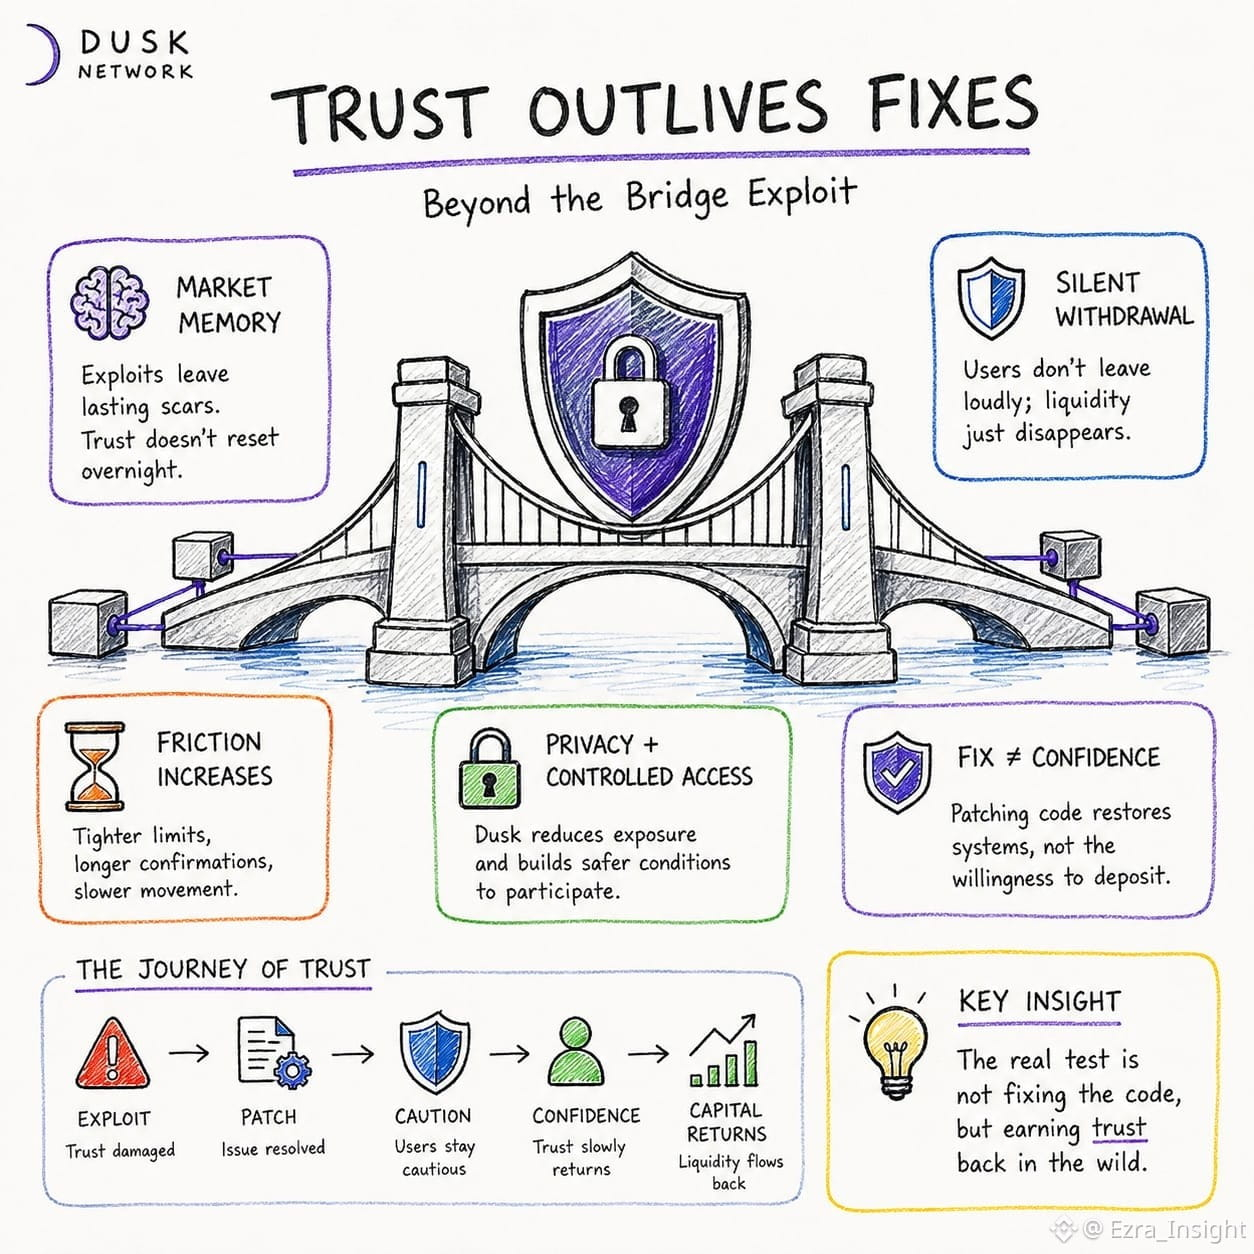
橋の事後分析(ポストモーテム)が、失敗の終わりとして扱われるのは、たいてい「報告を読んで、バグを直して、次へ進む」からだとずっと考えていました。でもその後に何が起きるのかを見れば見るほど、それが本当に最終的なものとは思えなくなるのです。過去の悪用は、市場に一種の記憶を残します。流動性はより慎重に動き、制限はより厳しくなり、確認にはさらに時間がかかり、ユーザーは「もはやそのルートを信用していない」とはめったに公言しません。ただ単に使うのをやめるだけです。そこで私の注意を引いたのがDuskでした。プライバシーと制御されたアクセスに焦点を当てていることが、信頼について別の角度から考えさせてくれました。機微な活動を守ることは重要ですが、それと同時に、ユーザーが「自分のあらゆる行動が、必要以上に晒されているのでは」と感じずに参加できる条件を作ることも重要なのだと。プライバシーは一種のリスクを減らせても、確信は実際の利用の中で生き残らなければなりません。技術的な修正ならコードは復旧できます。しかし、それが自動的に預け入れへの意欲まで戻すわけではない。信頼性の本当の試験とは、資本が“すでに怖がることを学んだあと”に再び戻ってくるかどうか、なのではないでしょうか?
@Dusk $DUSK #dusk
@Dusk $DUSK #dusk