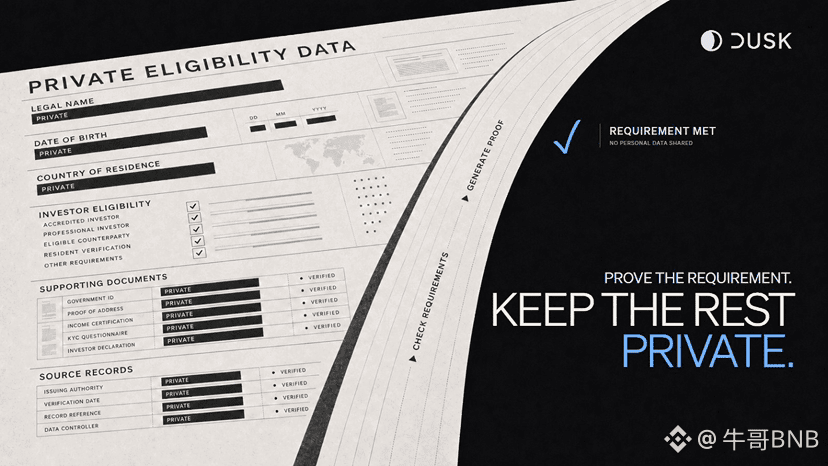
最初、@Dusk に注目した理由はZKP(ゼロ知識証明)の生成速度だけでした。ところがここ数日で、コンプライアンスに準拠した資産の移転を扱うアーキテクチャ図を掘り下げて見て、方向性を見誤っていたことに気づきました。単に取引を隠すだけなら、ミキサーを作るか、純粋なPrivacy Coinで十分です。しかし現実の世界では、機関投資家の資金が求めるのは、完全な秘匿ではなく、Compliance Constraints(合規制約)を満たす前提で、ビジネス上の機密情報を「制御可能に開示」することです。金融資産の機微情報はむき出しにはできない一方で、特定の監査当事者には透明性を保たなければならない。
ローカルノードを動かしていると、ある細部に気づきました。Duskは、すべての課題を単一の取引モデルで解決しようとはしておらず、非常に抑制的に設計されたモジュール分離を採用しているのです。基盤のDuskDSはConsensus(コンセンサス)とData Availability(データ可用性)を担当し、すべての状態の最終確定性を保証します。上位の実行環境は、公開透明なAccount-basedモデルと、プライバシーを主眼とするShieldedモデルをシームレスに融合します。規制対象の代替トークンが移転される場合、スマートコントラクトは全ネットワークのノードに、真のTransfer Details(転送の詳細)をブロードキャストする必要はありません。
底層のソースコードをさらに追うと、ネイティブのConfidential Smart Contractsによって、インタラクション当事者が軽量な有効性証明を提供できる仕組みになっています。送信者のKYCステータス、振替金額、あるいは基底の保有状況のスナップショットといった情報は、すべてCiphertext(暗号文)の状態のまま、ネイティブに、入域審査(准入審査)を通過しています。Viewing Keyの設計と組み合わせることで、プライバシーは「情報をロックして終わり」ではなく、「開示を制御可能な権限として実現する」ものになります。Access Control(アクセス制御)とSettlement(決済)を、プログラム可能な数学的な契約として書き下ろすという工学的実装によって、私は改めてオンチェーンにおけるプライバシー定義を見直しました。だから今、$DUSK を見るとき、私はそれを薄い一枚のプライバシー・パブリックチェーンとは捉えていません。機関級RWA向けにカスタムされた、コンプライアンス準拠のステートマシンこそが要点です。これが、単純なForkでは容易に突破できない「堀(防壁)」。#dusk $DUSK