#dusk $DUSK @Dusk 選択的開示がDuskでどのように機能するかを理解するのに、ある送金を一度行いながら考えていたら…CreatorPadのタスクを掘っていて、SMEのトークン化についてのDuskの8月15日の記事に辿り着きました。ライフサイクルテーブルの「転送」と「決済」行のところにある、選択的開示がサポートされている場合の「適格性チェック」が実行される、というこの一文を読みました。実際に腑に落ちるまでに、2回読んでしまいました。心に残ったのは次の点です:選択的開示は、送金でON/OFFする単なるトグルではありません。
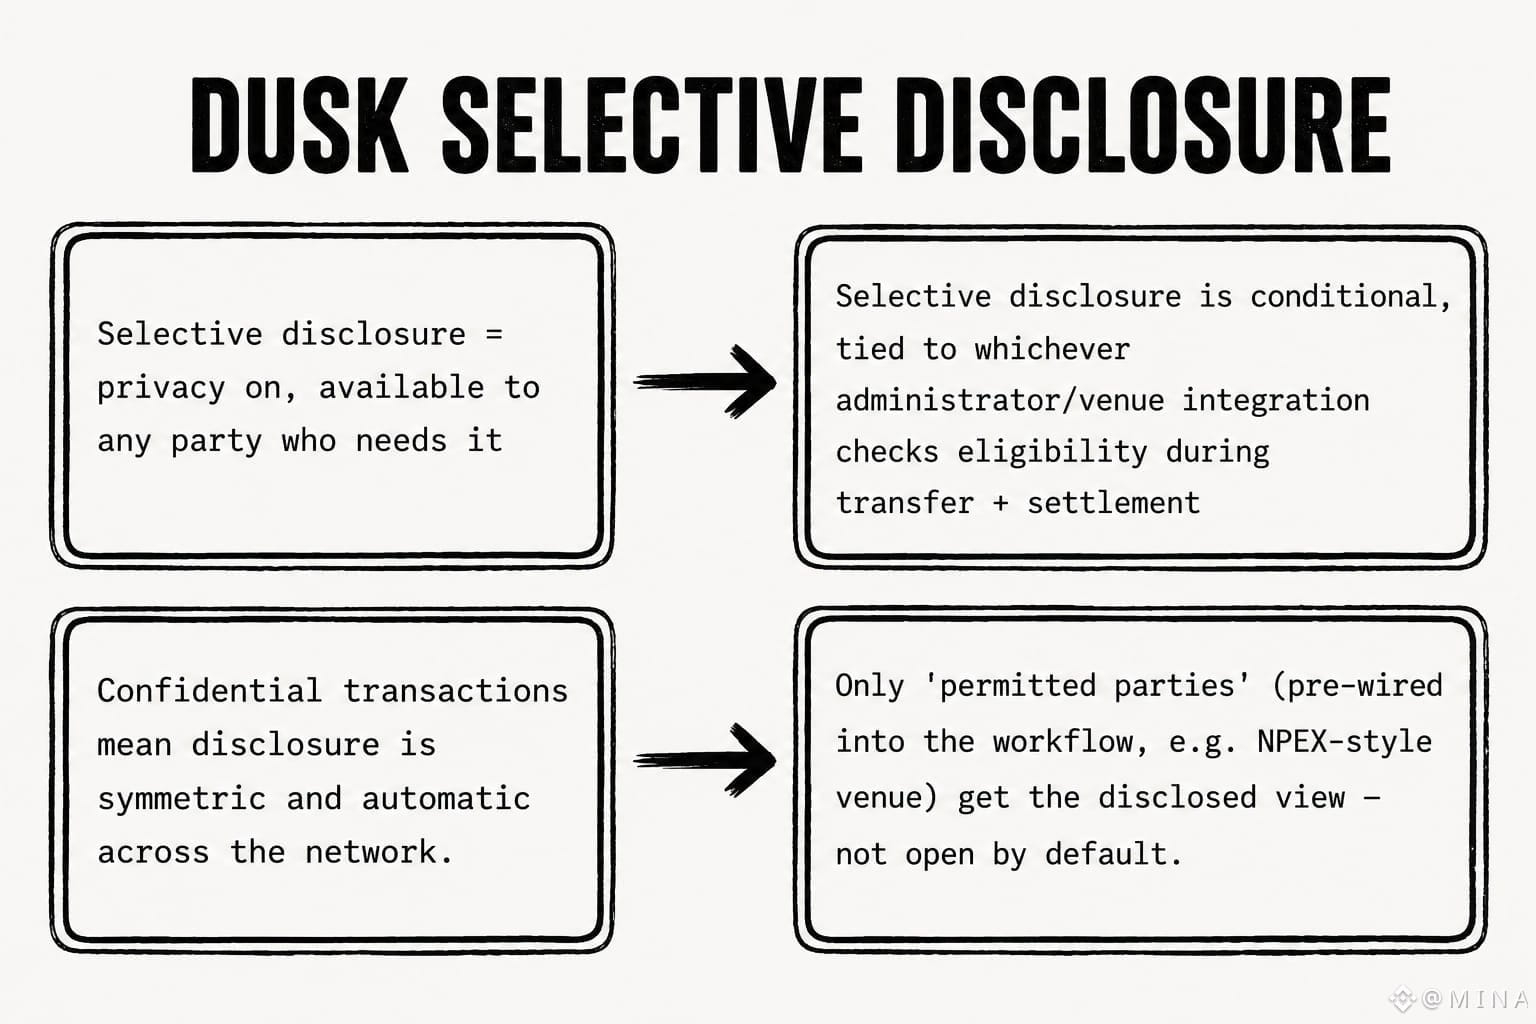
それは相手方(カウンターパーティ)のスタックに条件づけられています。ドキュメントでは、Duskの機密トランザクションレイヤであるPhoenixの記載と、Moonlightアカウントとの関連づけがされていますが、SME/NPEXフローでは、管理者や会場(ベニュー)がすでに、保有(所有権)レコードに対して適格性を確認する仕組みにつながっている場合にのみ有効になります。
つまり、「デフォルトでプライベート」という説明はプロトコルレベルでは成り立つ…しかし、アプリケーションレベルでは、それを使うための配管(plumbing)を誰かが組み込んでいる場所でだけ開示が発火するのです。
自分の「選択的開示は対称的で、どんな相手方にも、どんな送金にも使える」という前提を見直すきっかけになりました。違います。許可された(パーミッションされた)視点であり、統合ごとに付与されます。
考えの途中で軽食をつまんで、今はただ思っています:実際に「許可された当事者(permitted party)」というのが現実にどういう意味になるのか、それを送金ごとに決めているのは誰なのか?
それは相手方(カウンターパーティ)のスタックに条件づけられています。ドキュメントでは、Duskの機密トランザクションレイヤであるPhoenixの記載と、Moonlightアカウントとの関連づけがされていますが、SME/NPEXフローでは、管理者や会場(ベニュー)がすでに、保有(所有権)レコードに対して適格性を確認する仕組みにつながっている場合にのみ有効になります。
つまり、「デフォルトでプライベート」という説明はプロトコルレベルでは成り立つ…しかし、アプリケーションレベルでは、それを使うための配管(plumbing)を誰かが組み込んでいる場所でだけ開示が発火するのです。
自分の「選択的開示は対称的で、どんな相手方にも、どんな送金にも使える」という前提を見直すきっかけになりました。違います。許可された(パーミッションされた)視点であり、統合ごとに付与されます。
考えの途中で軽食をつまんで、今はただ思っています:実際に「許可された当事者(permitted party)」というのが現実にどういう意味になるのか、それを送金ごとに決めているのは誰なのか?