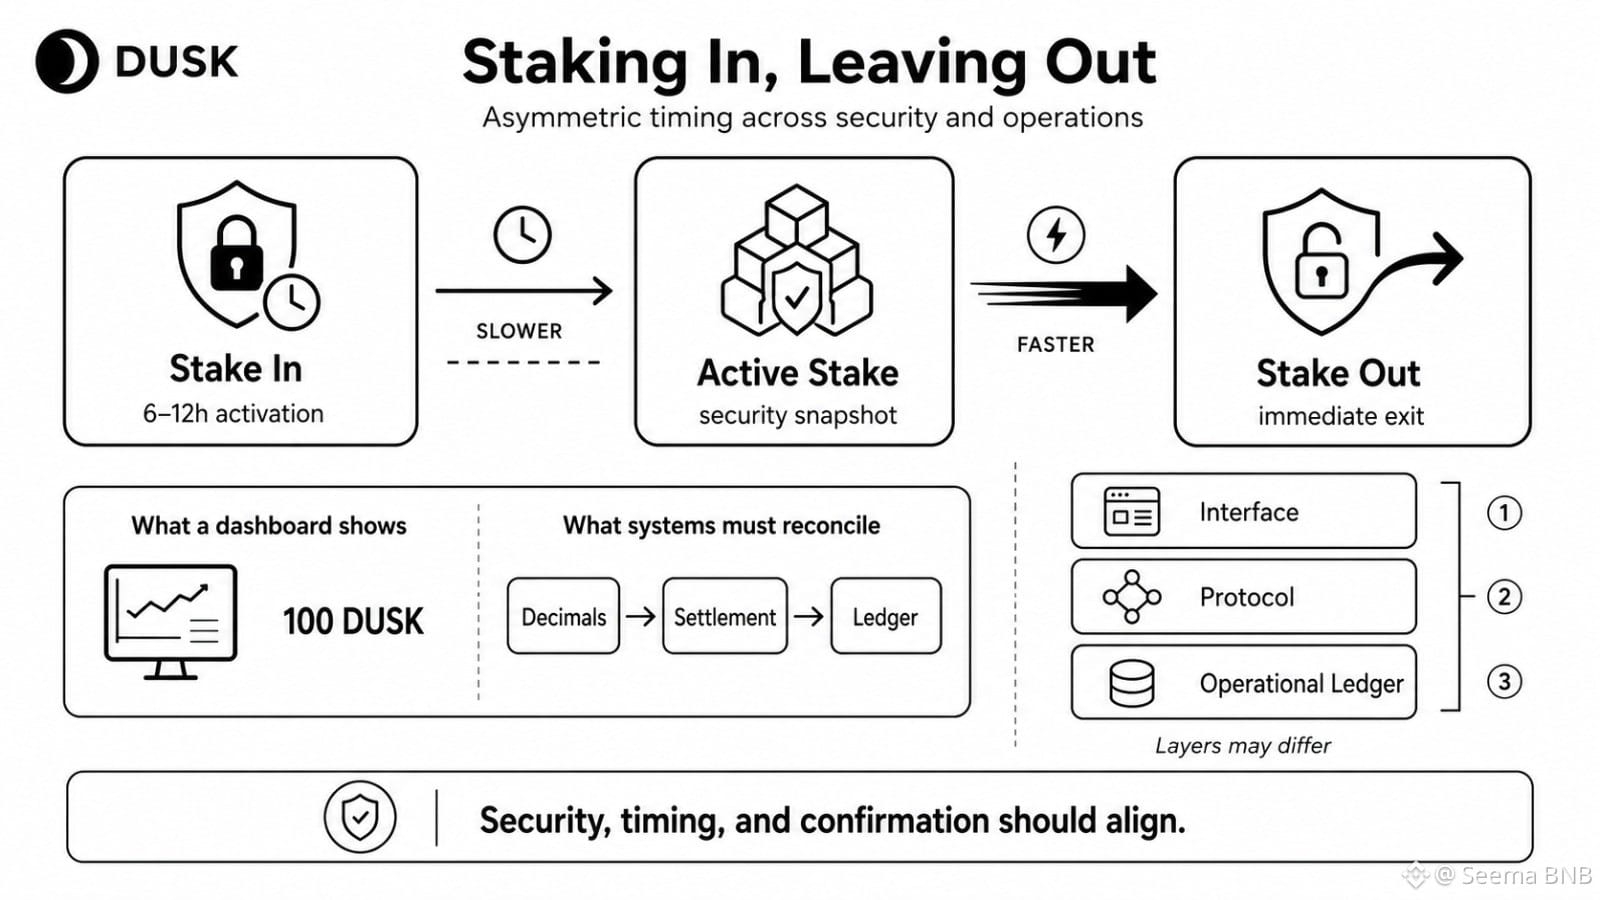
私は、気まずいDUSKの細部に何度も戻ってしまった。出資資本を投入するには何時間もかかるのに、それが同じプロトコルの待機期間なしに退出できてしまうのだ。
明らかな指標はアクティブ・ステークだ。しかしそれは浅すぎると思う。重要なのは、セキュリティがどれだけ速く失われるか、そしてそれがどれだけ速く再構築できるか、その速度の差だ。
この非対称性が挙動を変える。信頼が下がれば、入れ替え用のステークが有効化されるまで6〜12時間待っている間でも、流出は即座に起こりうる。この種の弱さは正常で、システムには運用上のウィンドウが必要になる。ただし本当の試験は、DUSKが突発的な退出を吸収できるかどうかであり、それを一時的な気分の変化を「セキュリティ集中」の問題に変えてしまわないかが問われる。
同じパターンは他にも見られる。ダッシュボードは100 DUSKを正しく表示できても、基礎となる小数のマッピングが間違っていることがある。取引は素早く含められる一方で、DuskDSの決済が、取引所が「確認済み」と呼ぶべき状態になっていないこともある。
では、真実はどのレイヤーか。インターフェースか、プロトコルか、あるいは運用上の台帳か?
DUSKが失敗するのは、これらのレイヤーが異なるからではない。失敗するのは、ユーザーがそれらを同一だとみなしてしまう場合だ。
私は、ネットワークが単に暗号方式だけでなく、それに関わるタイミング、会計、そして確認(コンファメーション)の意味論まで標準化できているかを見ている。
@Dusk #dusk $DUSK
明らかな指標はアクティブ・ステークだ。しかしそれは浅すぎると思う。重要なのは、セキュリティがどれだけ速く失われるか、そしてそれがどれだけ速く再構築できるか、その速度の差だ。
この非対称性が挙動を変える。信頼が下がれば、入れ替え用のステークが有効化されるまで6〜12時間待っている間でも、流出は即座に起こりうる。この種の弱さは正常で、システムには運用上のウィンドウが必要になる。ただし本当の試験は、DUSKが突発的な退出を吸収できるかどうかであり、それを一時的な気分の変化を「セキュリティ集中」の問題に変えてしまわないかが問われる。
同じパターンは他にも見られる。ダッシュボードは100 DUSKを正しく表示できても、基礎となる小数のマッピングが間違っていることがある。取引は素早く含められる一方で、DuskDSの決済が、取引所が「確認済み」と呼ぶべき状態になっていないこともある。
では、真実はどのレイヤーか。インターフェースか、プロトコルか、あるいは運用上の台帳か?
DUSKが失敗するのは、これらのレイヤーが異なるからではない。失敗するのは、ユーザーがそれらを同一だとみなしてしまう場合だ。
私は、ネットワークが単に暗号方式だけでなく、それに関わるタイミング、会計、そして確認(コンファメーション)の意味論まで標準化できているかを見ている。
@Dusk #dusk $DUSK