規制のあるものに申し込むたびに、いつも同じ流れです。パスポート、住所、書類、これの証明、あれの証明。
それから私はそれらを別の会社に渡して、基本的には安全に保管してくれることを信頼します。
それが私がシタデルに注目した理由です。
発想はとてもシンプルで、基となるデータを何度も渡す代わりに、自分のアイデンティティを管理し、相手が本当に知る必要のあることだけを証明します。
たとえばあるサービスが、あなたがKYCを完了したかどうかを知る必要があるとします。
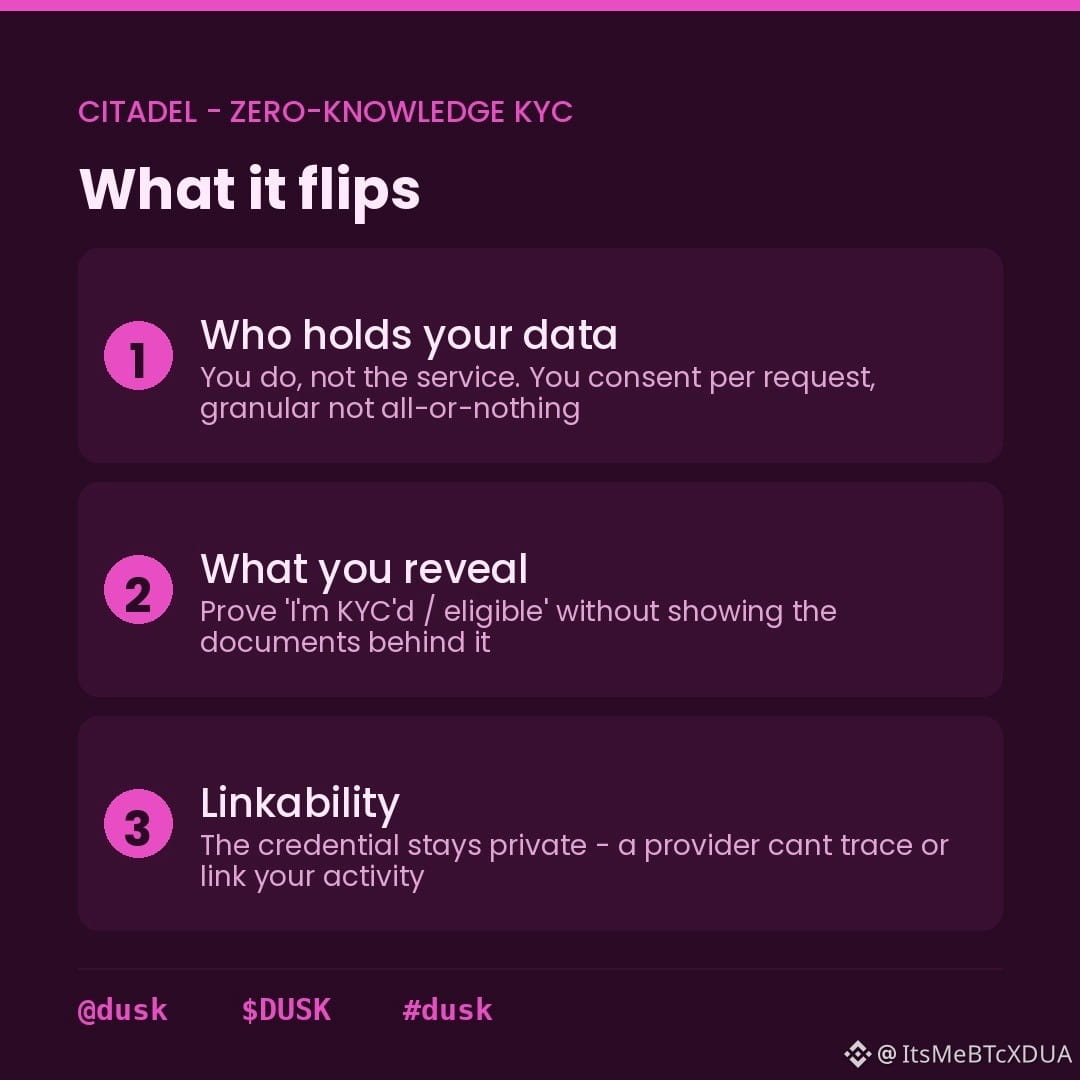
そのサービスが自社のデータベースにパスポートを置いておく必要は必ずしもありません。KYCが完了していること、何かの対象資格があること、あるいは特定の資格情報を保持していることを、主張の裏にあるすべての情報を明かさずに証明できるのです。
ここで面白いのは、ゼロ知識証明を使う点にあります。サービスはファイル全部を受け取らずに必要な答えだけを得られます。
そしてもうひとつ、私が最初に見落としていたのがリンク可能性です。
資格(クレデンシャル)そのものが、あなたの行動に沿って追跡されるような何らかの公開識別子になってしまうと、資格システムはプライバシーが低下しうるのです。シタデルの設計は、代わりにプライベートな資格と、サービス固有のセッションを使います。これは、アイデンティティと活動が自明に結び付けられるのを防ぐ、ずっときれいなモデルです。
大きな狙いとしては、アイデンティティを一度だけ検証して、その証明を別のサービスでも使い回せるということです。毎回同じKYCプロセスをやり直す必要がなくなります。
ただ、まだ落とし穴があります。
セルフソブリン・アイデンティティは、難しい問題を消してはくれません。鍵と資格情報の管理は依然として必要で、また機関側は、この種の証明をコンプライアンス要件を満たすものとして受け入れる必要があります。
つまり、難しい問題は暗号技術そのものではないのかもしれません。
本当の難題は、長年かけて作ってきたデータベースの代わりに、ユーザーが管理するアイデンティティに対して、機関が安心して対応できるかどうかではないでしょうか?
@Dusk
$DUSK #dusk