私は「Dusk Trade の背後にある“適格性チェック”は、取引のために特別に作られたものだ」と想像していました。交換(エクスチェンジ)層に後付けされたコンプライアンス・モジュールのようなもの——多くのブローカーが、KYCをプラットフォーム自体に組み込むやり方です。
でも、実態は違います。
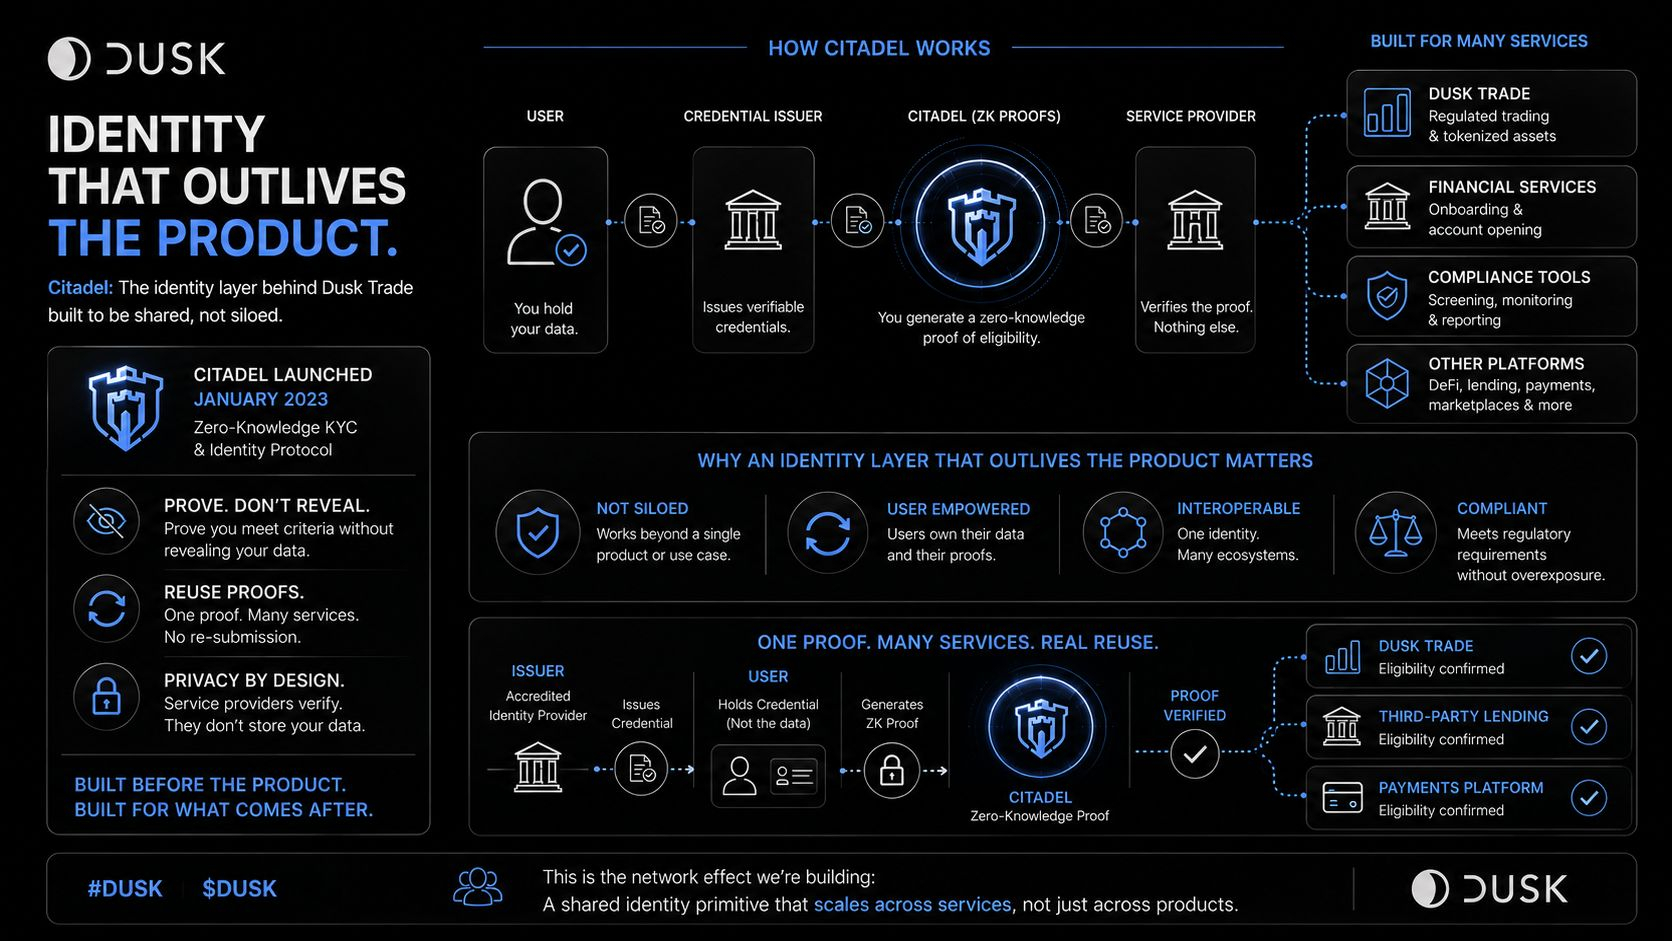
Dusk Trade が依拠しているアイデンティティ層は「Citadel」です。これは取引機能として始まったものではありません。Dusk は 2023年1月に、ゼロ知識のKYC/アイデンティティ・プロトコルとして Citadel をローンチしました。中身を明かさずに有効なクレデンシャルを保持していることを証明し、その証明をサービス間で使い回すことで、毎回データを再提出しないようにする——という考え方です。
このタイミングを踏まえると、ドキュメント上の「適格性チェック」の読み方が変わります。特定のプロダクト向けに作り込まれた専用のコンプライアンスというより、それを使っているプロダクトより前から存在する“アイデンティティのプリミティブ”のように見えてきます。
面白いのは、Citadel が単一の取引ワークフローを超えた、より広いサービス提供者向けに設計されている点です。Dusk はそれを、企業が参照して、相手が自社の基準を満たしているかどうかを確認できる“アイデンティティ層”だと説明しています。その際、基盤となるアイデンティティデータのすべてを引き受け(保管し)なくてもよい。
「あるプロダクトのために作られた適格性チェック」と、「そのプロダクトを超えて生き残るよう設計されたアイデンティティ層」とは、ユーザーがいずれも“あなたが誰かを証明している”と体験するとしても、インフラとしては別種のものです。」
本当に見たいのは、Citadel を通じて証明された1つのクレデンシャルが、Dusk Trade の外にある別のサービス提供者に受け入れられること——つまり、「共有されるアイデンティティのプリミティブ」という建築(アーキテクチャ)の説明を、“サービス間での再利用が実際に行われている”という実証へと変える証拠です。
#dusk $DUSK @Dusk
でも、実態は違います。
Dusk Trade が依拠しているアイデンティティ層は「Citadel」です。これは取引機能として始まったものではありません。Dusk は 2023年1月に、ゼロ知識のKYC/アイデンティティ・プロトコルとして Citadel をローンチしました。中身を明かさずに有効なクレデンシャルを保持していることを証明し、その証明をサービス間で使い回すことで、毎回データを再提出しないようにする——という考え方です。
このタイミングを踏まえると、ドキュメント上の「適格性チェック」の読み方が変わります。特定のプロダクト向けに作り込まれた専用のコンプライアンスというより、それを使っているプロダクトより前から存在する“アイデンティティのプリミティブ”のように見えてきます。
面白いのは、Citadel が単一の取引ワークフローを超えた、より広いサービス提供者向けに設計されている点です。Dusk はそれを、企業が参照して、相手が自社の基準を満たしているかどうかを確認できる“アイデンティティ層”だと説明しています。その際、基盤となるアイデンティティデータのすべてを引き受け(保管し)なくてもよい。
「あるプロダクトのために作られた適格性チェック」と、「そのプロダクトを超えて生き残るよう設計されたアイデンティティ層」とは、ユーザーがいずれも“あなたが誰かを証明している”と体験するとしても、インフラとしては別種のものです。」
本当に見たいのは、Citadel を通じて証明された1つのクレデンシャルが、Dusk Trade の外にある別のサービス提供者に受け入れられること——つまり、「共有されるアイデンティティのプリミティブ」という建築(アーキテクチャ)の説明を、“サービス間での再利用が実際に行われている”という実証へと変える証拠です。
#dusk $DUSK @Dusk