#dusk $DUSK 金融資産が本当にオンチェーンされた後、いちばん面倒なのはたいてい「取引できるかどうか」ではなく、取引がKYCから約定、さらに規制当局の検査まで進むあいだに、一体どれだけの情報を途中で何度も再露出する必要があるのかという点です。
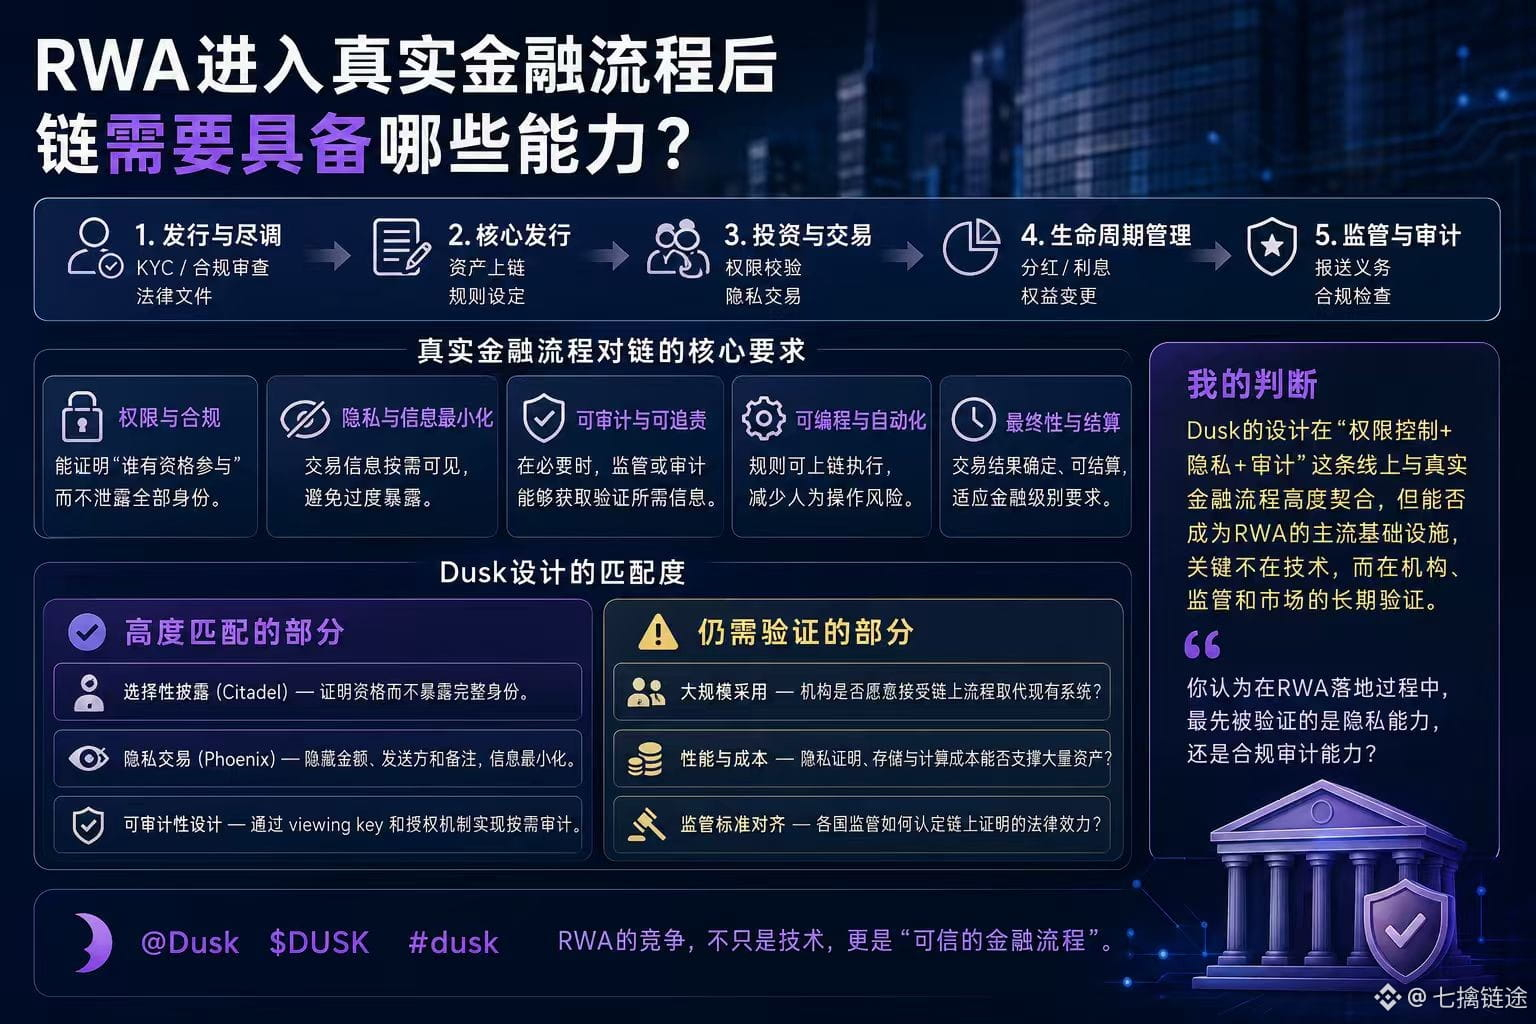
実際のプロセスは意外と細分化されています。投資家はまず本人確認とコンプライアンス認証を行います。発行体は「このアドレスは参加する資格があるのか」を判断します。取引段階ではホワイトリストや適格投資家の制限が必要になります。取引が完了した後も、監査や規制当局が身元や保有の出どころを遡って確認を求めることがあります。問題は、これらの手順は従来の金融では段階ごとに分けて処理できるのに対し、多くのパブリックチェーンの設計では情報がデフォルトで「グローバルに可視」になってしまうことです。
私が特に注目しているのはDuskのここです。「プライバシーをやっている」ということではなく、資格証明と取引情報を2つの経路に分けようとしている点です。たとえばCitadelのような設計は、より「属性証明」寄りです。つまり、自分が適格投資家であること、ある条件を満たしていることを証明できる一方で、完全な身元をさらす必要はありません。一方でPhoenixは、取引レイヤー側のプライバシーを扱い、金額や送信者などの情報が直接公開されないようにしつつ、必要な場合には権限付与の方式で検証を提供できるようにします。
イーサリアムのようなデフォルトで透明なアカウントモデルと比べたとき、ここでの本質的な違いは「プライバシーがより強い」ということではなく、情報が異なる参加者の間でどのように割り当てられるか、という点にあります。イーサリアムは「誰もが同一の台帳を見ている」ようなものだとすれば、Duskは「異なる役割が異なる階層のデータを見る」ことに近いのです。
ただし、このトレードオフもはっきりしています。情報を分割すれば、システムの複雑性は上がります。コンプライアンス検証、監査の呼び出し、そしてインフラのコストも高くなります。これは技術の問題ではなく、金融システム設計の問題です。
だから私は、こう理解するほうにより傾いています:@Dusk は、既存の金融システムを置き換えるというより、別のインターフェースを提供しようとしているのではないか、と。つまりKYC、投資家としての資格、取引の権限、そして規制上の開示の間で「同じものを何度も再露出する」のではなく、「必要に応じて検証する」形にすることです。
本当に議論に値するのは、こうです。RWAが本格的にスケールする段階になったとき、機関投資家は情報の透明性をより重視するのか、それとも情報の最小開示をより重視するのか?
そして、それが、#dusk の後続が成立するかどうかの重要な見解の相違点になるのかもしれません。