


主な結論
アドレス中毒攻撃を実行する犯罪者は、ユーザーがトランザクション履歴からアドレスをコピーする一般的な習慣や、「短縮アドレス」を表示するユーザーインターフェースの制限を利用しています。
「バニティ」アドレスジェネレーターを利用して、攻撃者は被害者の頻繁な受取人の最初と最後の文字を模倣したアドレスを作成します。次に、偽のトークン、ゼロの価値の転送、または実際の少額を使用して、ウォレットフィルターを回避し、あなたの履歴を汚染します。
Binance Walletのようなスマートウォレットを利用し、スパムをフィルタリングして類似アドレスを警告し、アドレスの最初/最後の文字だけに頼らずに送金を行ってください。

暗号通貨エコシステムは、常に進化するセキュリティの課題に直面しています。その中でも、アドレスの毒素攻撃は深刻な脅威となっており、ユーザーを誤って悪意のあるアドレスや間違ったアドレスに資金を送らせることを目的としています。Binanceにとって、あなたの資産を守ることが最優先事項です。これらの攻撃がどのように展開され、Binance Walletがどのようにそれに対して積極的に保護し、悪意のあるスキームに陥らないためのベストプラクティスを知るために読み続けてください。
なぜこれが機能するのか
Web3のほとんどのユーザー、あるいは人間全般は、42文字の16進数の文字列を記憶することはありません。その代わりに、視覚的なショートカットに依存しています。ブロックエクスプローラー(例:Etherscan)やウォレットのユーザーインターフェースの制限により、アドレスは通常次のように短縮表示されます:0x1234...abcd。
攻撃者は、バニティアドレス生成器と呼ばれるサービスを利用して、選択した最初と最後の文字でカスタマイズされたウォレットアドレスを生成し、正当な受取人のプレフィックスとサフィックスに一致する悪意のある文字列を作成します。アドレスを生成するのはほとんどコストがかからないため、一見同じに見える一致を強制することができます。
最近取引した受取人への新しい取引を開始するとき、履歴を見て、最初と最後が同じアドレスを見て「コピー」をクリックすると、知らず知らずのうちに攻撃者のアドレスをコピーしてしまっています。
攻撃者があなたの履歴を「毒する」方法:3つの一般的な手法
攻撃者が悪意のあるアドレスをあなたの取引履歴に挿入するために、主に3つのテクニックを使用します。
1. 偽トークン契約(イベントのエミュレーション)
この場合、攻撃者は非標準のトークン契約(例:偽トークン「U5DC」)を展開します。これらの契約は、あなたのアドレスから悪意のあるアドレスへの「転送」イベントをトリガーするようにプログラムされています。
彼らはあなたの最後の正当な送金の正確な金額を偽装することさえできます。もしあなたが1,000 USDCを送金したばかりであれば、彼らはあなたの履歴に「1,000 U5DCを彼らの悪意のあるアドレスに送った」という記録を表示させることができます。
2. ゼロ金額の送金
一部の主要なトークン契約(特定のUSDCバージョンを含む)は、送信者の秘密鍵の署名を必要とせずに、ゼロ金額での「転送」を許可します。
攻撃者は、あなたのウォレットから彼らのバニティアドレスに0 USDCの送金を開始できます。これは「実際な」USDC契約の相互作用であるため、あなたの履歴に$0のエントリとして正当なものとして表示されます。
3. 低金額の実際の送金
ゼロ価値の取引をフィルタリングする現代的なウォレットを回避するために、攻撃者は攻撃に「投資」を始めました。
彼らは、あなたのウォレットに実際の暗号通貨の少額(例:0.01 USDC)を送ることがあります。これは価値のある正当な送金であるため、スパムフィルターをしばしば通過し、「受信」または「最近の」リストの最上部に表示されます。
資産を守る方法
誰かがあなたのアドレスに「ダスト」を送ったり、トランザクションを偽造したりするのを防ぐことはできませんが、これらのデータとのやり取りを管理することはできます。
1. セキュリティ重視のウォレットを利用する(例:Binance Wallet)
あなたの最初の防衛ラインは、ウォレットのインターフェースです。Binance Walletは、デフォルトでアドレスの毒素攻撃のリスクを軽減するように設計されています:
高度なスパムとダストフィルター:Binance Walletは、自動的に悪意のあるまたは非標準の契約からの記録を特定し、抑制します。これには、ゼロ金額の送金や非常に低い価値の「ダスト」トランザクションの強力なフィルタリングシステムが含まれており、特にあなたの履歴を毒するために設計されています。あなたのインターフェースが正当で関連性のある活動のみを表示することを保証することで、悪意のあるアドレスをコピーする機会が与えられる前に脅威を排除します。
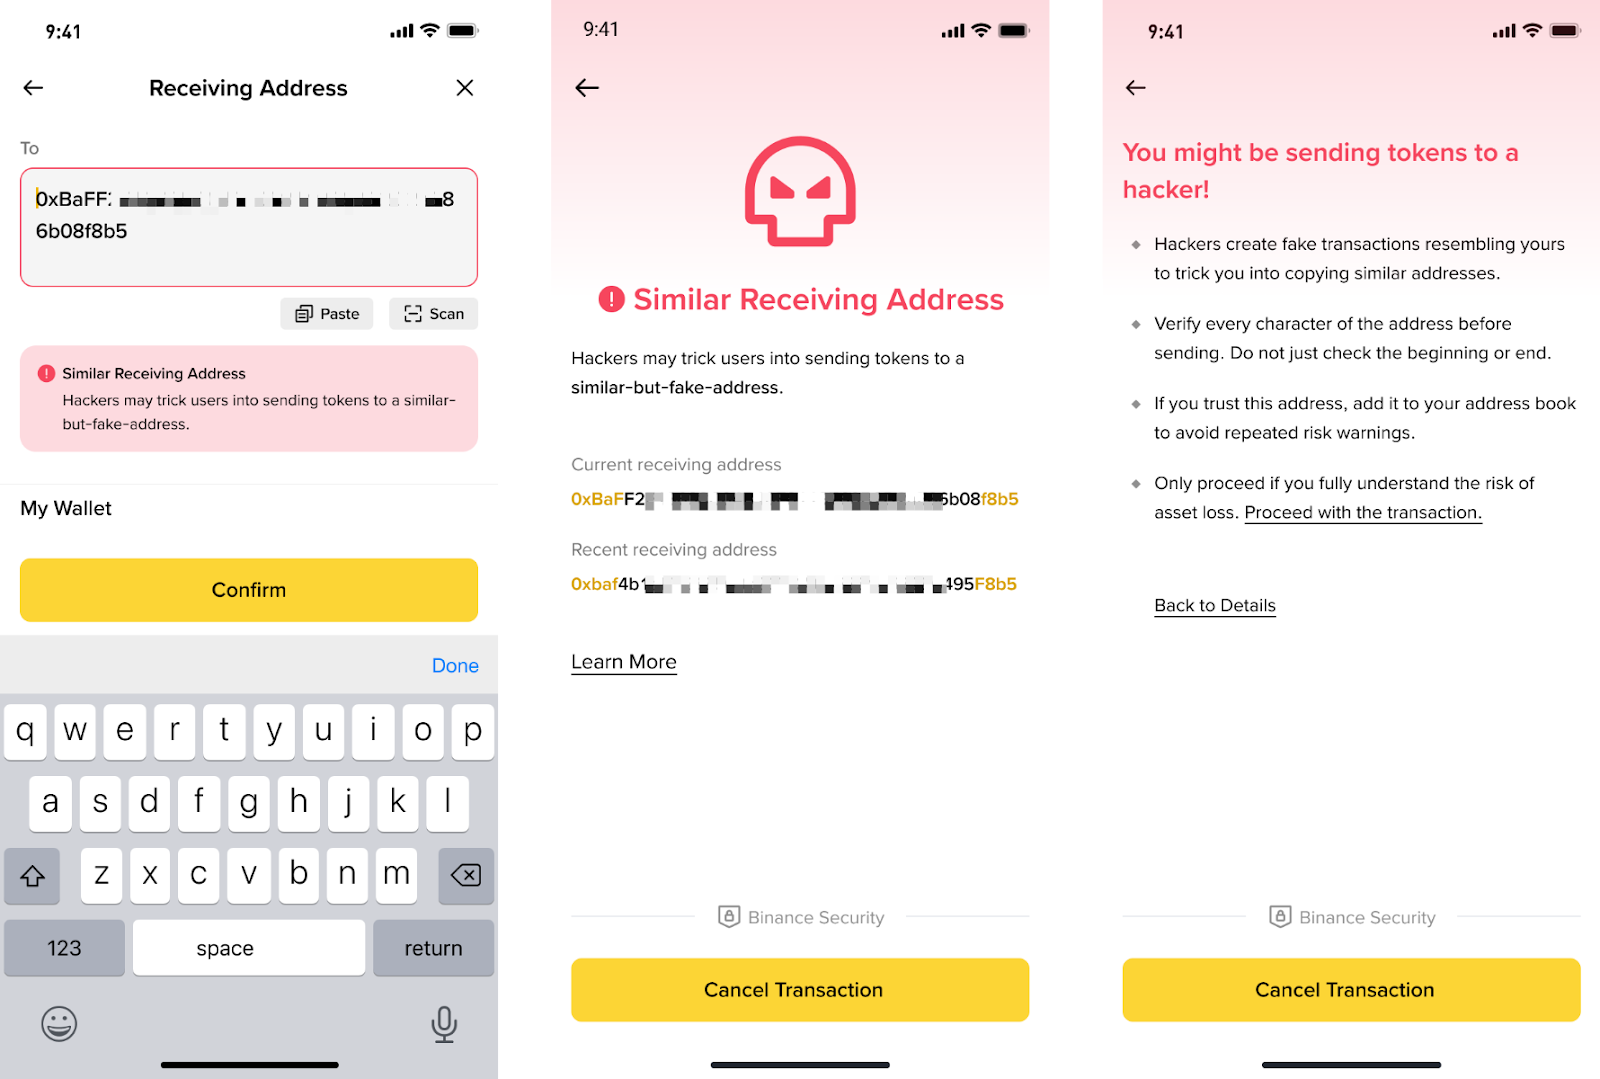
類似性警告:頻繁な連絡先に非常に似ているが正確な一致ではないアドレスに資金を送ろうとすると、Binance Walletが高リスクの警告を表示します。
2. アドレス帳を利用する
取引履歴からコピーするのをやめてください。
何度もやり取りするアドレス(取引所、友人、または自分のコールドストレージなど)は、必ずウォレットのアドレス帳に保存し、わかりやすいエイリアスを付けてください。
資金を送るときは、文字列をコピーするのではなく、名前で連絡先を選択してください。

3. 「中間文字」のルール
アドレスの最初の4文字と最後の4文字だけで確認しないでください。
最初の4文字、中間の4文字、最後の4文字を確認してください。
攻撃者は、42文字全体を一致させるために必要な計算能力が非常に高くつくため、中央のセグメントが一致することはほとんどありません。
4. テスト送金を行う
大きな金額の場合、最初に必ず小額の「テスト」送金を行ってください。反対側での受領を確認してから、確認済みの同じアドレスを使用して全額を送金してください。
最終的な考え
Web3では「元に戻す」ボタンはありません。攻撃者は、完全な宛先を確認するのではなく、馴染みのある部分に信頼を置くことを狙っています。良いニュースは、アドレスの毒素攻撃は習慣に基づく攻撃であり、予防可能であることです:取引履歴を信頼できないものとして扱い、アドレス帳または確認済みの連絡先を使用し、スパムをフィルタリングし、疑わしいアドレスをマークするセキュリティ重視のウォレット(例:Binance Wallet)を選んでください。時間をかけて、アドレス全体(中間セグメントを含む)を確認し、金額が重要な場合は、最初にテスト送金を行ってください。なぜなら、数秒の確認が不可逆的な損失を防ぐことができるからです。
もっと知りたい
ご注意:この英語のオリジナルコンテンツと翻訳されたバージョンの間には相違がある場合があります(これらのバージョンはAIによって生成される場合があります)。相違が生じた場合は、最も正確な情報を得るために英語のオリジナルバージョンを参照してください。