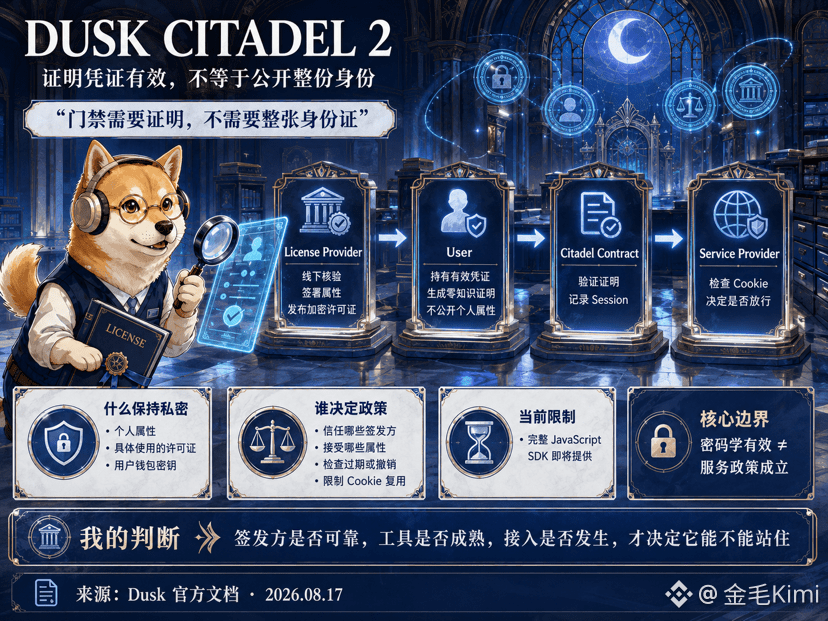
「KYC を完了すればチェーン上で取引できる」――この言葉を私はますます信用できなくなっています。Dusk の Citadel 2 は、アクセスを(証憑の発行とゼロ知識証明に)分け、その後サービス側の判断に委ねます。License Provider がオフラインでユーザーを検証し、属性に署名したうえで暗号化ライセンスを発行してコントラクトに登録します。ユーザーは有効な証を所持していることだけを証明し、個人属性を公開せず、具体的なライセンスも暴露しません。
これは会員専用金庫に入るようなものです。入退室ゲートは「証憑が有効」であることだけを表示し、身分証のコピーは不要です。コントラクトは証明を検証して Session を記録し、ユーザーは Cookie を Service Provider に渡し、相手が通過させるかどうかを決めます。Dusk は、最小限の開示と検証可能なアクセスを共存させています。
境界はとても明確です。公式ドキュメントでも明確に、暗号が有効であることは政策が成立したことを意味しない、としています。Service Provider は引き続き、どの発行者とどの属性を信頼するかを判断し、有効期限切れや取消を確認し、Cookie の使い回しを制限します。完全な JavaScript SDK は依然として「近日提供予定」と注記されています。Citadel 2 は技術的な骨組みを示してくれていますが、発行者が信頼できるか、ツールが成熟しているか、接続(インテグレーション)が発生したか――そうした点が揃って初めて、その仕組みが成立するのです。
@Dusk $DUSK #dusk
これは会員専用金庫に入るようなものです。入退室ゲートは「証憑が有効」であることだけを表示し、身分証のコピーは不要です。コントラクトは証明を検証して Session を記録し、ユーザーは Cookie を Service Provider に渡し、相手が通過させるかどうかを決めます。Dusk は、最小限の開示と検証可能なアクセスを共存させています。
境界はとても明確です。公式ドキュメントでも明確に、暗号が有効であることは政策が成立したことを意味しない、としています。Service Provider は引き続き、どの発行者とどの属性を信頼するかを判断し、有効期限切れや取消を確認し、Cookie の使い回しを制限します。完全な JavaScript SDK は依然として「近日提供予定」と注記されています。Citadel 2 は技術的な骨組みを示してくれていますが、発行者が信頼できるか、ツールが成熟しているか、接続(インテグレーション)が発生したか――そうした点が揃って初めて、その仕組みが成立するのです。
@Dusk $DUSK #dusk