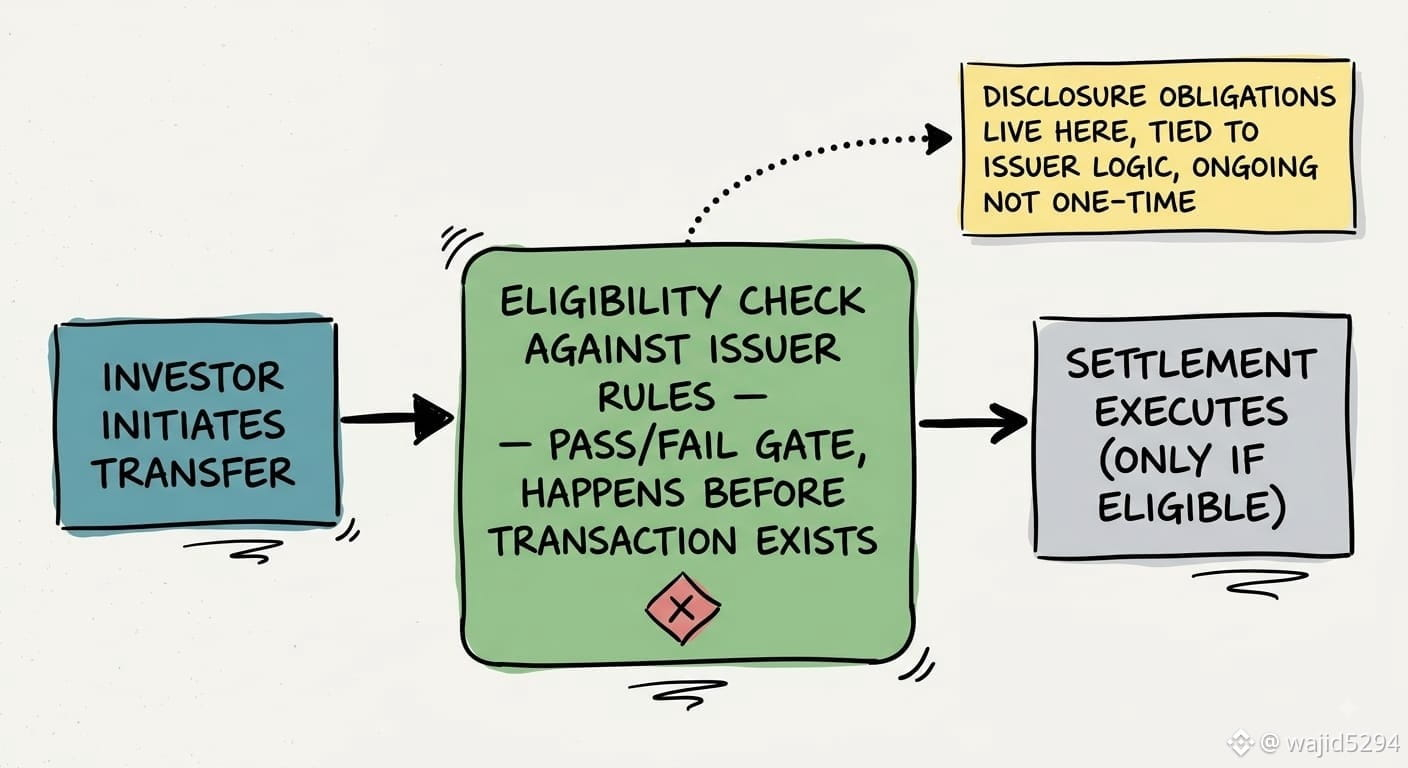
#dusk @Dusk $DUSK 私がDuskの適格性(eligibility)を見ていて気づいたのは、プライバシー層ではなく、摩擦がどれほど「ありふれて」感じられるかでした。Duskは機密の譲渡(confidential transfers)を見出しとして掲げていますが、実際に行動を形づくるのは、もっと静かな部分です。つまり、譲渡を試みる前に適格性チェックが行われ、事後の却下として処理されるのではありません。これはマーケティングの一文というより、設計上の選択です。実際には、投資家のコンプライアンス状況が、意図(intent)の時点で発行体のルールに照らして検証されるため、「存在すべきでない取引」をチェーンが保持すること自体が起きず、後から取り消す(reversing)必要も生まれません。次に気づいたのは、開示義務が決済(settlement)層そのものというより、発行体側のロジックにより近い位置に置かれていることです。つまり、決済はクリーンで高速なまま保てる一方で、コンプライアンスは誰か別の継続的な仕事として残り、一度きりのゲートにはならない、ということです。理にかなった分担ですが、その一方で、人々が「決済」と呼んでいるものは、実は、ほとんどのユーザーが目にしない許可(permissioning)の長い連鎖の中での最後で最も簡単なステップにすぎない、ということも意味します。私は、トークンがすでに保有されている状態でライフサイクルの途中に適格性ルールが変わったとき、この仕組みがどう持ちこたえるのかを、ずっと考えています。