Duskというプロジェクトは、実はしばらく前から注目していました。
最初に私が立ち止まってそれを見た理由は、技術ロードマップやトークン経済とは関係ありません。Duskが他のプライバシー系プロジェクトとは完全に違う遊び方をしているのを見つけたからです。ほとんどのプライバシーコインは「暗号化してすべてを隠す、誰にも見せない」という路線を取っています——コンプライアンスって何?食べられるの? Duskは別の道を選んでいます。規制の存在を認め、コンプライアンス機関に監査のためのウィンドウが必要だということも認めた上で、プライバシーとコンプライアンスを“つなぎ合わせよう”としているのです。
そして、私はその最新のCTOインタビューを読んで、ある一文に出会いました——「DUSKの送金はデフォルトでプライベートだが、プロトコルには選択的開示の仕組みが含まれており、権限を持つ側は取引の詳細を確認できる。」
この言葉は、私の頭からなかなか離れませんでした。
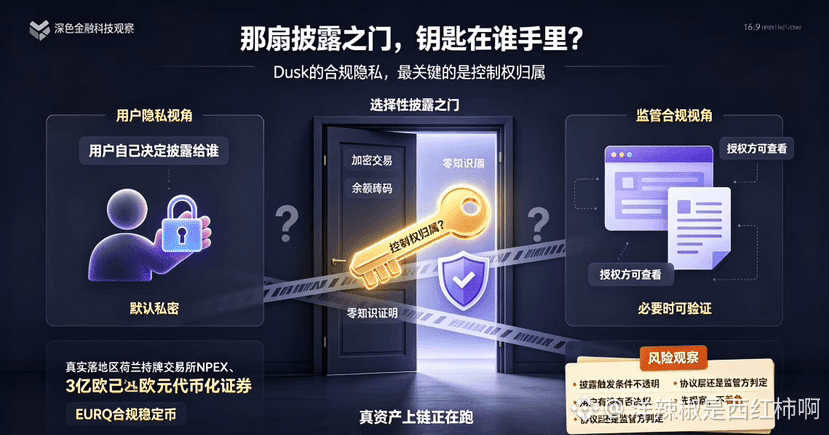
“権限を持つ側”とは誰のこと?
もしその権限を持つ側がユーザー自身なら——自分で誰に取引の詳細を開示するかを決められるなら——それは本当のプライバシー保護であり、私は何も異論はありません。
しかし、その権限を持つ側がプロトコル層や規制機関であり、ある条件下で一方的に開示を開始できるのなら、「デフォルトでプライベート」は上書き可能な設定に過ぎず、本当のプライバシーではありません。
私はDuskのドキュメントを調べました。選択的開示の発動条件や、誰がコントロール権限を持つのかについて、確かに“完全な説明”までは見つかりませんでした。コンプライアンスはそれのコアなセールスポイントです。でも、コンプライアンスとプライバシーの間には、非常に細い一本の線があります。規制のコンプライアンスは必要なときに取引を確認できることを要求し、ユーザープライバシーは自分だけが誰に見せるかを決められることを求めます。Duskは両方を実現できると主張していますが、その“必要なとき”を最終的に判断するのは誰なのでしょう?ユーザーに拒否権はあるのでしょうか?それともプロトコル層や規制側の判断がすべてを決めるのでしょうか?
現時点での私の判断はこうです。Duskの方向性には賛成です——プライバシーとコンプライアンスの間にはバランスポイントが必要で、二者択一ではありません。NPEXの3億ユーロ相当の資産がすでにオンチェーンで動いているのも事実です。ただし、「開示の扉」の鍵がいったい誰の手にあるのかについて、私はまだ十分に透明性のある答えを見ていません。
私はこの点を引き続き見ていきます。その前に——まずは様子を見る、急がない。
#dusk $DUSK @Dusk
最初に私が立ち止まってそれを見た理由は、技術ロードマップやトークン経済とは関係ありません。Duskが他のプライバシー系プロジェクトとは完全に違う遊び方をしているのを見つけたからです。ほとんどのプライバシーコインは「暗号化してすべてを隠す、誰にも見せない」という路線を取っています——コンプライアンスって何?食べられるの? Duskは別の道を選んでいます。規制の存在を認め、コンプライアンス機関に監査のためのウィンドウが必要だということも認めた上で、プライバシーとコンプライアンスを“つなぎ合わせよう”としているのです。
そして、私はその最新のCTOインタビューを読んで、ある一文に出会いました——「DUSKの送金はデフォルトでプライベートだが、プロトコルには選択的開示の仕組みが含まれており、権限を持つ側は取引の詳細を確認できる。」
この言葉は、私の頭からなかなか離れませんでした。
“権限を持つ側”とは誰のこと?
もしその権限を持つ側がユーザー自身なら——自分で誰に取引の詳細を開示するかを決められるなら——それは本当のプライバシー保護であり、私は何も異論はありません。
しかし、その権限を持つ側がプロトコル層や規制機関であり、ある条件下で一方的に開示を開始できるのなら、「デフォルトでプライベート」は上書き可能な設定に過ぎず、本当のプライバシーではありません。
私はDuskのドキュメントを調べました。選択的開示の発動条件や、誰がコントロール権限を持つのかについて、確かに“完全な説明”までは見つかりませんでした。コンプライアンスはそれのコアなセールスポイントです。でも、コンプライアンスとプライバシーの間には、非常に細い一本の線があります。規制のコンプライアンスは必要なときに取引を確認できることを要求し、ユーザープライバシーは自分だけが誰に見せるかを決められることを求めます。Duskは両方を実現できると主張していますが、その“必要なとき”を最終的に判断するのは誰なのでしょう?ユーザーに拒否権はあるのでしょうか?それともプロトコル層や規制側の判断がすべてを決めるのでしょうか?
現時点での私の判断はこうです。Duskの方向性には賛成です——プライバシーとコンプライアンスの間にはバランスポイントが必要で、二者択一ではありません。NPEXの3億ユーロ相当の資産がすでにオンチェーンで動いているのも事実です。ただし、「開示の扉」の鍵がいったい誰の手にあるのかについて、私はまだ十分に透明性のある答えを見ていません。
私はこの点を引き続き見ていきます。その前に——まずは様子を見る、急がない。
#dusk $DUSK @Dusk