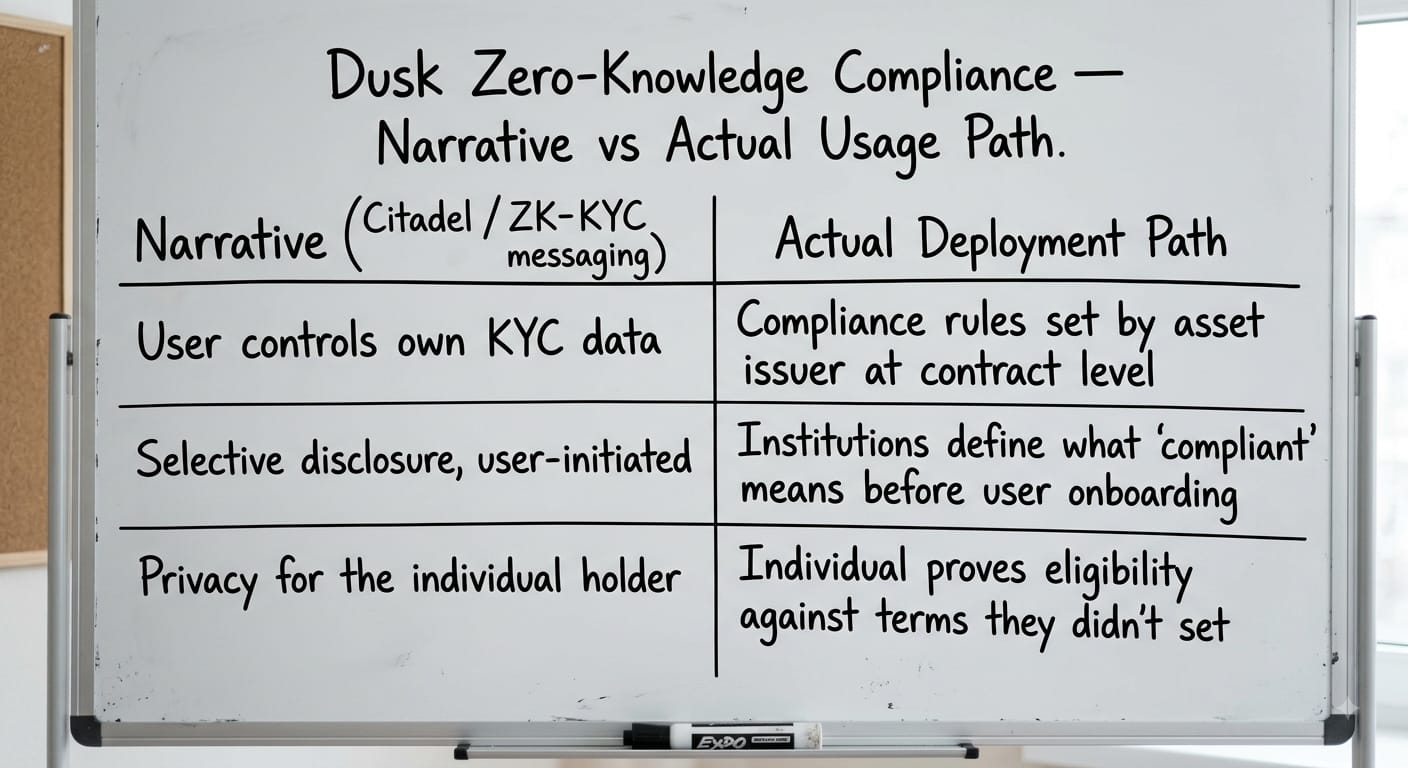
面白いのは、Duskがコンプライアンスを立証しつつプライバシーを保てるようにしていることではなく、実際にその機能を誰が先に使えるのかです。DuskはCitadelと、そのゼロ知識によるコンプライアンス層を通じて、個々のユーザーが自分自身のKYCデータを制御し、必要な分だけを共有してそれ以上は共有しない方法を用意しています。しかし、実際の導入ルートは、自分の都合で選択的開示を行う個人のウォレットではなく、オンチェーン上で規制された有価証券を発行する機関を経由します。このプロトコルはスマートコントラクトのレベルでKYC/AMLルールを強制するため、「何が“コンプライアンス”に当たるか」を定義するのは、それを保有する人ではなく、その資産を発行する側です。これは、規制された金融を前提にしたチェーンとしては妥当な設計ですが、「ユーザーのためのプライバシー」という話よりも、ずっと静かなストーリーになっています。技術的には、身元を公開せずに適格性を証明できる——その点は確かです。未解決なのは、平均的な保有者がその証明システムと直接やり取りするのか、それとも最初のプライベート取引が起きる前に、機関がすでにコンプライアンス条件を決めてしまったチェーンを“継承する”だけなのか、ということです。どちらが先にツールを手にするのか、注目する価値があります。
#dusk @Dusk $DUSK
#dusk @Dusk $DUSK