しばらくDUSKを見てきて、正直なところ「プライバシーブロックチェーン」というラベルは、そこにある面白さを過小評価していると思います。
私が何度も立ち返るのは、シンプルにこれです。
DUSKは、すべてを可視化することなくブロックチェーンが「証明」できるようにしようとしている。
多くのパブリックチェーンは、ほとんどすべてを公開します。
誰が送ったか。
誰が受け取ったか。
いくらが動いたか。
透明性には良いです。でも、金融プライバシーにはかなり悪い。
DUSKは別のルートを取ります。
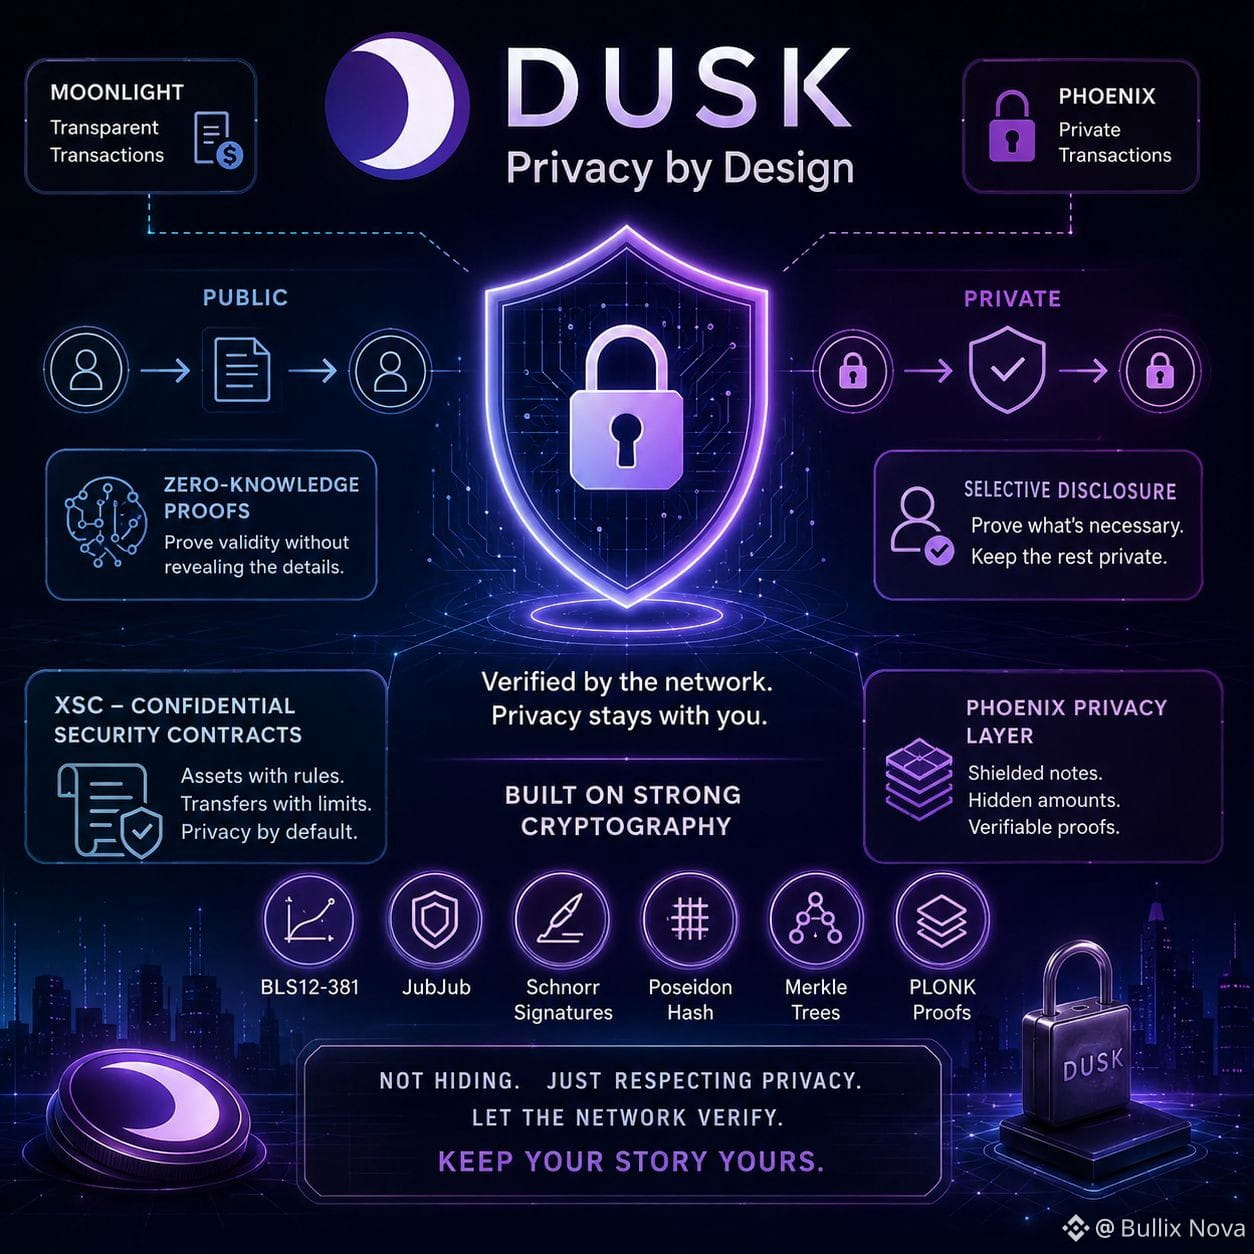
Phoenixはゼロ知識証明とシールドノートを使い、ネットワークが取引の詳細をすべてブロードキャストせずに検証できるようにしています。閲覧キーがあれば、本当に調査が必要なときに情報を明らかにすることも可能です。
ここが、私が本当に興味を持つ部分です。
「取引を隠す」ことではありません。
もっと言うなら、他の誰にも知る理由がない“その部分”を隠すこと。
そして、それでXSCの意味がさらに腑に落ちてきます。
金融資産は、ただの残高ではありません。そこにはルールがあります。
誰が保有できるのか。
誰がそれを譲渡できるのか。
どんな制限が適用されるのか。
議決、配当、償還がどう機能するのか。
DUSKのConfidential Security Contract(機密セキュリティ契約)というアプローチは、この現実を中心に組み立てられています。つまり、資産が自らのルールを強制できるようにしつつ、あらゆる機微な詳細を公開データに変えないこと。
そしてもう一つが、選択的開示です。
ときには、自分のことをすべての身元情報と引き換えにせずに、何かを証明する必要があります。
条件を証明する。残りは非公開にする。
それこそが、より“本当の金融プライバシー”に近いと感じます。
また、地味だけど重要なエンジニアリング作業も好きです。監査、回路の変更、サブグループのチェック、ノルミナライザ(nullifier)保護など。
それらに誰もあまりワクワクはしません。
でも、たいていはそこで、プライバシー・システムが本気なのかがわかります。
DUSKが面白いのは「プライバシーです」と言うからではありません。
もっと面白いのは、より難しい問いを投げ続けているからです。
ネットワークは、私が何かを行うことを“許されている”と検証するのに、実際には何を知る必要があるのか?
それ以外は、私のもののままでいい。
そして、その小さな違いのところに、より大きな発想の芽があります。
#dusk $DUSK @Dusk
私が何度も立ち返るのは、シンプルにこれです。
DUSKは、すべてを可視化することなくブロックチェーンが「証明」できるようにしようとしている。
多くのパブリックチェーンは、ほとんどすべてを公開します。
誰が送ったか。
誰が受け取ったか。
いくらが動いたか。
透明性には良いです。でも、金融プライバシーにはかなり悪い。
DUSKは別のルートを取ります。
Phoenixはゼロ知識証明とシールドノートを使い、ネットワークが取引の詳細をすべてブロードキャストせずに検証できるようにしています。閲覧キーがあれば、本当に調査が必要なときに情報を明らかにすることも可能です。
ここが、私が本当に興味を持つ部分です。
「取引を隠す」ことではありません。
もっと言うなら、他の誰にも知る理由がない“その部分”を隠すこと。
そして、それでXSCの意味がさらに腑に落ちてきます。
金融資産は、ただの残高ではありません。そこにはルールがあります。
誰が保有できるのか。
誰がそれを譲渡できるのか。
どんな制限が適用されるのか。
議決、配当、償還がどう機能するのか。
DUSKのConfidential Security Contract(機密セキュリティ契約)というアプローチは、この現実を中心に組み立てられています。つまり、資産が自らのルールを強制できるようにしつつ、あらゆる機微な詳細を公開データに変えないこと。
そしてもう一つが、選択的開示です。
ときには、自分のことをすべての身元情報と引き換えにせずに、何かを証明する必要があります。
条件を証明する。残りは非公開にする。
それこそが、より“本当の金融プライバシー”に近いと感じます。
また、地味だけど重要なエンジニアリング作業も好きです。監査、回路の変更、サブグループのチェック、ノルミナライザ(nullifier)保護など。
それらに誰もあまりワクワクはしません。
でも、たいていはそこで、プライバシー・システムが本気なのかがわかります。
DUSKが面白いのは「プライバシーです」と言うからではありません。
もっと面白いのは、より難しい問いを投げ続けているからです。
ネットワークは、私が何かを行うことを“許されている”と検証するのに、実際には何を知る必要があるのか?
それ以外は、私のもののままでいい。
そして、その小さな違いのところに、より大きな発想の芽があります。
#dusk $DUSK @Dusk