私は、投資家の資格を証明することは、その背後にいる人物の正体を明かすことを意味すると考えていました。Citadelをよく見てみることで、その思い込みが変わりました。
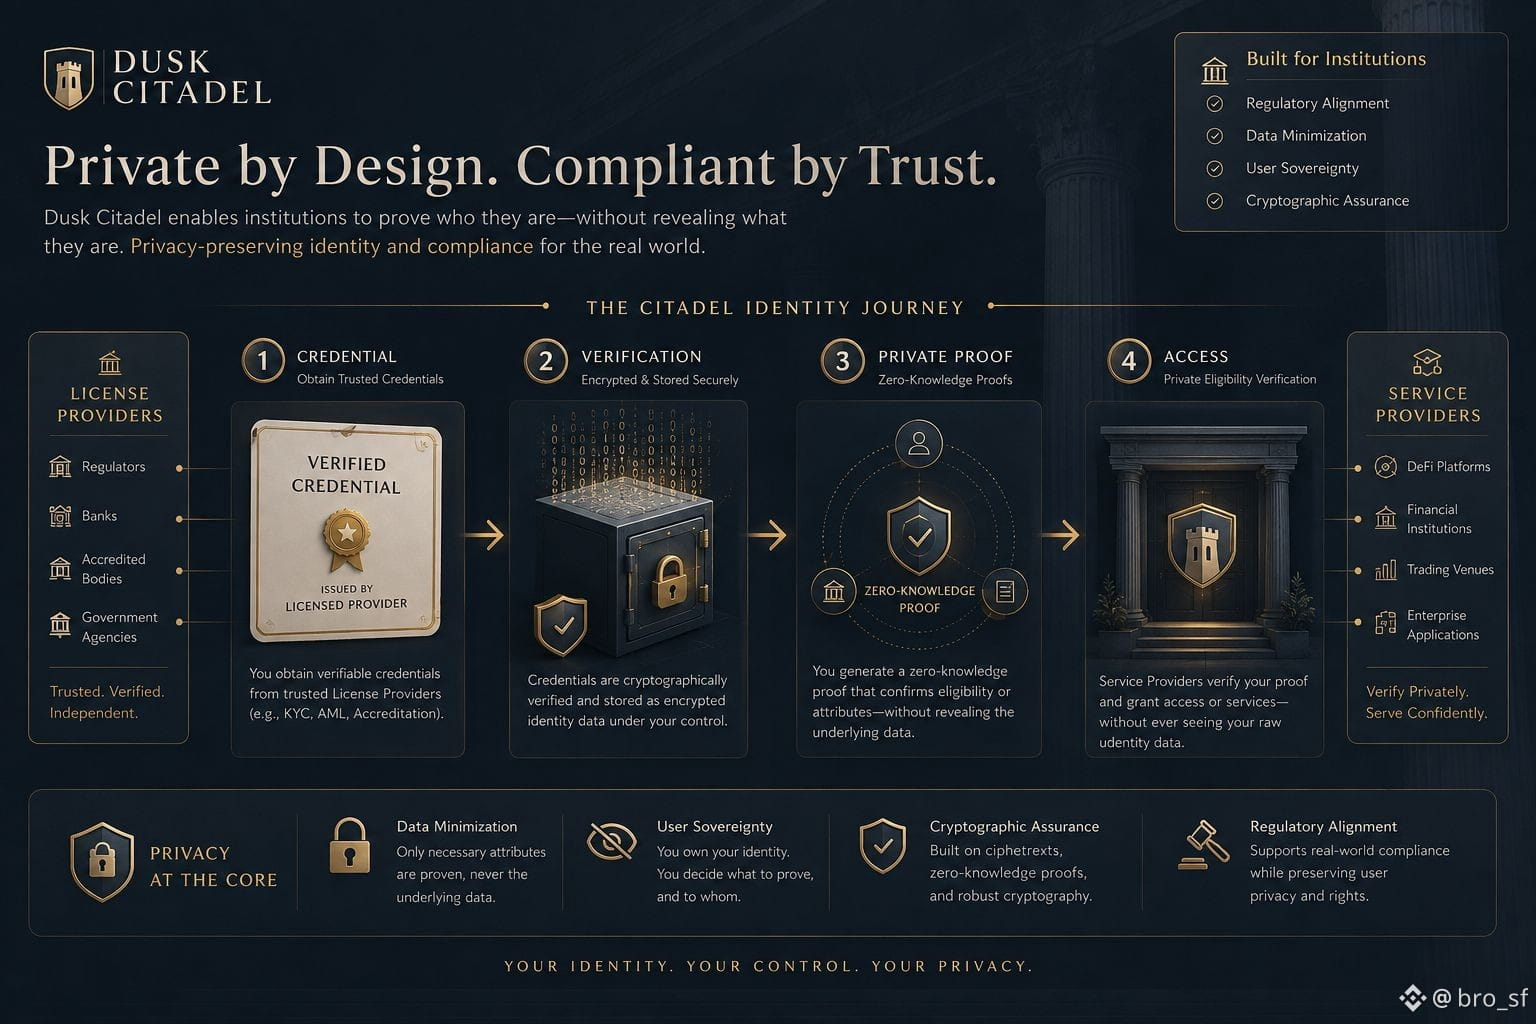
このフローは、信頼できるLicense Providerによって発行される資格情報(ライセンス)から始まります。プロバイダーはユーザーをオフチェーンで確認し、関連する属性に署名し、暗号化されたライセンスを公開し、それをCitadelのコントラクトに登録します。後にユーザーは、自分が登録され、プロバイダーに署名されたライセンスを所有していることを示すゼロ知識証明を生成できます。これにより、自分のウォレット鍵や個人属性、さらにはどの特定のライセンスがその証明を生み出したのかさえ明かさずに済みます。
私の考え方を実際に変えたのは、次の点です。規制されたサービスは、投資家の完全な身元がチェーンに触れることなく、資格確認が行われたことを暗号学的な証拠として受け取れるようになりました。しかしCitadelは、誰が認められるかを決めません。サービスプロバイダーは引き続き、どのLicense Providerを信頼するか、どの属性がそのルールを満たすか、セッションが期限切れか、有効化が取り消されたか、再利用可能かを選択します。
つまり、この証明は資格情報の所有をプライベートかつ検証可能にします——ただし、その資格情報に与えられる意味は、アプリケーションレベルで、発行しそれを解釈する側の手の中に残ります。
Citadelは実際に、アクセス制御からアイデンティティの露出を取り除くのか、それとも最も重要な信頼の判断を、資格情報を発行し解釈するプロバイダーの側へ単に移しているだけなのか?
#dusk $DUSK @Dusk