昨日、Duskの選択的開示モデルについて投稿しました。昨夜、どこで間違えたのか考えに考えました。
暗号技術ではありません。捉え方(フレーミング)のほうです。
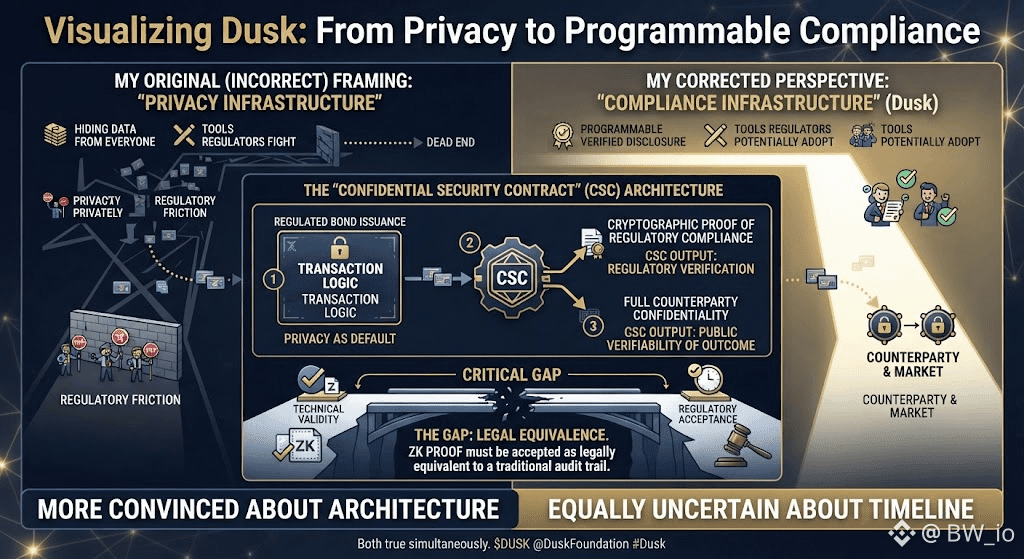
私はそれを「プライバシー・インフラ」と表現しました。表面上の読み方としてはそれで合っています。ですが、Duskが実際に作っているのは「コンプライアンス・インフラ」であり、プライバシーはデフォルト状態として組み込まれているのです。どちらも似た言い方に聞こえますが、似ていません。
プライバシー・インフラは、取引を隠し続ける方法を問います。コンプライアンス・インフラは、検証された開示をプログラマブルにする方法を問います。前者が生み出すのは、規制当局が争うためのツールです。後者が生み出すのは、規制当局が採用する可能性のあるツールです。
技術的に面白くなるのはここからです。Confidential Security Contractアーキテクチャにより、取引ロジックは非公開のまま実行でき、同時に結果は公開で検証可能なままです。規制対象の社債発行は、取引相手の機密性を保ったまま決済しつつ、暗号学的に規制遵守であることの証明も生成できます。手作業の報告なし。開示の遅延なし。決済時の市場エクスポージャーなし。
これは単なる漸進的な改善ではありません。現在は、法務チーム、コンプライアンス部門、そして日単位で測られる決済遅延といった、制度的な摩擦の「1つ分の層まるごと」を取り除くことです。
埋められないギャップがあります。すべてがスケールする前に、規制当局がZK証明の検証を、従来の監査トレイルと法的に同等だと受け入れなければならない、という点です。技術的な妥当性と、規制側の受容は、時間軸がまったく別物です。そのギャップが、これまで本当に良いインフラを打ち止めにしてきたのです。
今日のほうが、昨日よりもアーキテクチャに確信があります。
同時に、タイムラインには同程度に不確実です。
どちらも同時に本当です。
$DUSK @Dusk #dusk $ACE $VELVET
暗号技術ではありません。捉え方(フレーミング)のほうです。
私はそれを「プライバシー・インフラ」と表現しました。表面上の読み方としてはそれで合っています。ですが、Duskが実際に作っているのは「コンプライアンス・インフラ」であり、プライバシーはデフォルト状態として組み込まれているのです。どちらも似た言い方に聞こえますが、似ていません。
プライバシー・インフラは、取引を隠し続ける方法を問います。コンプライアンス・インフラは、検証された開示をプログラマブルにする方法を問います。前者が生み出すのは、規制当局が争うためのツールです。後者が生み出すのは、規制当局が採用する可能性のあるツールです。
技術的に面白くなるのはここからです。Confidential Security Contractアーキテクチャにより、取引ロジックは非公開のまま実行でき、同時に結果は公開で検証可能なままです。規制対象の社債発行は、取引相手の機密性を保ったまま決済しつつ、暗号学的に規制遵守であることの証明も生成できます。手作業の報告なし。開示の遅延なし。決済時の市場エクスポージャーなし。
これは単なる漸進的な改善ではありません。現在は、法務チーム、コンプライアンス部門、そして日単位で測られる決済遅延といった、制度的な摩擦の「1つ分の層まるごと」を取り除くことです。
埋められないギャップがあります。すべてがスケールする前に、規制当局がZK証明の検証を、従来の監査トレイルと法的に同等だと受け入れなければならない、という点です。技術的な妥当性と、規制側の受容は、時間軸がまったく別物です。そのギャップが、これまで本当に良いインフラを打ち止めにしてきたのです。
今日のほうが、昨日よりもアーキテクチャに確信があります。
同時に、タイムラインには同程度に不確実です。
どちらも同時に本当です。
$DUSK @Dusk #dusk $ACE $VELVET