Duskを調べ終えて持ち帰った、気になるひとつの考えがあります。機関によるインスティテューショナル・ブロックチェーン導入において、プライバシーは比較的取り組みやすい部分かもしれない、ということです。
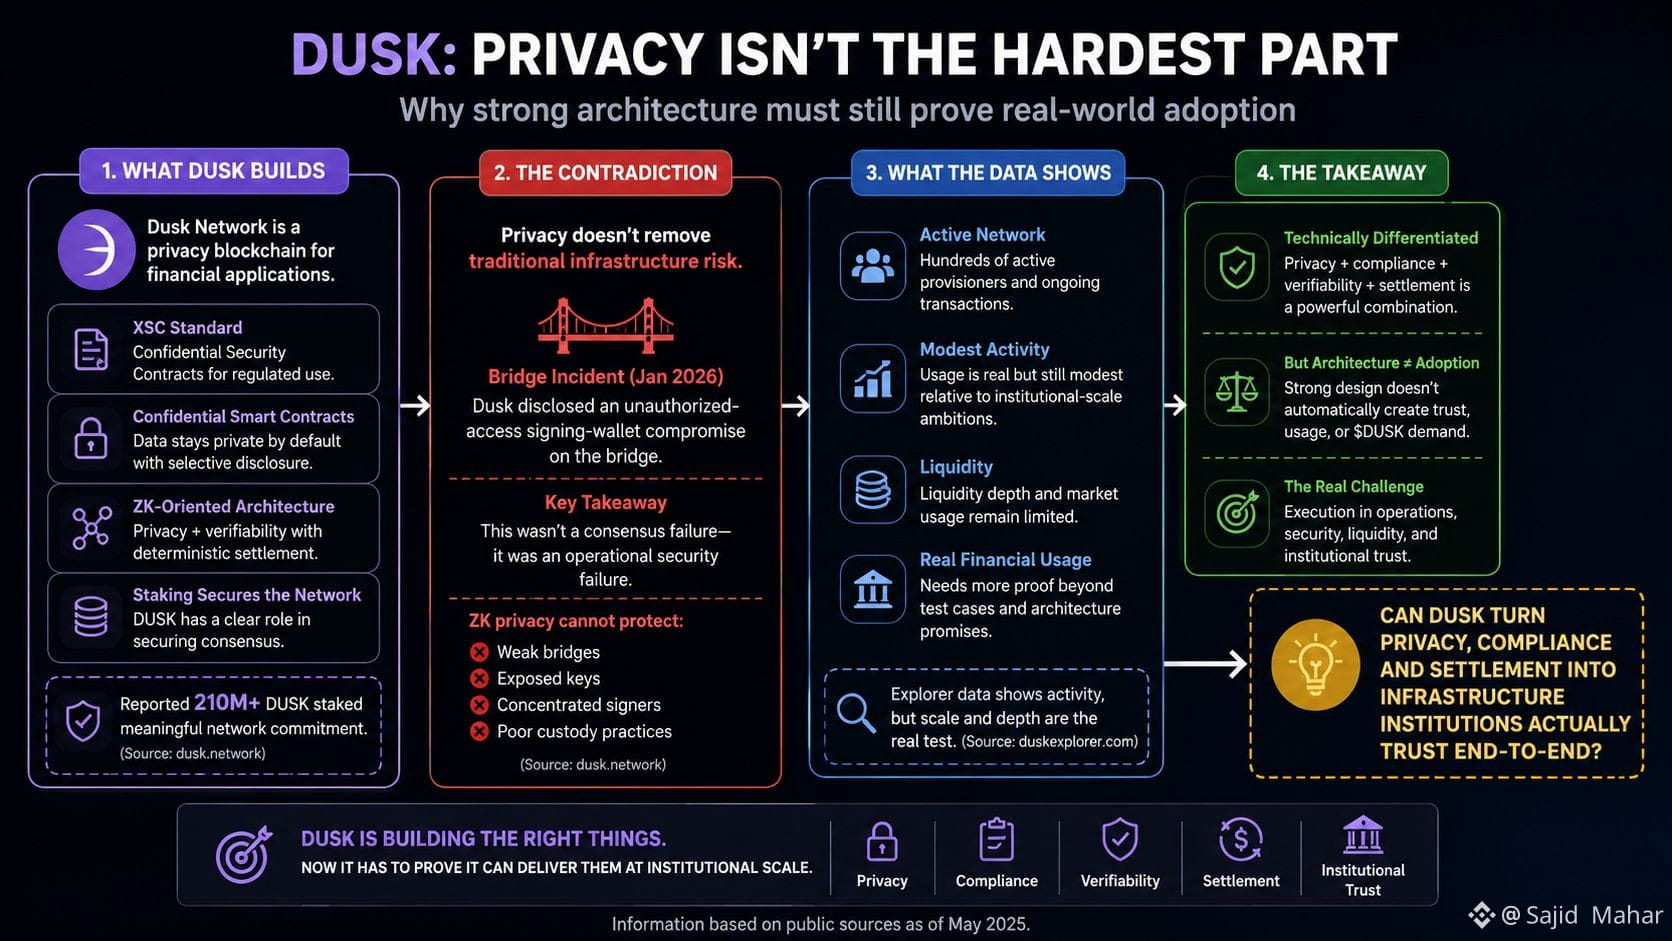
技術的には、私はDuskを本当に興味深いものだと感じています。XSC標準、機密スマートコントラクト、選択的開示、そしてZK志向のアーキテクチャは、実際の課題を解こうとしています。規制下の金融は、検証可能性や決定論的な決済を手放さずにプライバシーを必要としているのです。ステーキング・モデルもまた、DUSKにネットワークを支える明確な役割を与えています。現時点でDuskは、210M+ DUSKがステークされていると報告しており、これは意味のあるネットワークへのコミットメントです。
しかし、アーキテクチャは従来型のインフラ・リスクをは完全に排除しません。Dusk自身が、2026年1月のブリッジ事故について、権限のないアクセスによるサイニング・ウォレットの侵害があったことを開示しています。これはコンセンサスの失敗ではありませんでしたが、まさに重要なのはそこです。高度なZKによるプライバシーでも、脆弱なブリッジ、露出した鍵、集中した署名者、あるいは不適切なカストディ運用は守れません。
そのため、私にとって導入はより難しい問いになります。公開エクスプローラのデータでは数百のアクティブなプロビジョナーや継続中のトランザクションが見えますが、活動は、機関の野心が示唆する規模に比べると控えめなままです。流動性や実際の金融での利用は、アーキテクチャを超えて、その実在性を証明する必要があります。
ですので、私はDuskを技術的に差別化された存在だとは見ていますが、まだ機関規模では実証されてはいない、というのが現状です。
Duskは、プライバシー、コンプライアンス、決済を、機関がエンドツーエンドで実際に信頼できるインフラへと変えられるでしょうか?
@Dusk #dusk $DUSK
$DEXE
$NVDAB
技術的には、私はDuskを本当に興味深いものだと感じています。XSC標準、機密スマートコントラクト、選択的開示、そしてZK志向のアーキテクチャは、実際の課題を解こうとしています。規制下の金融は、検証可能性や決定論的な決済を手放さずにプライバシーを必要としているのです。ステーキング・モデルもまた、DUSKにネットワークを支える明確な役割を与えています。現時点でDuskは、210M+ DUSKがステークされていると報告しており、これは意味のあるネットワークへのコミットメントです。
しかし、アーキテクチャは従来型のインフラ・リスクをは完全に排除しません。Dusk自身が、2026年1月のブリッジ事故について、権限のないアクセスによるサイニング・ウォレットの侵害があったことを開示しています。これはコンセンサスの失敗ではありませんでしたが、まさに重要なのはそこです。高度なZKによるプライバシーでも、脆弱なブリッジ、露出した鍵、集中した署名者、あるいは不適切なカストディ運用は守れません。
そのため、私にとって導入はより難しい問いになります。公開エクスプローラのデータでは数百のアクティブなプロビジョナーや継続中のトランザクションが見えますが、活動は、機関の野心が示唆する規模に比べると控えめなままです。流動性や実際の金融での利用は、アーキテクチャを超えて、その実在性を証明する必要があります。
ですので、私はDuskを技術的に差別化された存在だとは見ていますが、まだ機関規模では実証されてはいない、というのが現状です。
Duskは、プライバシー、コンプライアンス、決済を、機関がエンドツーエンドで実際に信頼できるインフラへと変えられるでしょうか?
@Dusk #dusk $DUSK
$DEXE
$NVDAB