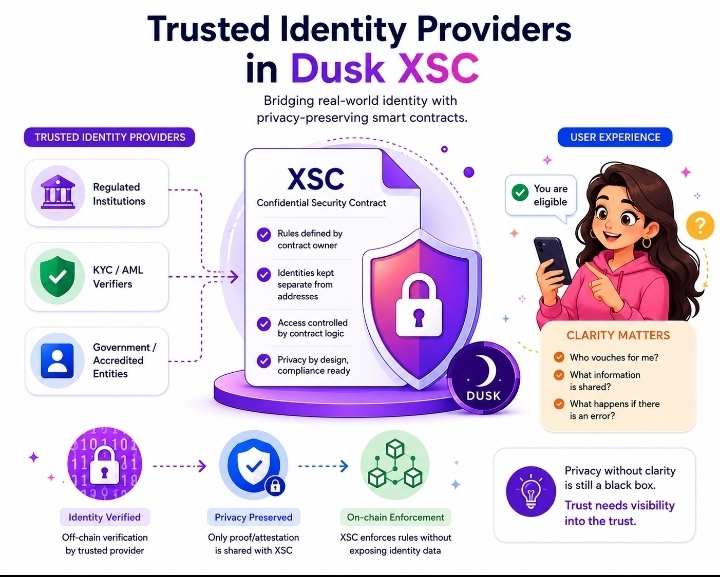
アイデンティティ・システムについて一つ気になっていることがあります。人は「決定を下しているのは誰か」が分かると、本人確認を比較的受け入れやすいのです。その情報が曖昧になった瞬間、技術的に正しい仕組みであっても、不信感を抱くように感じられ始めます。
そこで、DuskのXSCモデルが面白いのです。
具体的なポイントとして、Citadelの選択的開示のアプローチがあります。ユーザーは、居住地、年齢層、認定資格などの属性を、根底にある個人情報を開示せずに証明できます。その証明は、その後、規制対象資産に関するアクセスやコンプライアンスのルールを支えることになります。
技術的にもこれは重要な転換です。しかし、ユーザー体験は別の疑問を引き起こします。
たとえば投資家が画面に「あなたは適格です」と表示されたとします。システムは、必要な条件が満たされていることを示す証明だけがあればよいのかもしれません。ですが、その条件を実際に「保証」したのは誰でしょう?アイデンティティ・プロバイダーでしょうか。発行者でしょうか。あるいは別の認可された関係者でしょうか。そして、もしその出所が間違っていたらどうなるのでしょう?
ここで、よくある「プライバシーが信頼を生む」という物語が、私は不十分だと思います。
プライバシーは、不必要な露出を減らします。しかし、証明の背後にある「信頼関係」を自動的に説明してはくれません。
@Dusk にとって、この区別は重要です。なぜならXSCは、規制対象資産のワークフローを中心に設計されており、適格性やアクセス制御がシステムそのものの一部になっていくからです。
そして、$DUSK は、そうしたワークフローの信頼性が、基盤となる暗号技術だけでなく、理解できる信頼境界にも左右されうるエコシステムの中にあります。
興味深いUXの課題は、適格性をプライベートに証明することだけではありません。システムを使う人にとって、信頼境界を理解できるようにすることです。
ユーザーが結果を検証できても、その検証の背後に誰がいるのか理解できないのであれば、私たちは本当にブラックボックスを取り除いたのでしょうか—それとも暗号的に見えなくしただけでしょうか?
#dusk