@Dusk $DUSK #dusk
Duskのドキュメントを見ているうちに、ある点がずっと気になって引き戻されてきました。
最初は、金融アプリケーションにプライバシーをもたらそうとしていること自体が面白い点だと思いました。ですが、アーキテクチャを深く理解するほど、「プライバシーブロックチェーン」という説明が完全なものには感じられなくなっていきました。
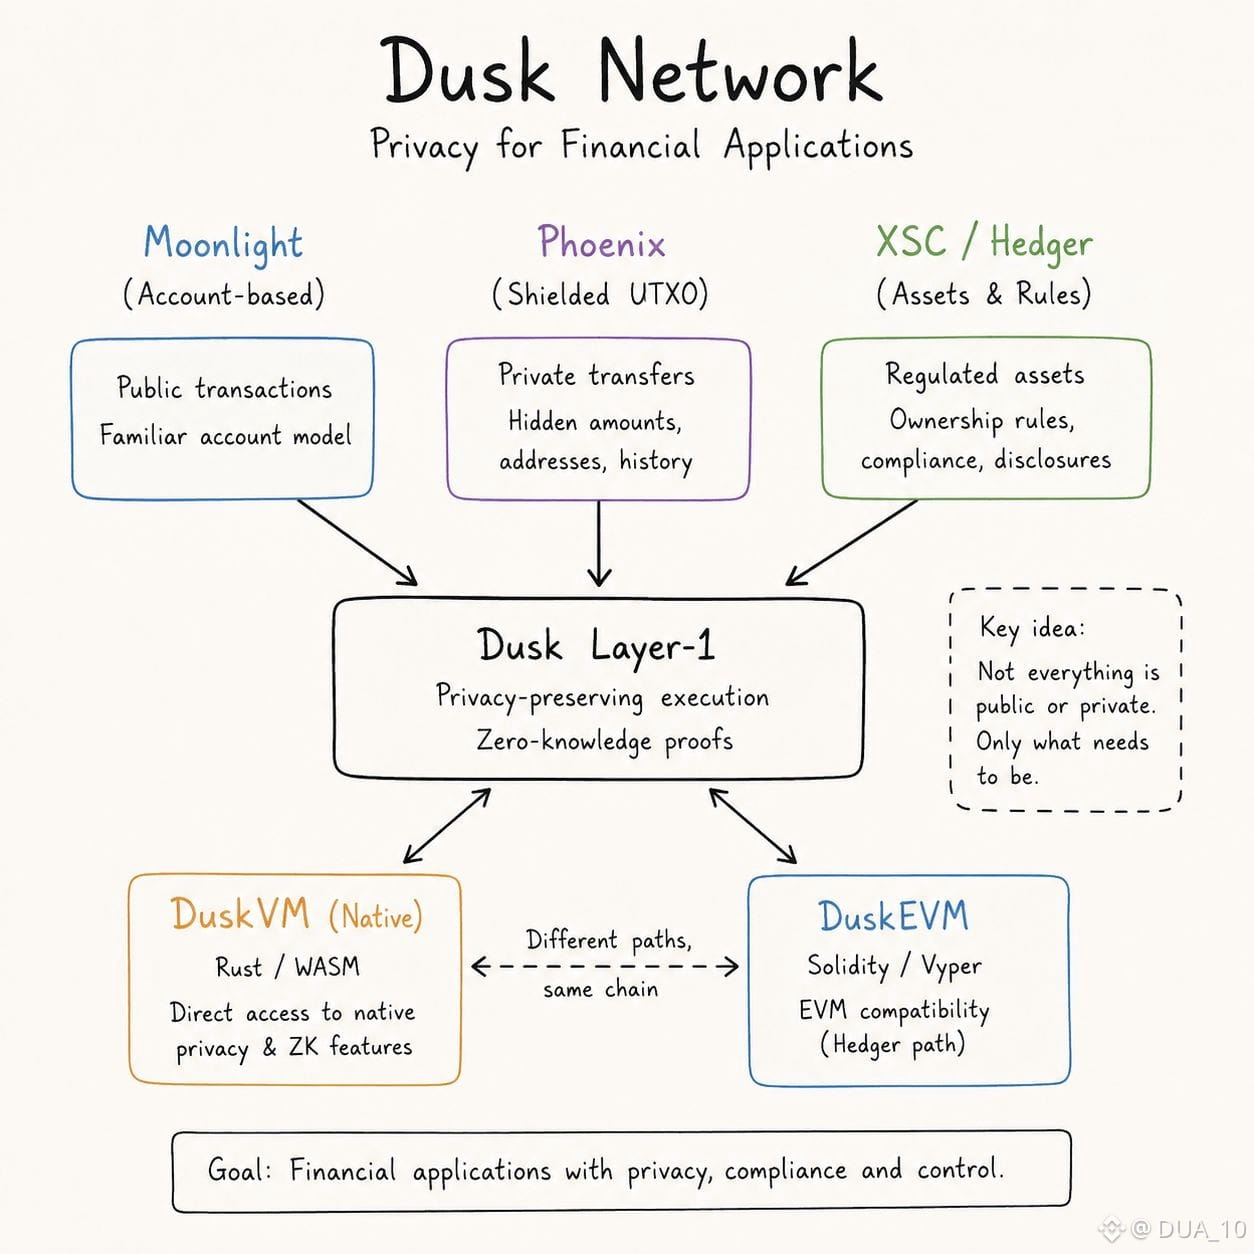
Duskには、さまざまな種類の活動を扱う複数の要素があります。より馴染みのあるアカウントベース側にはMoonlight、秘匿化されたUTXOトランザクションにはPhoenix、さらに規制された資産や金融ルールのような領域にはXSC/Hedgerの設計が用意されています。
それで一瞬立ち止まりました。
なぜなら金融資産では、トランザクションを隠すことは問題の一部にすぎないからです。
たとえば、誰が何を保有できるのか、誰がそれを譲渡できるのか、別の当事者にどんな情報を見せることが許されているのか、ある譲渡がそもそも有効かどうか、といったルールも必要になるかもしれません。
ドキュメントでは、選択的開示、アイデンティティ資格情報、そして資産単位の制限といったことが語られています。そうなると、プライバシーモデルは「すべてを見えなくする」と言うより、「アプリケーションが本当に開示する必要があるものだけを開示する」に近い印象になります。
その違いは見落としやすいと思います。
もう一つ興味深いのは、DuskにはDuskVMとDuskEVMの両方があることです。ネイティブVMは、Dusk自身のプライバシー機能やZK機能をコントラクトに利用可能にし、一方でEVM側はSolidity/Vyperやお馴染みのツールチェーンを使えるようにすることを意図しています。
そこで今、少し違ったことを考えています。
将来的に、あるアプリケーションがEVM開発の柔軟性を必要としつつ、同時にDuskのネイティブなプライバシー機能に大きく依存するとしたら、その境界は実際にはどこで目立ってくるのでしょうか?
ドキュメンテーションには、なぜ2つの道が存在するのかがかなり明確に示されています。
私は、その境界をまたいだ形で構築することが、実際にはどんな感触なのかにより関心があります。