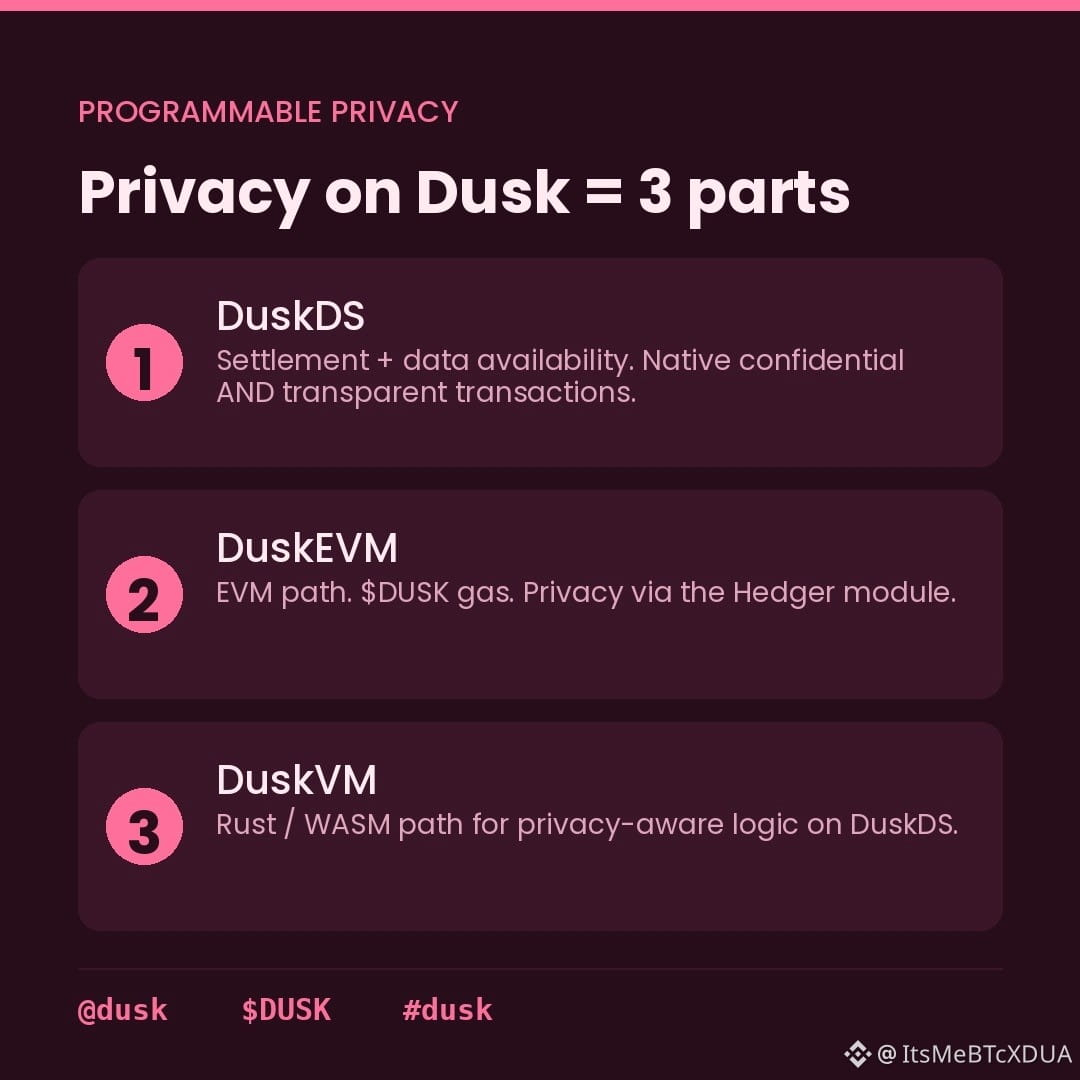
Dusk上で実際にプライバシーがどのように機能するのかを掘り下げてみました。というのも、「プログラマブル・プライバシー」がよく語られる一方で、それがどこに実装されているのかが示されることがあまりないからです。結論として、それは3つの異なる部分から成っており、それぞれが別の役割を担っています。
まず、DuskDSです。これは決済およびデータ可用性のレイヤーで、決定論的なファイナリティを備えています。そして、機密トランザクションと透過(トランスペアレント)トランザクションの両方に対応するネイティブモデルを搭載しています。つまりプライバシーが後付けされているのではなく、ベースレイヤー自体が最初からそれをサポートしています。
次に、DuskEVMです。これは金融アプリ向けのEVM互換パスで、ガストークンは$DUSK 、そしてプライバシーは「Hedger」というモジュールから得ています。ここがSolidityビルダーが組み込む場所です。
そして3つ目が、DuskVMです。これはRust/WASMのパスで、DuskDSに直接対してプライバシーを意識したロジックを組み込みたい契約向けです。EVM経由よりも、より「金属に近い」領域に踏み込みます。
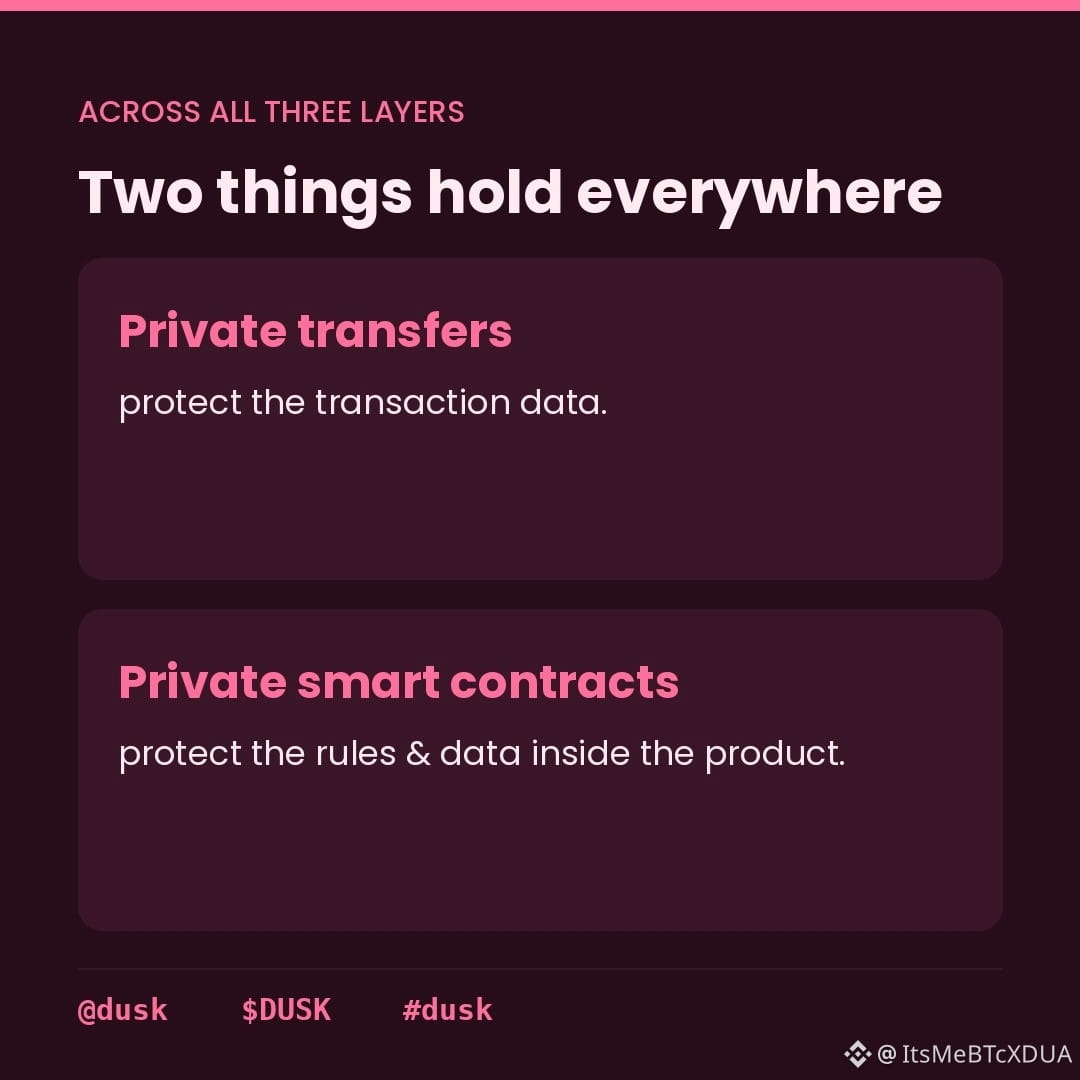
この3つすべてにまたがっているのは2点です。プライベート・トランスファーによってトランザクションデータを保護し、プライベートなスマートコントラクトによって、プロダクト内部にあるルールとデータを保護することです。
それは1つのプライバシー機能ではありません。何を作っているかに応じた「レイヤーの選択」なのです。
私の未解決の問いは、長期的に誰が、規制対象の資産がこれら3つのレイヤーのうちどこに存在しなければならないのを決めるのか、そして、