以前は、アクセス制御は主に「あなたが誰か」を証明することだと思っていました。
しかし、規制のあるデジタル環境では、それだけでは十分ではないかもしれません。
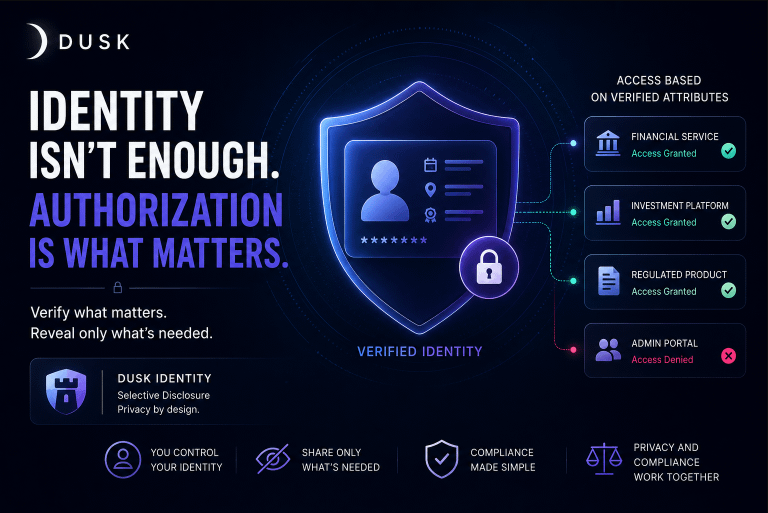
より重要な問いはこうです。確認されたあなたの身元(verified identity)は、あなたに何を可能にしますか?
Duskのアイデンティティの考え方では、この違いを役立てられます。デジタル・アイデンティティのアーキテクチャと選択的開示モデルによって、ユーザーのアイデンティティ全体を常に公開する必要なく、関連する身元属性を検証できます。
それにより、アイデンティティに基づくアクセス制御のためのより強固な基盤が生まれます。
たとえば、特定のサービスへのアクセスが一定の要件を満たすことに依存している金融プラットフォームを想像してみてください。完全なアイデンティティ記録を何度も繰り返し開示する代わりに、システムは、要件が満たされているかどうかを裏付ける検証済みの属性に頼ることができます。
興味深いのは、アイデンティティがログイン用の資格情報以上のものになることです。
それは、認可(オーソライゼーション)のロジックそのものの一部になり得ます。
私にとっては、そのところからプライバシーとコンプライアンスが、互いに競合するのではなく協働し始めるのです。
目的は単にユーザーを特定することではありません。
プロセスが実際に必要とする情報だけを開示しつつ、ユーザーがアクセスを許可されている内容を検証することです。
@Dusk #dusk $DUSK