ほとんどのウォレットUIにおける「署名が通常どのように機能するか」と、Trustless Bitcoin Vaults(TBV)向けのLedgers Clear Signing機能が何をするのかを比較します。違いが示す、ほとんどの人が考えない実際のセキュリティ上のギャップが理由です。
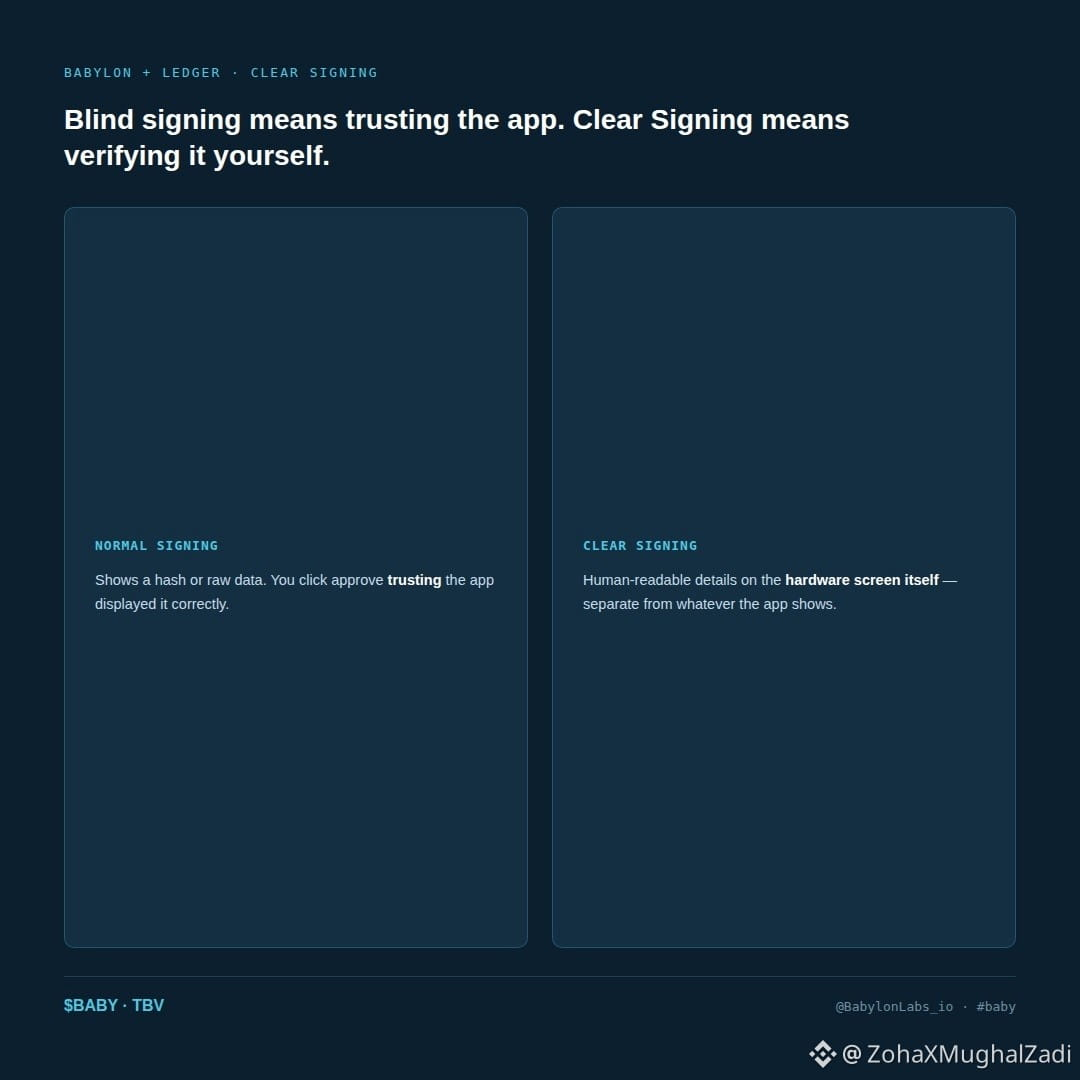
通常のソフトウェアウォレットの署名では、取引がハッシュだけ、あるいは生のデータとして表示されることがあり、それを承認するときは「アプリが正しく表示した」と信じてクリックします。もしUIが侵害されていたり、単に作りが不十分だったりすると、実際には「自分が同意している内容」を検証していないのに、信頼(Faith)に基づいて署名してしまいます。
Ledgerの統合は、そのまさにその瞬間に起こることを変えます。Clear Signingは、ブラウザやアプリがあなたに表示している内容とは別に、ハードウェアデバイスの画面上に人間が読める取引の詳細を直接表示します。画面上で、金額や宛先などが読み取れ、アプリ自身がそれを「操作」できません。
では、なぜこれは通常の送金よりも、特にボルト(vault)にとって重要なのでしょうか。
ボルトの操作は、単に「XをYに送る」だけでなく、条件付きロジックを含みます。悪意のある、または不具合のあるインターフェースは理論上、承認に見えるものに署名させつつ、実際には別のものを承認させることができ、さらにブラインド署名ではそれを見抜く方法がありません。
小さな機能ですが、数年にわたって暗号のUXに存在していたギャップを埋めます。Babylonに特有というわけではなく、ようやくここで対応された、ということです。
@BabylonLabs_io $BABY #baby $BANK $SKYAI
通常のソフトウェアウォレットの署名では、取引がハッシュだけ、あるいは生のデータとして表示されることがあり、それを承認するときは「アプリが正しく表示した」と信じてクリックします。もしUIが侵害されていたり、単に作りが不十分だったりすると、実際には「自分が同意している内容」を検証していないのに、信頼(Faith)に基づいて署名してしまいます。
Ledgerの統合は、そのまさにその瞬間に起こることを変えます。Clear Signingは、ブラウザやアプリがあなたに表示している内容とは別に、ハードウェアデバイスの画面上に人間が読める取引の詳細を直接表示します。画面上で、金額や宛先などが読み取れ、アプリ自身がそれを「操作」できません。
では、なぜこれは通常の送金よりも、特にボルト(vault)にとって重要なのでしょうか。
ボルトの操作は、単に「XをYに送る」だけでなく、条件付きロジックを含みます。悪意のある、または不具合のあるインターフェースは理論上、承認に見えるものに署名させつつ、実際には別のものを承認させることができ、さらにブラインド署名ではそれを見抜く方法がありません。
小さな機能ですが、数年にわたって暗号のUXに存在していたギャップを埋めます。Babylonに特有というわけではなく、ようやくここで対応された、ということです。
@BabylonLabs_io $BABY #baby $BANK $SKYAI