


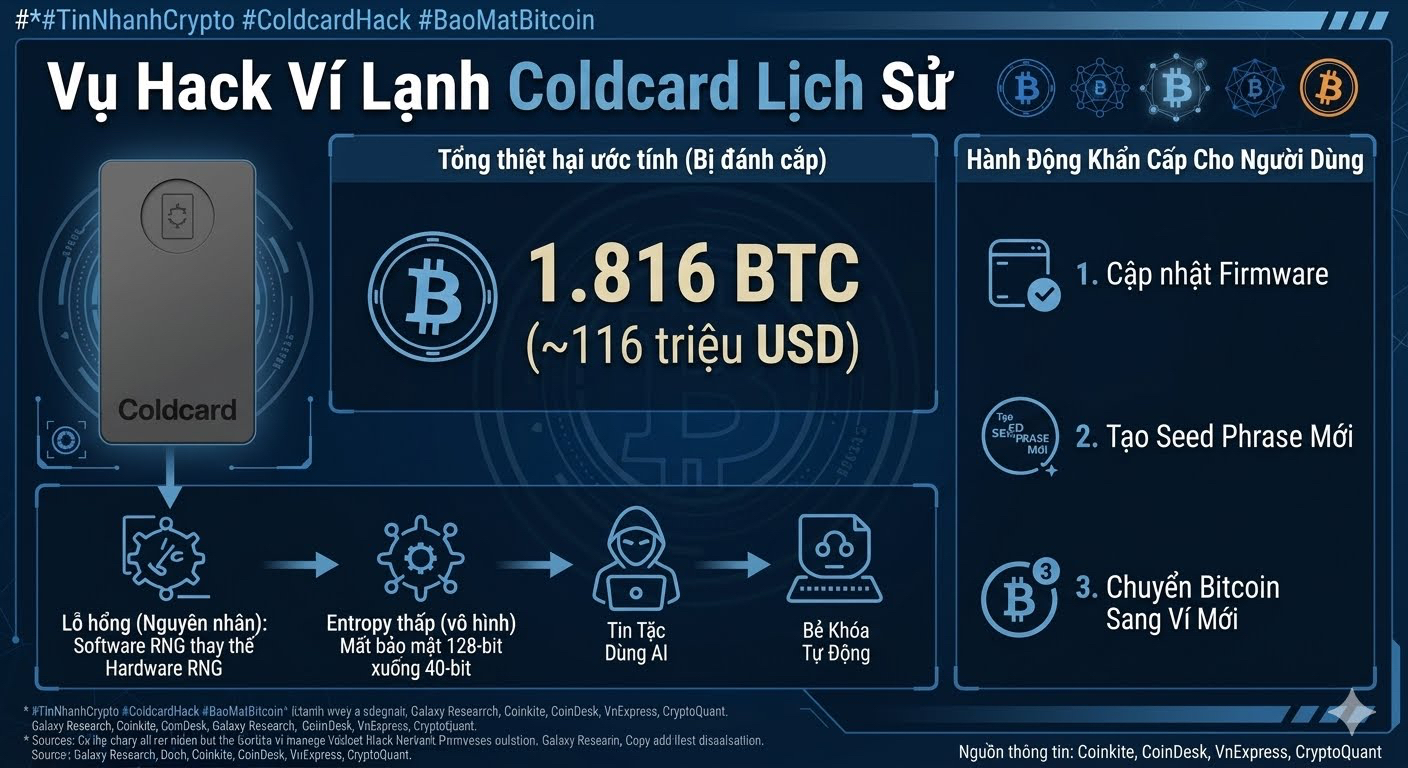
Coldcardのコールドウォレットがハッキングされた事件は、ビットコイン史上最大級の自己管理型(セルフカストディ)のセキュリティ事故の1つであり、デバイスに物理的な干渉を一切行わずに、1.816 BTC超(約1億1,600万米ドル相当)が盗まれました。攻撃は2026年7月30日から始まり、ブロックチェーン分析企業のGalaxy Researchによって発見され、暗号資産コミュニティ全体に衝撃を与えました。[1, 2, 3, 4, 5]
脆弱性の根本原因
Coinkite(Coldcardの製造元)からの発表と、CoinDeskの分析によると、脆弱性は2021年3月の古いファームウェアのアップデートに起因している:[1, 2]
ランダム鍵の生成エラー:ハードウェアに基づくランダム数生成器(Hardware RNG)を使う代わりに、端末のソフトウェアが擬似乱数生成器(Software RNG)に依存していた。[1, 2]
予測可能なデータ:セキュリティ鍵を作るための入力情報が、チップのシリアル番号やシステム時計など、予測可能な要因に依存していた。[1]
極めて低いセキュリティ:この不具合により、復元フレーズ(seed phrase)の安全性(エントロピー)が、標準の128-bit(BIP39基準)ではなく40-bitまで低下した。ハッカーは高性能なコンピュータと自動化されたAIツールを組み合わせて、これらの復元フレーズを容易にネット上でスキャンし、見つけ、解読した。[1, 2, 3]
攻撃の各波の推移
攻撃者は、自動化され組織的に、4回の大規模な捜索(掃討)を通じて資金を略奪した:[1, 2]
第1波(07/30):41分の間に、1,196のウォレット・アドレスから70.2百万USD(1,083 BTC)以上を一掃するように引き出した。
第2波(07/31):約500の単一署名(single-signature)ウォレットをさらにスキャンし、25分の間に追加で38百万USD(594 BTC)を持ち去った。
第3波(07/31〜08/01):他の1,912のウォレット・アドレスからさらに208 BTCを盗んだ。
第4波(08/03):規模をさらに拡大し、影響を受けたウォレット数の合計が5,200を超えるまで増加した。[1, 2]
市場とユーザーへの影響
ソフトウェア・パッチは効果なし:Coinkiteは迅速に不具合を修正する新しいファームウェアを投入したが、誤ったseed phraseはすでに作成されてしまっていたため、ソフトウェアのアップグレードでは古い資産を救うことができない。[1]
集中型取引所への“なだれ込み”:パニックが広がり、大量の小口投資家が、暫定的な保護を求めて、冷蔵(コールド)ウォレットを捨ててBitcoinを取引所(CEX)であるBinanceやCoinbaseへ逆流させた。VnExpressによると、CryptoQuantを出所として、1 BTC未満の取引入金が取引所に流れ込む量は、2022年のFTX取引所崩壊後以来の過去最高水準に達した。[1, 2, 3, 4]
Coldcardユーザーの緊急対応
もし、影響を受けた期間に生成されたColdcardウォレットを所有している場合、ベトナム紙Dân tríのセキュリティ専門家は次を推奨している:[1]
端末をメーカー公式サイトの最新ファームウェアにすぐ更新する。
完全に新しい復元フレーズ(seed phrase)を必ず初期化する。
旧ウォレットのアドレスから、より安全な新しいウォレット・アドレスへすべてのBitcoinを移す。[1, 2]