ここ数年、チェーン上のプロトコルがトラブルを起こすのを見てきて、私はある習慣が身につきました。ハッカーが暴力的に解読できるかどうかをまず気にするのではなく、コア権限を握っているあのコンポーネントが、いったいどんな仕組みによってがっちり押さえ込まれているのかを先に見るようになったのです。ノードが悪事を働くのをあまりにもたくさん見てきましたが、根っこはアルゴリズムが破られたことではなく、アーキテクチャ設計が最初から「運用者はきちんと従うだろう」という前提を置いている点にあります。その前提が一度でも崩れると、処罰メカニズムはただの空談になってしまう。
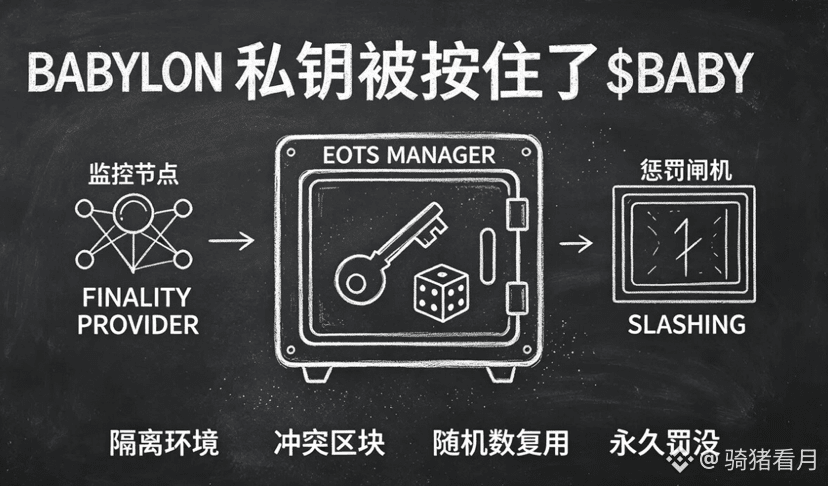
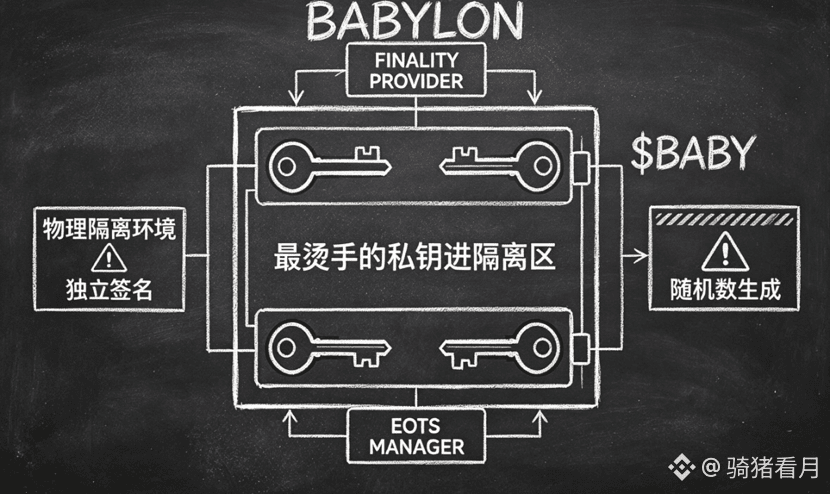
最近、Babylon が EOTS Manager を単独コンポーネントとして切り出したこの一手こそが、私を立ち止まらせました。@BabylonLabs_io これは単にエンジニアリングの保守を楽にするためだけではありません。最も敏感な秘密鍵と署名ロジックを能動的に分離しているのです。Finality Provider は監視とコミット送信だけを担い、EOTS Manager は秘密鍵を独立して保持し、乱数を生成し、そして署名を完了します。公式には、これを物理的に隔離された環境にデプロイすることすら推奨されています。中核となる制約はこうです。同じ高さで衝突する2つのブロックに署名してしまうと、使い回した一度限りの乱数のせいで EOTS の秘密鍵が漏洩し、その結果、永久的な没収=投票権の剥奪が発動し、さらに Slashing も実行される。こうした設計によりビットコインには「罰せられる」性質がありますが、鍵管理の複雑さは大幅に増します。
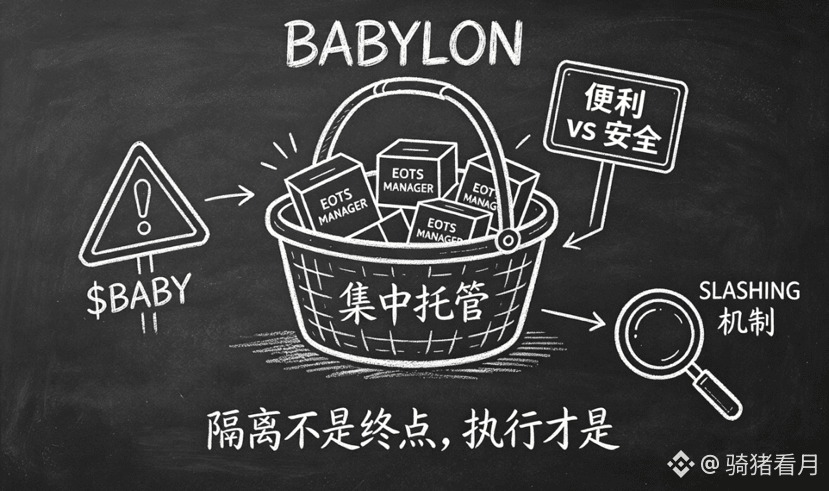
私はそれを持ち上げて天に昇らせるつもりもありません。アーキテクチャがいかに精緻でも、検証者が運用の利便性のために EOTS Manager を集中して委託・保管してしまえば、プロトコルが丁寧に築いた安全な境界が本当の試練にさらされることになります。将来、手間を省くために「卵を一つのかごに盛る」ようなことをしてしまえば、いわゆる「隔離」は心理的な安心感にしか残りません。
私の見方では、$BABY の価値は最終的に、どれだけの検証者が安全のために便利さを犠牲にする覚悟があるかで決まります。これから BTC のステーキングはますます増えるでしょう。私がより気にしているのは利回りの高さではなく、大きな利益の誘惑に直面しても、秘密鍵を「自壊」させるこの仕組みがなお厳格に実行されることを、誰が証明できるのかです。
#baby $BABY