#baby $BABY
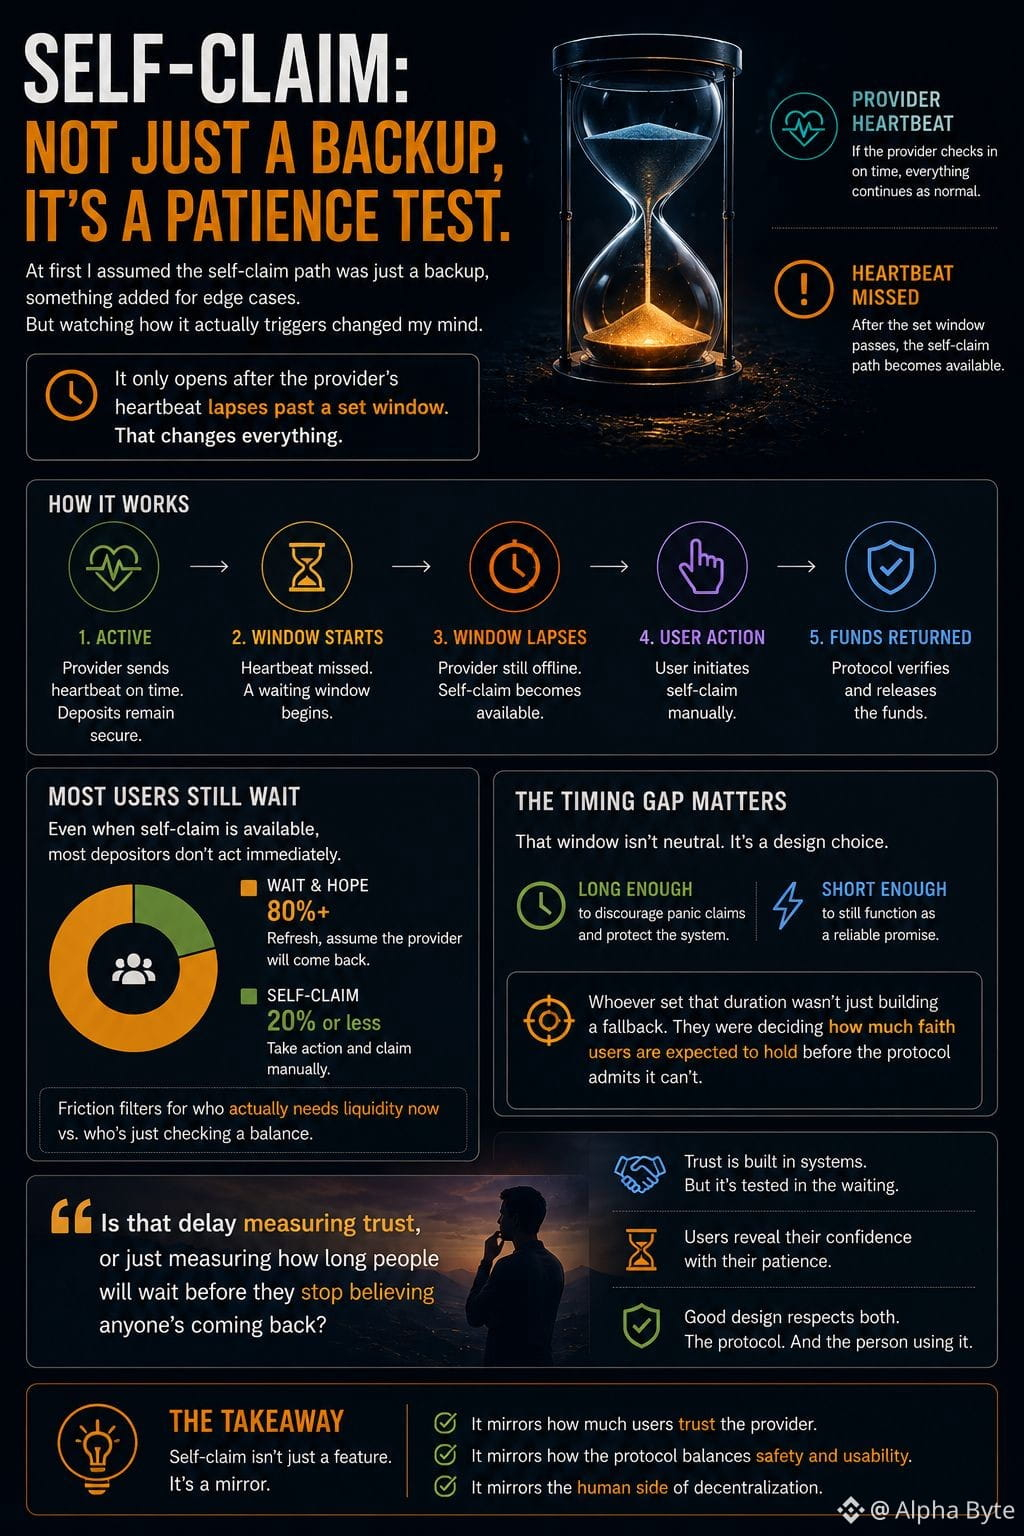
最初にセルフクレーム(自己請求)メカニズムについて知ったとき、単なるバックアップの選択肢だと思いました。これは、ほとんどのユーザーが必要としないような特殊な状況のために存在するものだと考えていたのです。しかし、実際にどのように機能するのかをより深く理解するにつれ、それが果たしている目的はもっと大きいのだと気づきました。
セルフクレームのパスは、プロバイダーが一定期間内に必要なハートビートを送信できなかった場合にのみ利用可能になります。その一点が、私の見方を完全に変えました。単なる緊急機能というより、忍耐とユーザー行動を慎重に試すように設計されたもの、そんな印象を受けます。
興味深いのは、多くのユーザーが、利用可能になってすぐにセルフクレームを開始しないことです。ほとんどの人はただ待ちます。ページを更新し、プロバイダーが復旧することを期待し、何もしなくてもすべてが通常に戻ると考えるのです。この行動は、人が不確実性に対して自然にどう反応するかを示しています。
待機期間は、有益な摩擦を生み出します。これは、自分の資金に対して即時のアクセスを本当に必要としているユーザーと、単に残高を監視しているだけのユーザーを分ける役割を果たします。その意味で、この遅延は単なる技術的な要件ではなく、システム全体がどのように使われるかに静かに影響を与えているのです。
考えれば考えるほど、そのタイミングがどれほど慎重に選ばれているかに感心しました。不要なパニックによるクレームを思いとどまらせるには十分に長く、万一問題が起きても信頼できるフォールバックがまだ存在することをユーザーに安心させるには十分に短いのです。
私にとって最も興味深い問いは、セルフクレームの仕組みが機能するかどうかではありません。それが実際に「信頼」を測っているのかどうかです。ユーザーは、プロバイダーが戻ってくると信じるのをいつやめて、自分の判断で行動に移すのでしょうか。プロトコルにおいて最も重要な部分が技術ではなく、その設計が人間の行動をどう形作るかにある——時にはそうなのです。
@BabylonLabs_io $BABY #baby
最初にセルフクレーム(自己請求)メカニズムについて知ったとき、単なるバックアップの選択肢だと思いました。これは、ほとんどのユーザーが必要としないような特殊な状況のために存在するものだと考えていたのです。しかし、実際にどのように機能するのかをより深く理解するにつれ、それが果たしている目的はもっと大きいのだと気づきました。
セルフクレームのパスは、プロバイダーが一定期間内に必要なハートビートを送信できなかった場合にのみ利用可能になります。その一点が、私の見方を完全に変えました。単なる緊急機能というより、忍耐とユーザー行動を慎重に試すように設計されたもの、そんな印象を受けます。
興味深いのは、多くのユーザーが、利用可能になってすぐにセルフクレームを開始しないことです。ほとんどの人はただ待ちます。ページを更新し、プロバイダーが復旧することを期待し、何もしなくてもすべてが通常に戻ると考えるのです。この行動は、人が不確実性に対して自然にどう反応するかを示しています。
待機期間は、有益な摩擦を生み出します。これは、自分の資金に対して即時のアクセスを本当に必要としているユーザーと、単に残高を監視しているだけのユーザーを分ける役割を果たします。その意味で、この遅延は単なる技術的な要件ではなく、システム全体がどのように使われるかに静かに影響を与えているのです。
考えれば考えるほど、そのタイミングがどれほど慎重に選ばれているかに感心しました。不要なパニックによるクレームを思いとどまらせるには十分に長く、万一問題が起きても信頼できるフォールバックがまだ存在することをユーザーに安心させるには十分に短いのです。
私にとって最も興味深い問いは、セルフクレームの仕組みが機能するかどうかではありません。それが実際に「信頼」を測っているのかどうかです。ユーザーは、プロバイダーが戻ってくると信じるのをいつやめて、自分の判断で行動に移すのでしょうか。プロトコルにおいて最も重要な部分が技術ではなく、その設計が人間の行動をどう形作るかにある——時にはそうなのです。
@BabylonLabs_io $BABY #baby