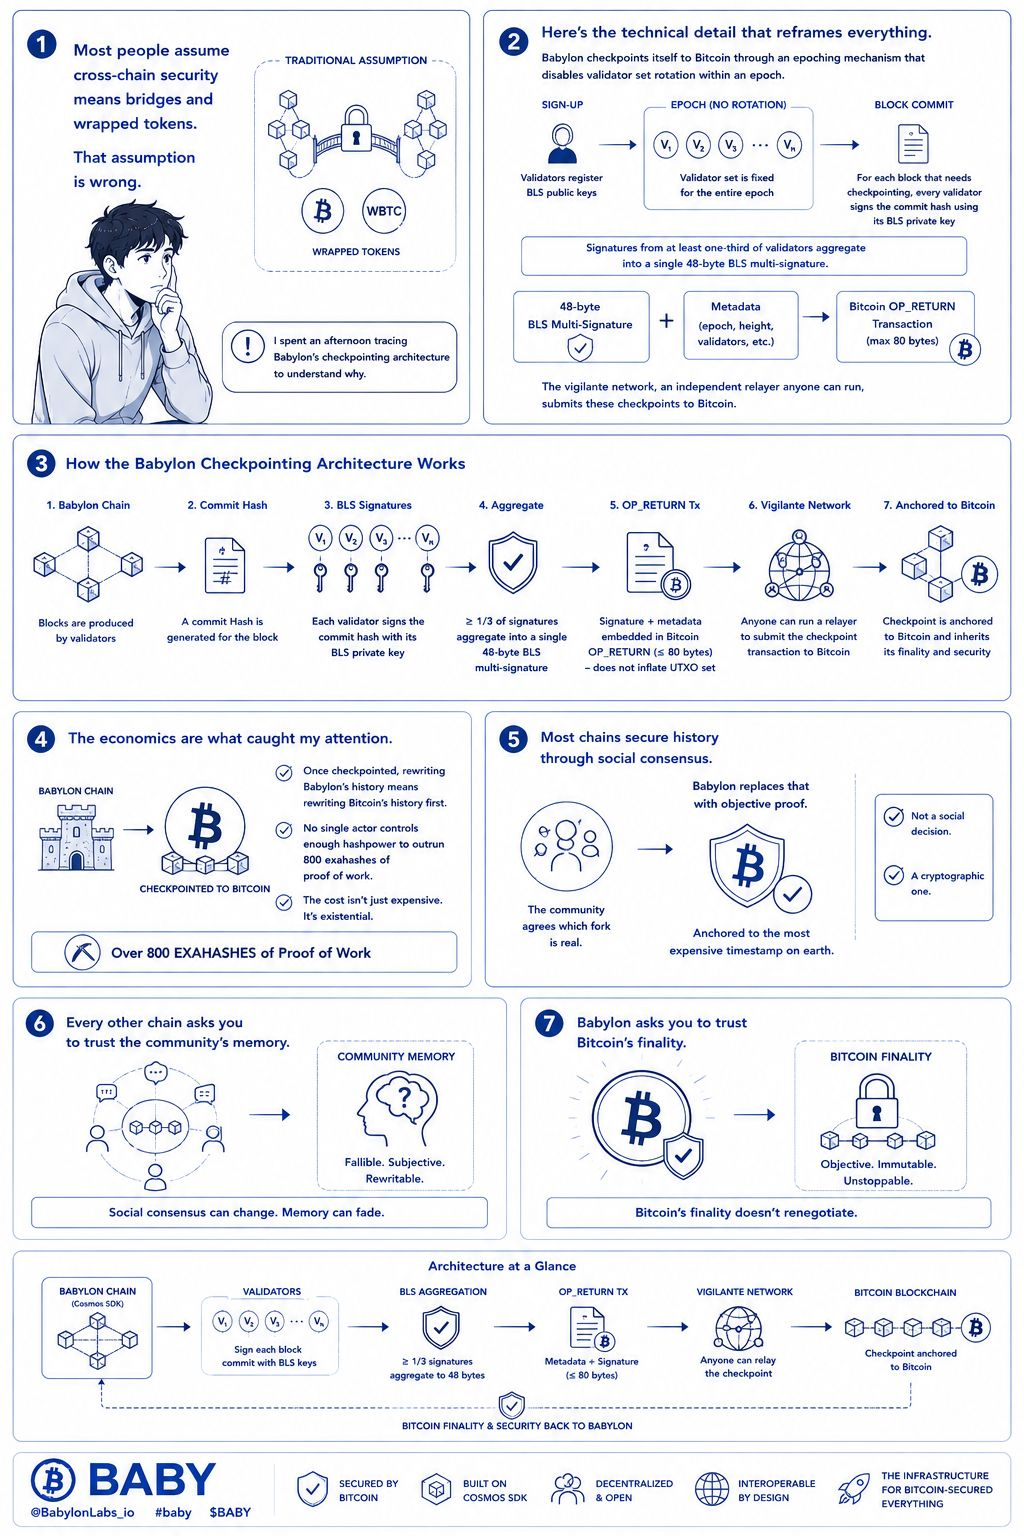
多くの人は「クロスチェーンのセキュリティ」と聞くと、ブリッジやラップトークンを想像します。ですが、その前提は誤りです。
私はある午後を、Babylonのチェックポイント方式の仕組みを追跡して、その理由を理解することに費やしました。ブロックハッシュのような従来のチェックポイントは、長距離(ロングレンジ)攻撃に対しては役に立ちません。検出をサポートしていないのです。なぜなら、悪意のあるバリデータがプライベートなフォークを生成できてしまうため、検出が成立しないからです。Babylonの解決策は、思った以上に洗練されています。
ここに、すべてを捉え直す技術的な詳細があります。Babylonは、エポック化(epoching)の仕組みを通じてBitcoinへ自己チェックポイントします。この仕組みにより、エポック内ではバリデータ集合のローテーションが無効化されます。バリデータは登録時にBLS公開鍵を登録し、チェックポイントが必要な各ブロックごとに、すべてのバリデータが自身のBLS秘密鍵を使ってコミットハッシュに署名します。少なくとも3分の1のバリデータによる署名が1つの48バイトのBLSマルチシグネチャに集約されます。この署名にメタデータを加えたものが、BitcoinのOP_RETURNトランザクション内に収まります。OP_RETURNは最大80バイトの特別な出力で、UTXO集合を膨らませることがありません。独立したリレイヤである「vigilanteネットワーク」は、誰でも実行できますが、このチェックポイントをBitcoinへ提出します。
私の関心を引いたのは経済性です。いったんチェックポイントされると、Babylonの歴史を書き換えるには、まずBitcoinの歴史を書き換えなければなりません。単一の主体が、プルーフ・オブ・ワークの800エクサハッシュを上回って追い越せるほどのハッシュパワーを独占することはできません。費用が高いだけではありません。存在を賭けるようなレベルです。
ほとんどのチェーンは、ソーシャルコンセンサスによって歴史を守っています。つまり「どのフォークが本物か」をコミュニティが合意することです。Babylonはそれを、地球上で最も高価な(=最もコストのかかる)タイムスタンプにアンカーされた客観的な証明に置き換えます。社会的な判断ではありません。暗号的な判断です。
他のすべてのチェーンは、あなたにコミュニティの記憶を信じるよう求めます。Babylonは、あなたにBitcoinのファイナリティ(確定性)を信じるよう求めます。そしてBitcoinのファイナリティは、後から交渉されません。
@BabylonLabs_io #baby $BABY $HEI $BTC
私はある午後を、Babylonのチェックポイント方式の仕組みを追跡して、その理由を理解することに費やしました。ブロックハッシュのような従来のチェックポイントは、長距離(ロングレンジ)攻撃に対しては役に立ちません。検出をサポートしていないのです。なぜなら、悪意のあるバリデータがプライベートなフォークを生成できてしまうため、検出が成立しないからです。Babylonの解決策は、思った以上に洗練されています。
ここに、すべてを捉え直す技術的な詳細があります。Babylonは、エポック化(epoching)の仕組みを通じてBitcoinへ自己チェックポイントします。この仕組みにより、エポック内ではバリデータ集合のローテーションが無効化されます。バリデータは登録時にBLS公開鍵を登録し、チェックポイントが必要な各ブロックごとに、すべてのバリデータが自身のBLS秘密鍵を使ってコミットハッシュに署名します。少なくとも3分の1のバリデータによる署名が1つの48バイトのBLSマルチシグネチャに集約されます。この署名にメタデータを加えたものが、BitcoinのOP_RETURNトランザクション内に収まります。OP_RETURNは最大80バイトの特別な出力で、UTXO集合を膨らませることがありません。独立したリレイヤである「vigilanteネットワーク」は、誰でも実行できますが、このチェックポイントをBitcoinへ提出します。
私の関心を引いたのは経済性です。いったんチェックポイントされると、Babylonの歴史を書き換えるには、まずBitcoinの歴史を書き換えなければなりません。単一の主体が、プルーフ・オブ・ワークの800エクサハッシュを上回って追い越せるほどのハッシュパワーを独占することはできません。費用が高いだけではありません。存在を賭けるようなレベルです。
ほとんどのチェーンは、ソーシャルコンセンサスによって歴史を守っています。つまり「どのフォークが本物か」をコミュニティが合意することです。Babylonはそれを、地球上で最も高価な(=最もコストのかかる)タイムスタンプにアンカーされた客観的な証明に置き換えます。社会的な判断ではありません。暗号的な判断です。
他のすべてのチェーンは、あなたにコミュニティの記憶を信じるよう求めます。Babylonは、あなたにBitcoinのファイナリティ(確定性)を信じるよう求めます。そしてBitcoinのファイナリティは、後から交渉されません。
@BabylonLabs_io #baby $BABY $HEI $BTC