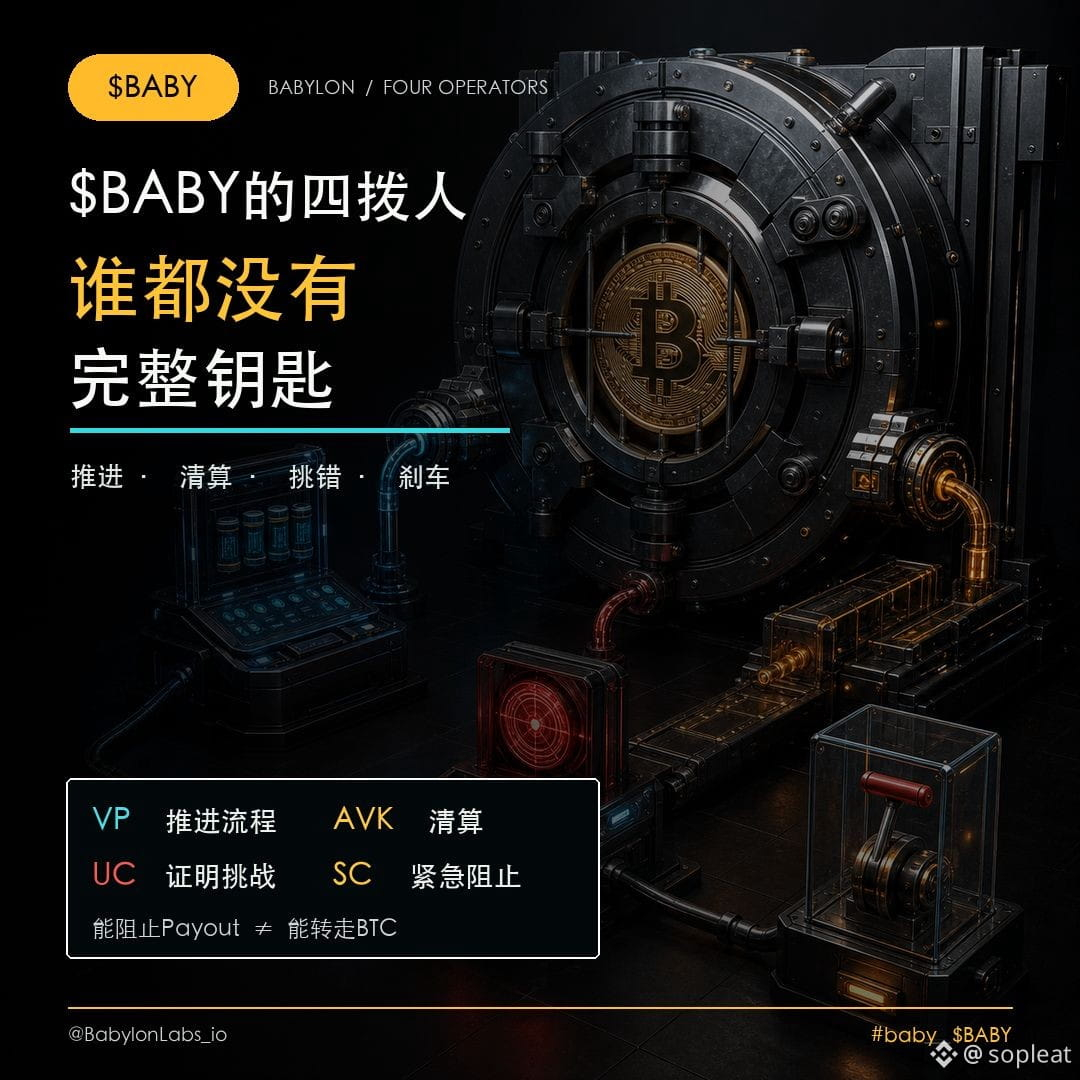
4人が1枚のBTCを囲んでバタバタしているのに、誰もそれを持ち去るための完全な権限を持っていない。役割図を@BabylonLabs_io のものに描き直したところ、「信頼不要」がシステム内に誰もいないのではなく、誰もが能力の一部しか受け取っていないからだと分かった。
VPはプロジェクトマネージャーのような存在。ユーザーが建庫時に選定し、その後は変更できない。これは、事前に署名取引の図を組み立て、PegIn署名をアップロードし、払い戻し(赎回)の証明を生成してClaimを促進する。しかし、BTCを一時的に持ち去る新しい経路をその場で追加することはできず、回線が落ちてもユーザーはWOTSとclaimer artifactsの力で自分でClaimできる。
AVKはアプリ内の清算席。建庫のクロス署名に参加し、Aaveの清算では、事前に取引図に入っていたAVKだけが保管Vaultを買い取り、BTCを赎回できる。定められた清算経路は辿れるが、通常の引き出し先アドレスは変更できない。
Universal Challengerは見張り役。アプリ横断でClaimを監視し、証明がEthereumの状態と一致していなければ挑戦(チャレンジ)する。現状、この集合は閉じられておりバージョン管理されているので、誰でも参加できるわけではない。ただしユーザー側にも挑戦の経路が残されていて、安全が特定の監視者のオンライン状態に依存していない。
Security Councilは赤い非常ブレーキ。現在のテストネットでは3/5署名が必要で、証明システムが致命的に機能不全に陥ったときにPayoutを止められるが、新しい受取先アドレスを指定することはできない。お金を一時的に動かさないようにできても、お金を持ち去ることはできない。
私が思うに、これらが本当に賢い点は、「悪事(作悪)」を誰も単独では完遂できない半分ずつの動作に分解しているところだ。ただし完全に無許可ではない:AVK、挑戦者、委員会にはすべて参加のハードルがある。メインネット稼働後は、人数よりも重要なのは、役割が異なる組織由来であるか、そして障害時の代替経路が本当に動くかだ。
あなたは、特定の役割が悪事を働くことをより心配している? それとも、すべての役割が重要な瞬間に一緒に回線落ちすることを心配している?
#baby $BABY
VPはプロジェクトマネージャーのような存在。ユーザーが建庫時に選定し、その後は変更できない。これは、事前に署名取引の図を組み立て、PegIn署名をアップロードし、払い戻し(赎回)の証明を生成してClaimを促進する。しかし、BTCを一時的に持ち去る新しい経路をその場で追加することはできず、回線が落ちてもユーザーはWOTSとclaimer artifactsの力で自分でClaimできる。
AVKはアプリ内の清算席。建庫のクロス署名に参加し、Aaveの清算では、事前に取引図に入っていたAVKだけが保管Vaultを買い取り、BTCを赎回できる。定められた清算経路は辿れるが、通常の引き出し先アドレスは変更できない。
Universal Challengerは見張り役。アプリ横断でClaimを監視し、証明がEthereumの状態と一致していなければ挑戦(チャレンジ)する。現状、この集合は閉じられておりバージョン管理されているので、誰でも参加できるわけではない。ただしユーザー側にも挑戦の経路が残されていて、安全が特定の監視者のオンライン状態に依存していない。
Security Councilは赤い非常ブレーキ。現在のテストネットでは3/5署名が必要で、証明システムが致命的に機能不全に陥ったときにPayoutを止められるが、新しい受取先アドレスを指定することはできない。お金を一時的に動かさないようにできても、お金を持ち去ることはできない。
私が思うに、これらが本当に賢い点は、「悪事(作悪)」を誰も単独では完遂できない半分ずつの動作に分解しているところだ。ただし完全に無許可ではない:AVK、挑戦者、委員会にはすべて参加のハードルがある。メインネット稼働後は、人数よりも重要なのは、役割が異なる組織由来であるか、そして障害時の代替経路が本当に動くかだ。
あなたは、特定の役割が悪事を働くことをより心配している? それとも、すべての役割が重要な瞬間に一緒に回線落ちすることを心配している?
#baby $BABY