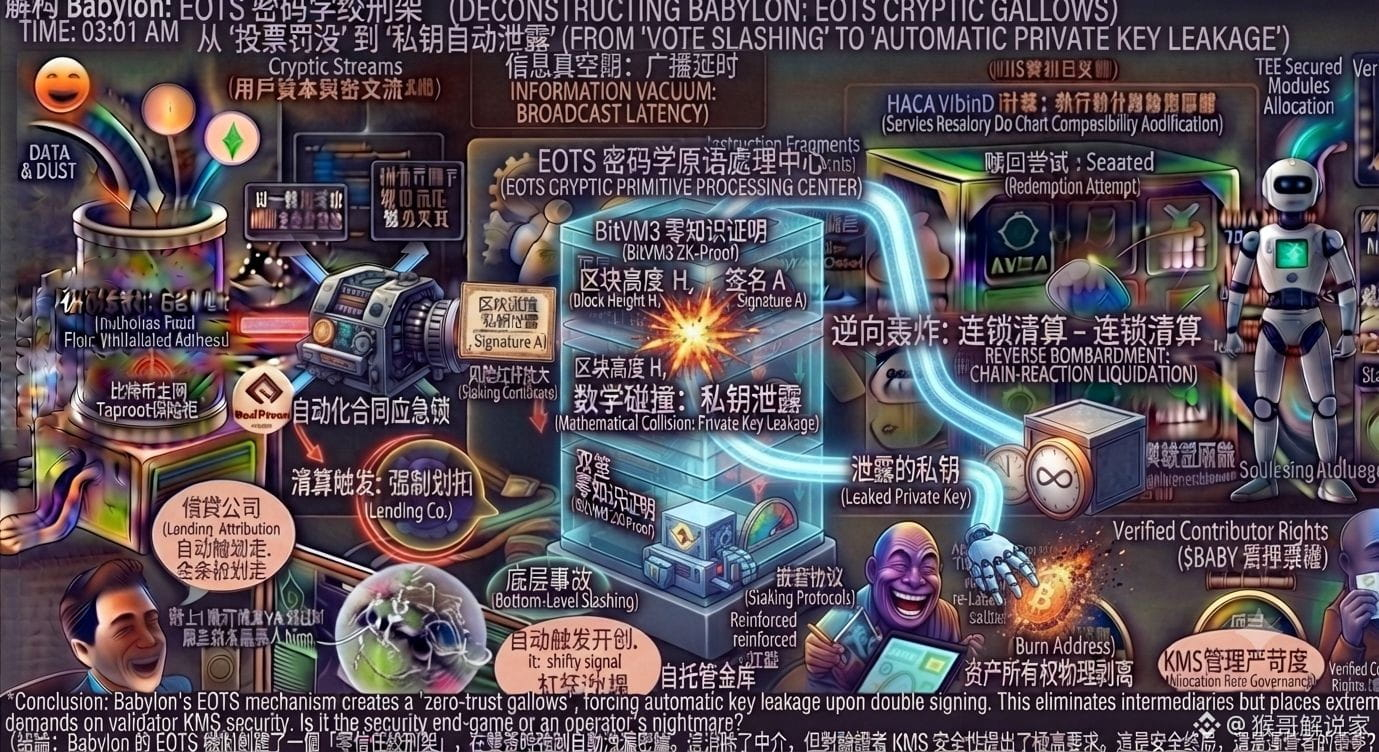
私は当初、Babylon の没収(Slashing)メカニズムは他の PoS チェーンと同じで、オンチェーンのガバナンス投票やリレーターが証拠を提出して不正を立証するものだと思っていました。ところが、@BabylonLabs_io のホワイトペーパー Section 4.2 の章を読み直すまで、そう思い込んでいたのです。
最初の理解はとても単純でした。つまり、バリデータが悪事を働く(例えばダブルサイン)→ 他の人が証拠を集めてスマートコントラクトに提出する → コントラクトがステークを差し引く。だから私はずっと疑問でした。ビットコインのメインネットにはスマートコントラクトがないのに、どうやってオフチェーンの悪事を認識し、その実行まで行えるのでしょうか?
ホワイトペーパー Section 4.2 の中で、私が動きを止めるようなある言葉に出会います。「Extractable One-Time Signature (EOTS) enables the automatic private key leakage upon double signing.」私はそれを何度も読み返して、ようやく腑に落ちました。
私は暗号学の状態遷移図を描き直して初めて理解しました。Babylon は、ビットコインに「悪事」を理解させようとしているのではありません。EOTS という暗号プリミティブを使って、「悪事」をそのまま「秘密鍵の漏洩」に翻訳しているのです。バリデータが同じ高さで2つの異なるブロックに署名すると、その2回の署名が数学的に衝突(コリジョン)を起こし、その結果、ビットコインのメインネット上でバリデータが自ら管理している金庫(ウォレット)の秘密鍵が生成されてしまいます。誰かがその秘密鍵を手に入れれば、金庫のビットコインを即座にバーンアドレス(Burn Address)へ送れます。
つまり核心命題は「ビットコインがどのように制裁を実行するか」ではなく、「悪事を働く者自身が秘密鍵を手ずから差し出すようにするにはどうするか」です。Babylon はビットコインの上に複雑な監視ロジックを構築するのではなく、暗号によって“ゼロトラストの絞首台”を作っています。あなたがダブルサインを引き起こしただけで、コードが物理的に資産の所有権を剥ぎ取るため、中間の裁定者など必要ありません。
もちろん、この「秘密鍵が自動的に漏洩する」仕組みは、バリデータのローカルノードでの署名鍵の管理(KMS)に対して非常に高い要求を突きつけます。私は現在も継続して観察しています。ネットワークが極端に混雑していたり、悪意ある遅延が発生する状況下で、EOTS がノードの偶発的な誤操作によって無実の「誤殺」を招いてしまわないか、です。
暗号によって秘密鍵を強制的に漏洩させる Babylon は、ゼロトラストの安全な終局なのか、それとも運用者にとっての悪夢なのでしょうか?
#baby $BABY