@BabylonLabs_io TBVのアーキテクチャを見ていて、興味深いことに気づきました。
ホワイトペーパーでは暗号学的な保証が非常に強固に見えますが、現実世界でのセキュリティは数学だけでなく、エッジケースによっても試されます。
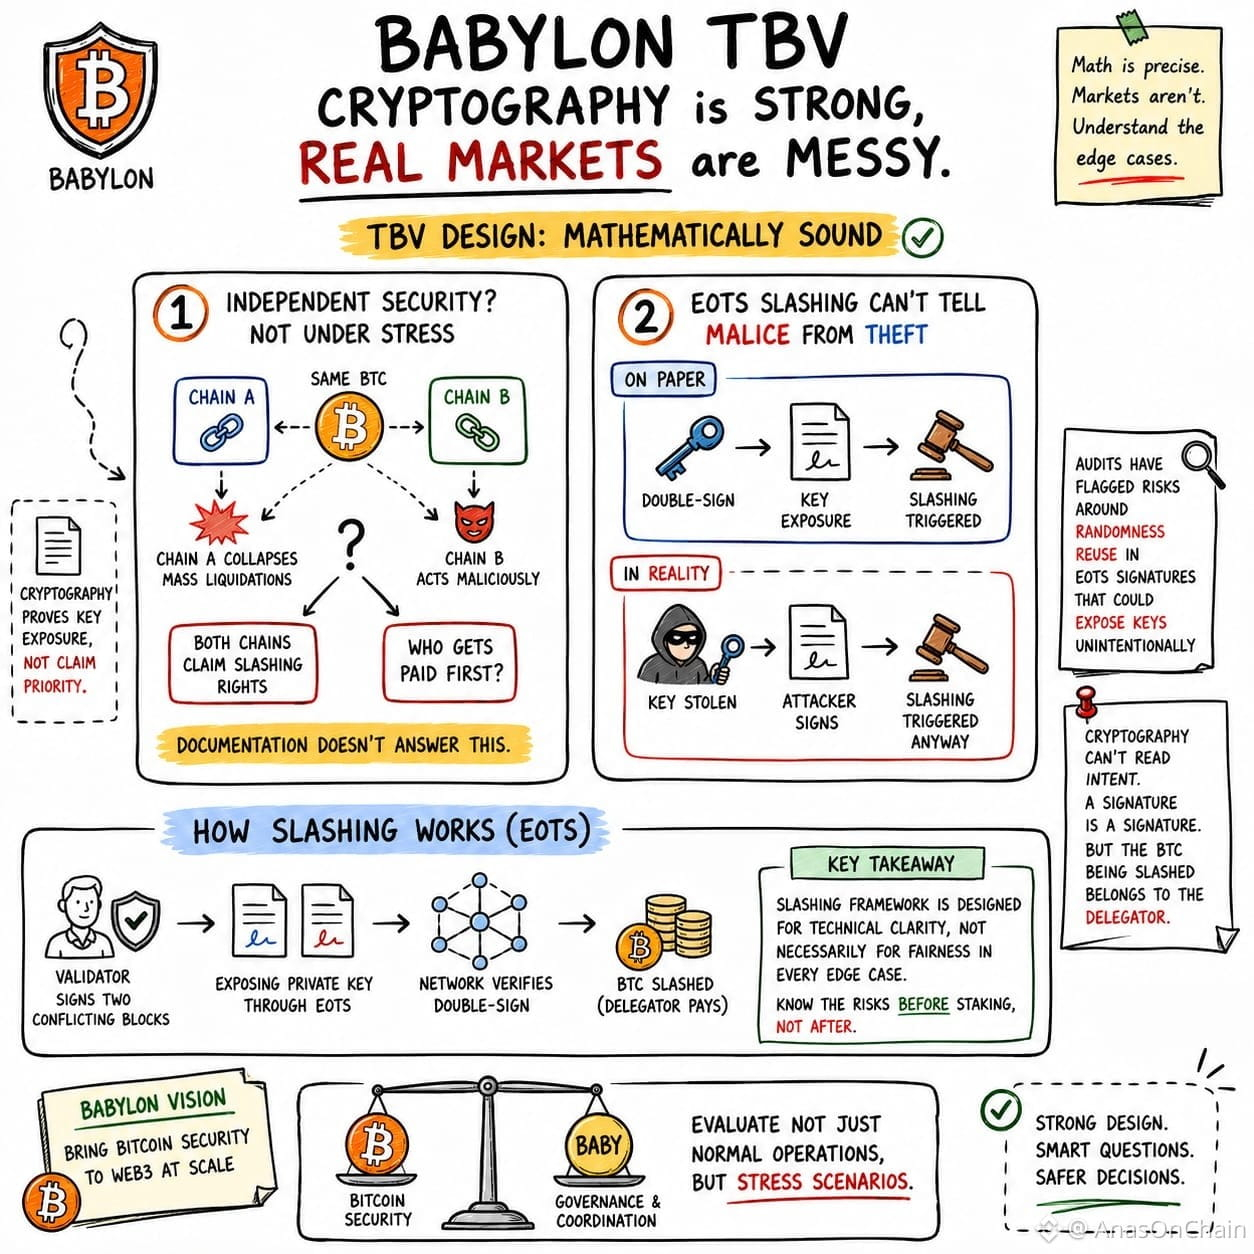
TBVのモデルでは、1つのBTCで複数のBitcoin Secured Networkに経済的なセキュリティを提供できます。これは資本効率の面で優れた設計です。しかし、極度の市場ストレス下で、2つのチェーンが同じバリデーターに対してスラッシング請求を発生させた場合、どのような基準で優先順位が決まるのでしょうか。このシナリオは、ドキュメント内で明確に定義されていません。
もう1つ気になったのは、EOTSのスラッシングメカニズムです。
EOTSは、二重署名によって秘密鍵が露呈し、スラッシングが発動するため、バリデーターの誠実さを担保します。しかし、ブロックチェーンが確認できるのは署名だけであり、意図までは分かりません。鍵が侵害され、攻撃者がその鍵で署名した場合でも、オンチェーン上では二重署名が行われたように見えてしまいます。
だからこそ、独立したセキュリティレビューでも、乱数の取り扱いや鍵管理が重要な領域とされています。技術的な実装は、暗号設計と同じくらいセキュリティにとって重要な要素だからです。
私にとって、これはプロトコルの弱点ではなく……
むしろ、信頼モデルを理解するためのポイントです。
デリゲーターが選んでいるのは、利回りや報酬だけではありません。あらゆるエッジケースで意図を特定できるわけではないとしても、技術的な明確さを提供するスラッシングの枠組みも信頼しているのです。
BabylonはBitcoinのセキュリティをWeb3へと拡張していますが、そのセキュリティモデルを評価する際には、通常時の動作だけでなく、ストレスシナリオも確認することが重要です。
@BabylonLabs_io $BABY #baby
ホワイトペーパーでは暗号学的な保証が非常に強固に見えますが、現実世界でのセキュリティは数学だけでなく、エッジケースによっても試されます。
TBVのモデルでは、1つのBTCで複数のBitcoin Secured Networkに経済的なセキュリティを提供できます。これは資本効率の面で優れた設計です。しかし、極度の市場ストレス下で、2つのチェーンが同じバリデーターに対してスラッシング請求を発生させた場合、どのような基準で優先順位が決まるのでしょうか。このシナリオは、ドキュメント内で明確に定義されていません。
もう1つ気になったのは、EOTSのスラッシングメカニズムです。
EOTSは、二重署名によって秘密鍵が露呈し、スラッシングが発動するため、バリデーターの誠実さを担保します。しかし、ブロックチェーンが確認できるのは署名だけであり、意図までは分かりません。鍵が侵害され、攻撃者がその鍵で署名した場合でも、オンチェーン上では二重署名が行われたように見えてしまいます。
だからこそ、独立したセキュリティレビューでも、乱数の取り扱いや鍵管理が重要な領域とされています。技術的な実装は、暗号設計と同じくらいセキュリティにとって重要な要素だからです。
私にとって、これはプロトコルの弱点ではなく……
むしろ、信頼モデルを理解するためのポイントです。
デリゲーターが選んでいるのは、利回りや報酬だけではありません。あらゆるエッジケースで意図を特定できるわけではないとしても、技術的な明確さを提供するスラッシングの枠組みも信頼しているのです。
BabylonはBitcoinのセキュリティをWeb3へと拡張していますが、そのセキュリティモデルを評価する際には、通常時の動作だけでなく、ストレスシナリオも確認することが重要です。
@BabylonLabs_io $BABY #baby