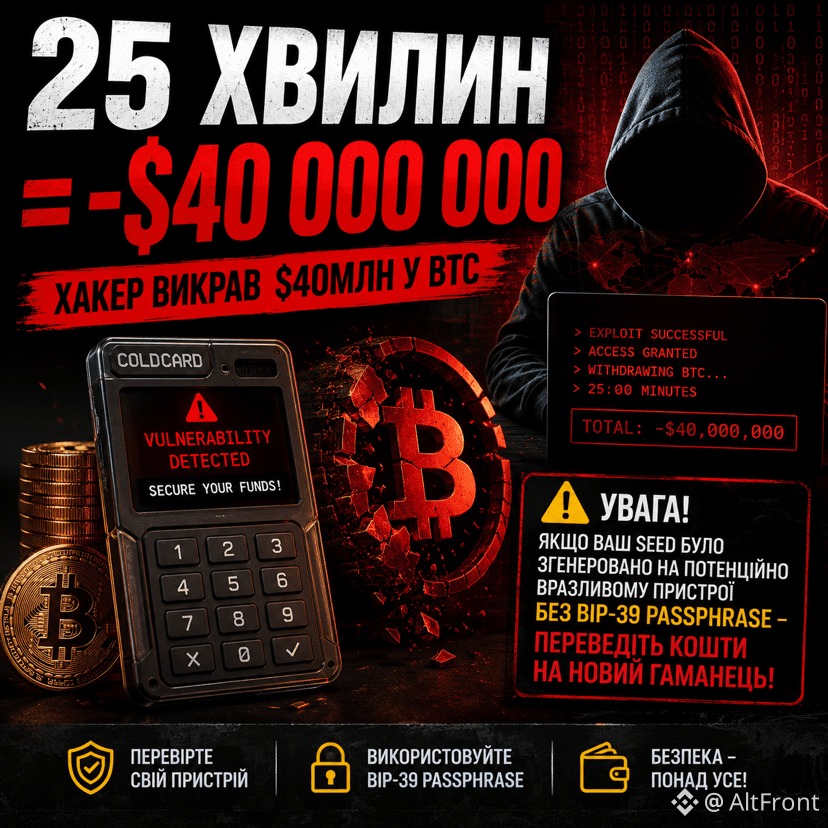
⚠️ 25分でマイナス4,000万ドル。
ハッカーは、一部のColdcardデバイスにおけるseedフレーズ生成の脆弱性を悪用し、約4,000万ドル相当のBTCを盗みました。
ウォレットが、BIP-39 passphraseなしで、潜在的に脆弱なデバイスで作成された場合、チームはすでに緊急で新しいウォレットへ資金を移すことを推奨しています。
🔒 暗号資産の安全は、コールドウォレットだけの話ではありません。鍵がどのように生成されたかも重要です。
追加のBIP-39 passphraseを使っていますか、それともseedフレーズだけに頼っていますか? 👇#btc $BTC $HYPE
ハッカーは、一部のColdcardデバイスにおけるseedフレーズ生成の脆弱性を悪用し、約4,000万ドル相当のBTCを盗みました。
ウォレットが、BIP-39 passphraseなしで、潜在的に脆弱なデバイスで作成された場合、チームはすでに緊急で新しいウォレットへ資金を移すことを推奨しています。
🔒 暗号資産の安全は、コールドウォレットだけの話ではありません。鍵がどのように生成されたかも重要です。
追加のBIP-39 passphraseを使っていますか、それともseedフレーズだけに頼っていますか? 👇#btc $BTC $HYPE