
今日は、超すごいものを紹介します。
バビロン(Babylon)プロジェクト @BabylonLabs_io は、ビットコインの安全性をほかのブロックチェーンに貸し出せます。どうやって貸すのか?主に2つのやり方で。
第1招、特殊な署名(サイン)を使うこと。
ブロックを確認する役割のノードは、署名をするときに特別な方法を使う必要があります。同じノードが同じ高さで2回、別々のものに署名した場合、他の人はその2回の署名から直接、そのノードの秘密鍵を計算できます。秘密鍵が露出すれば、そのノードの資金は罰せられます。 #baby こうすれば、悪事を働こうとする人は必ずお金を払うことになります。
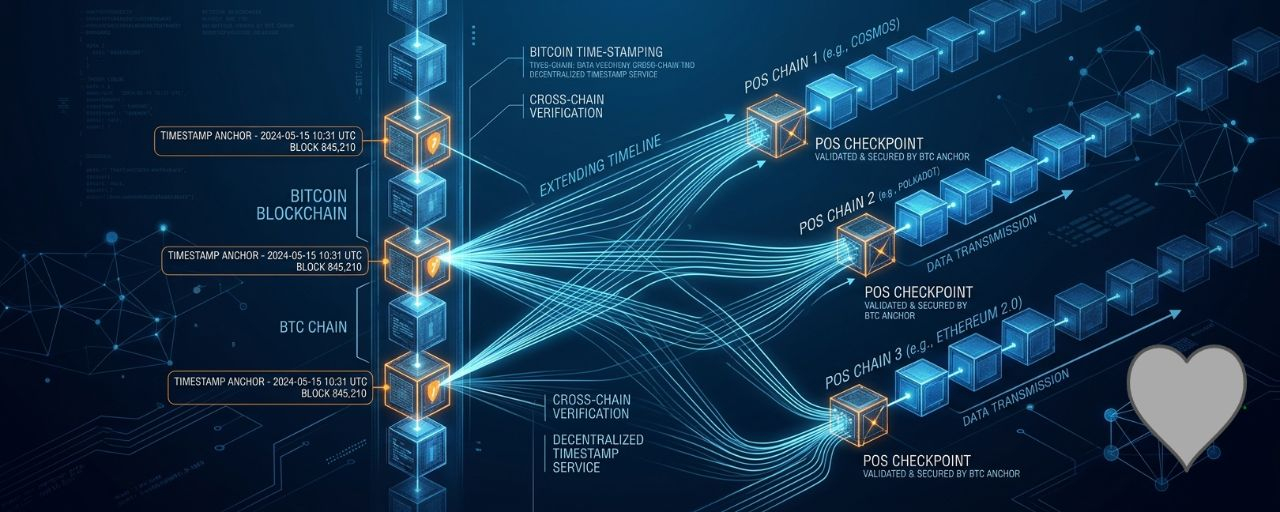
2つ目は、「ビットコインのタイムスタンプ」だ。
$BABY は、ほかのブロックチェーン上の重要な出来事やチェックポイントを、シンプルで検証可能な方法でビットコインの台帳に記録する。ビットコインの台帳は誰にも改められないので、これらの記録はまるで壁に打ち付けた「時間の釘」のようなものだ。今後誰かが以前の歴史をこっそり改めようとしても、そもそもできない。なぜならビットコイン上に証拠が残っているからだ。
簡単に言うと:
特殊な署名によって、悪事を働く者は必ず損害賠償することになる;
タイムスタンプが、過去の出来事をこっそり改ざんできないようにする。
この2つのやり方を組み合わせると、ビットコインの安全性をほかのチェーンに分けることになる。
まとめ:
EOTS は「悪事を働けば代償を払わなければならない」という仕組みを解決し、タイムスタンプは「歴史は書き換えられない」という仕組みを解決する。両者がそろって、Babylon がビットコインの安全性を『外溢(がいえつ)』させてほかのチェーンへ渡すための技術的な土台を構成している。