


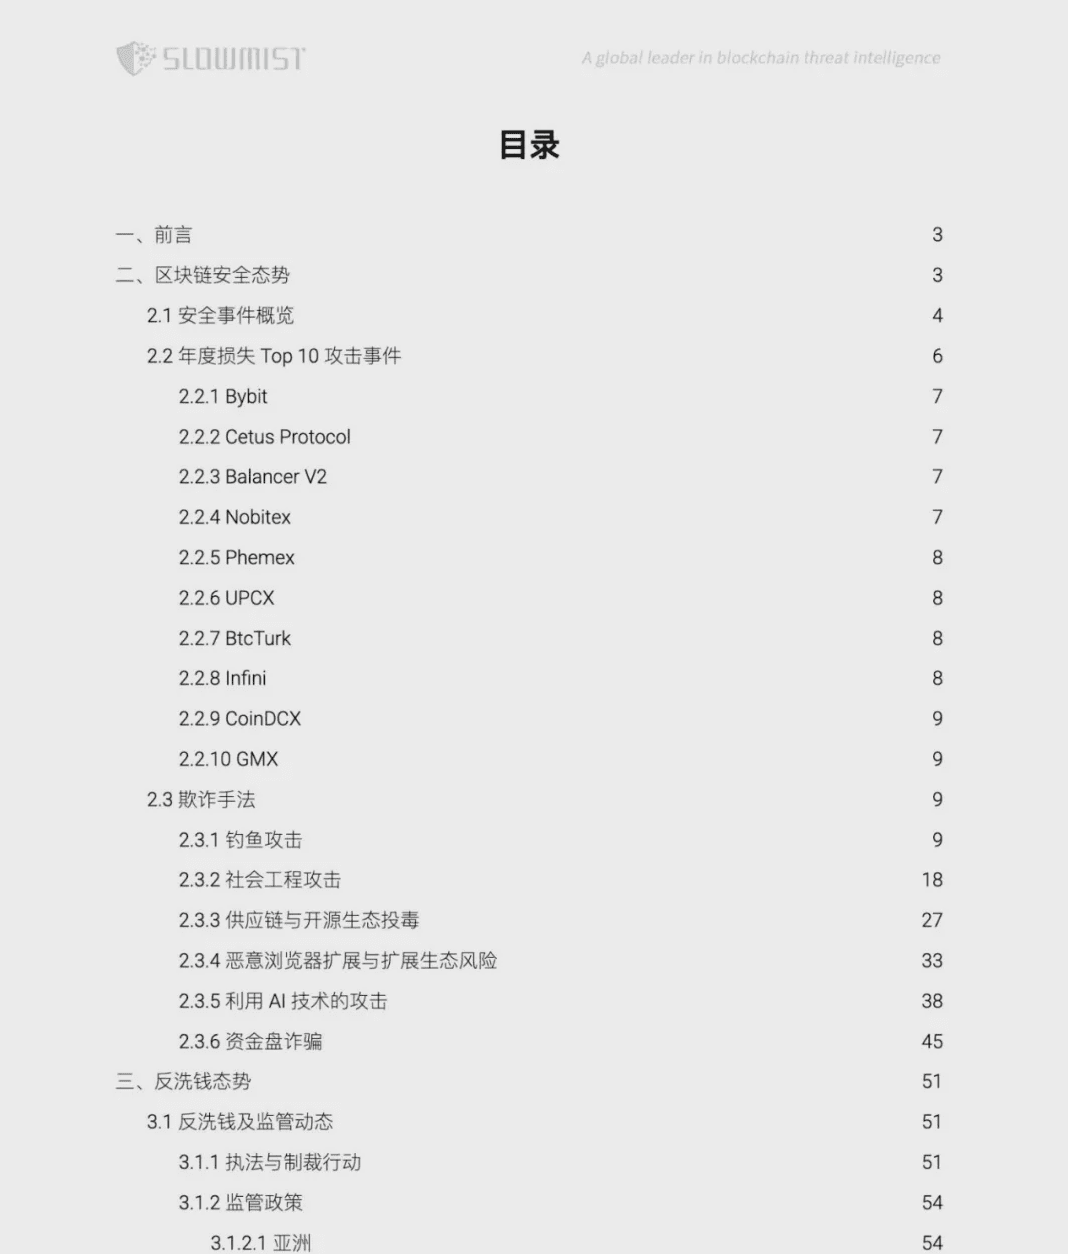
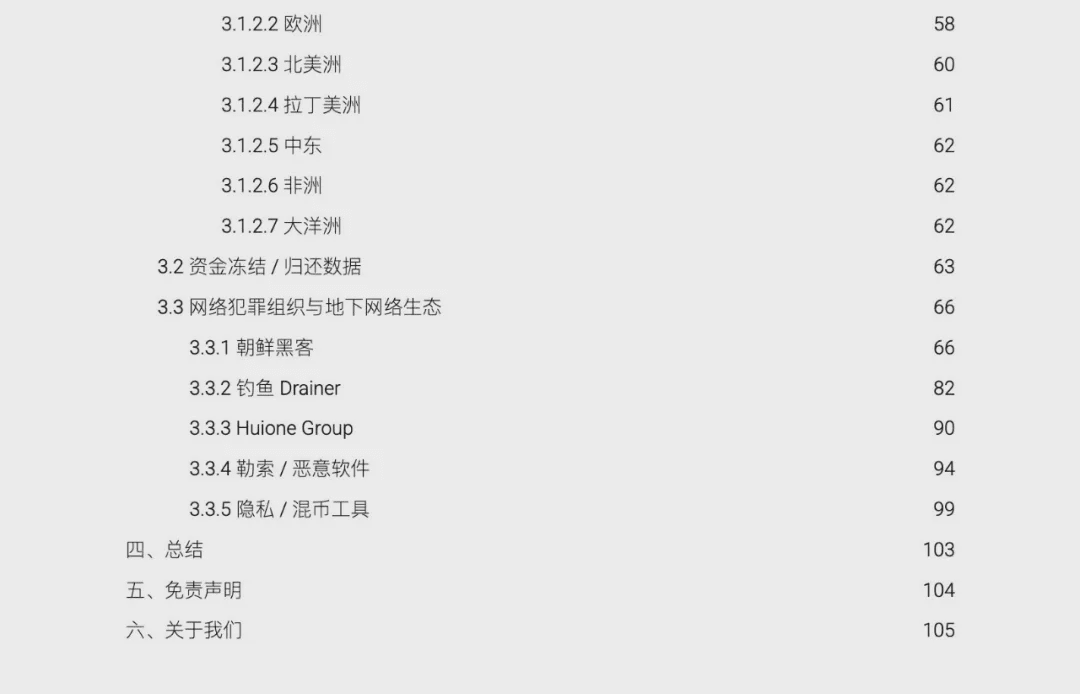
紙面の都合上、本稿では分析レポートの要点のみを記載しております。全文は記事末尾からPDF形式でダウンロードいただけます。
I. 概要
2025年、ブロックチェーン業界は急速な進化を続けました。マクロ金融環境、規制の不確実性、そして攻撃の激化といった複合的な影響により、セキュリティ状況は年間を通して著しく複雑化しました。具体的には、ハッカー集団とアンダーグラウンド犯罪は高度に専門化しており、北朝鮮関連のハッカーが活発に活動しました。情報窃取型トロイの木馬、秘密鍵ハイジャック、ソーシャルエンジニアリングによるフィッシングが主な攻撃手段となりました。さらに、DeFiにおける権限管理やミーム発行は、度々巨額の損失をもたらしました。RaaS/MaaSのサービス指向アーキテクチャは、犯罪者の参入障壁を低下させ、技術的な知識を持たない攻撃者でも迅速に攻撃を開始できるようにしました。一方、アンダーグラウンドのマネーロンダリングシステムは成熟を続け、東南アジアの詐欺クラスター、プライバシーツール、コインミキシング施設が多層的な資金調達チャネルを形成しました。規制面では、各国がAML/CFTフレームワークの導入を加速し、国境を越えた法執行措置により、オンチェーン追跡と資産凍結の効率性が向上しました。規制は徐々に単一点攻撃から体系的な封じ込めへと移行し、プライバシー プロトコルの法的境界が再定義され、技術的属性と犯罪的使用がさらに区別されるようになりました。
このような背景を踏まえ、本レポートでは、2025年に典型的なブロックチェーンセキュリティインシデントと攻撃手法、APTグループの活動動向、マネーロンダリングモデルの進化、そして世界的な規制と法執行の進展について詳細な分析を提供しています。本レポートが、業界の実務家、セキュリティ研究者、リスク管理およびコンプライアンス管理者の皆様に、タイムリーで体系的かつ洞察に富んだセキュリティとコンプライアンスに関する参考資料を提供し、リスクの特定、対応、予測能力の向上に貢献することを願っています。
II. ブロックチェーンのセキュリティ状況
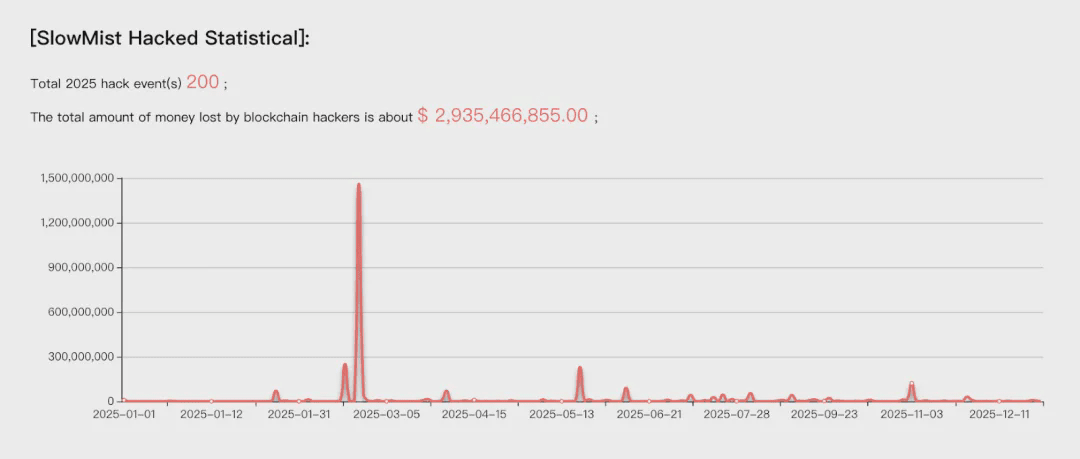
SlowMist Hackedアーカイブの不完全な統計によると、2024年は年間200件のセキュリティインシデントが発生し、損失額は約29億3,500万ドルに上りました。2024年(410件、損失額は約20億1,300万ドル)と比較すると、インシデント件数は大幅に減少したものの、損失額は前年比で約46%増加しました。
(注:本レポートのデータは、イベント発生時のトークン価格に基づいています。トークン価格の変動、一部の未公開イベント、一般ユーザーによる損失の除外などの要因により、実際の損失は統計結果よりも高くなるはずです。)
セキュリティインシデントの概要
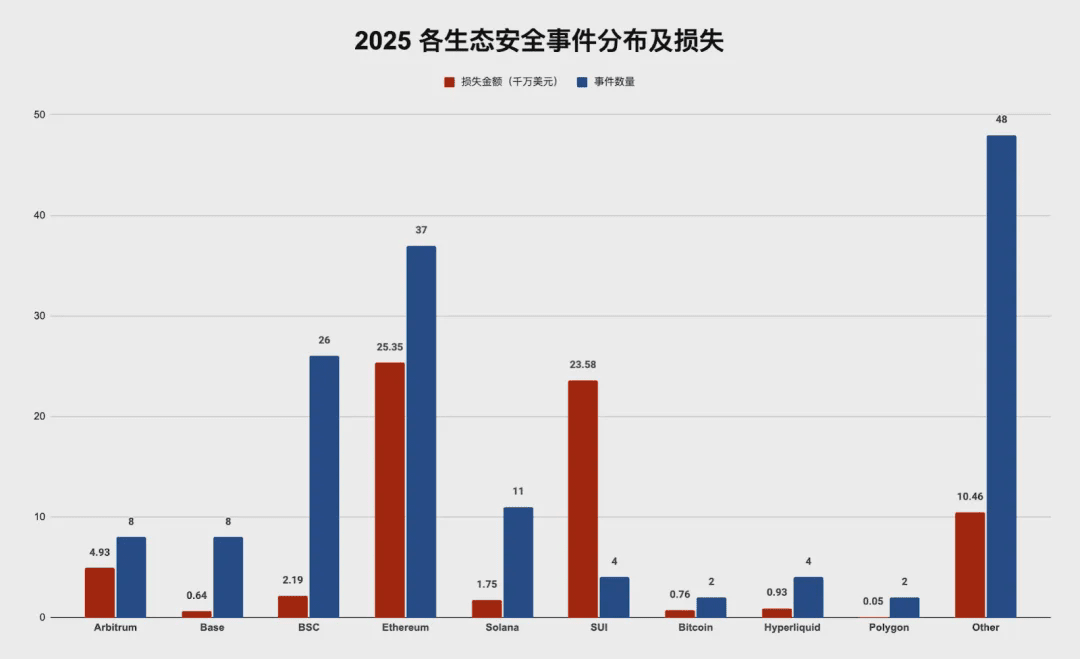
エコシステムの分布に関しては、イーサリアムは最も頻繁に攻撃され、最も深刻な影響を受けるエコシステムであり、年間損失は約 2 億 5,400 万ドルで、群を抜いてトップに立っています。BSC がそれに続き、関連損失は約 2,193 万ドルです。Solana は年間損失が約 1,745 万ドルで 3 位です。
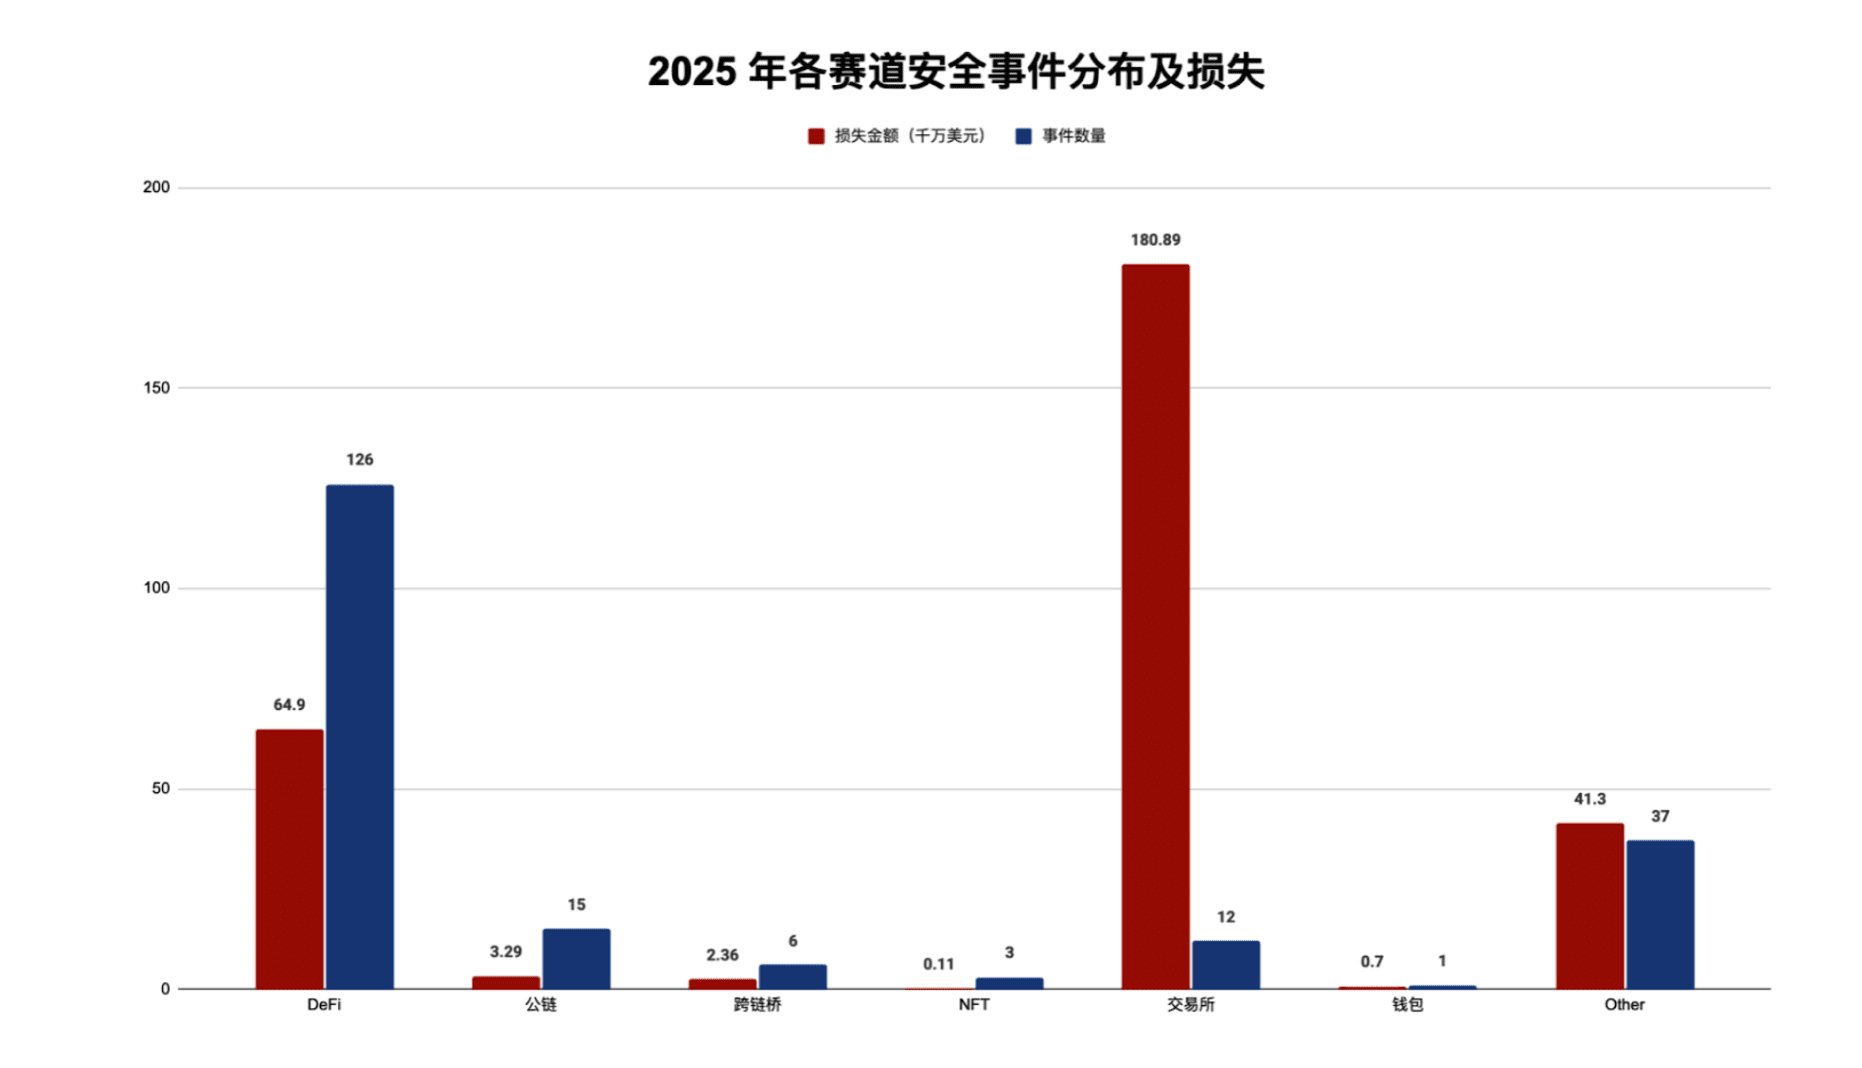
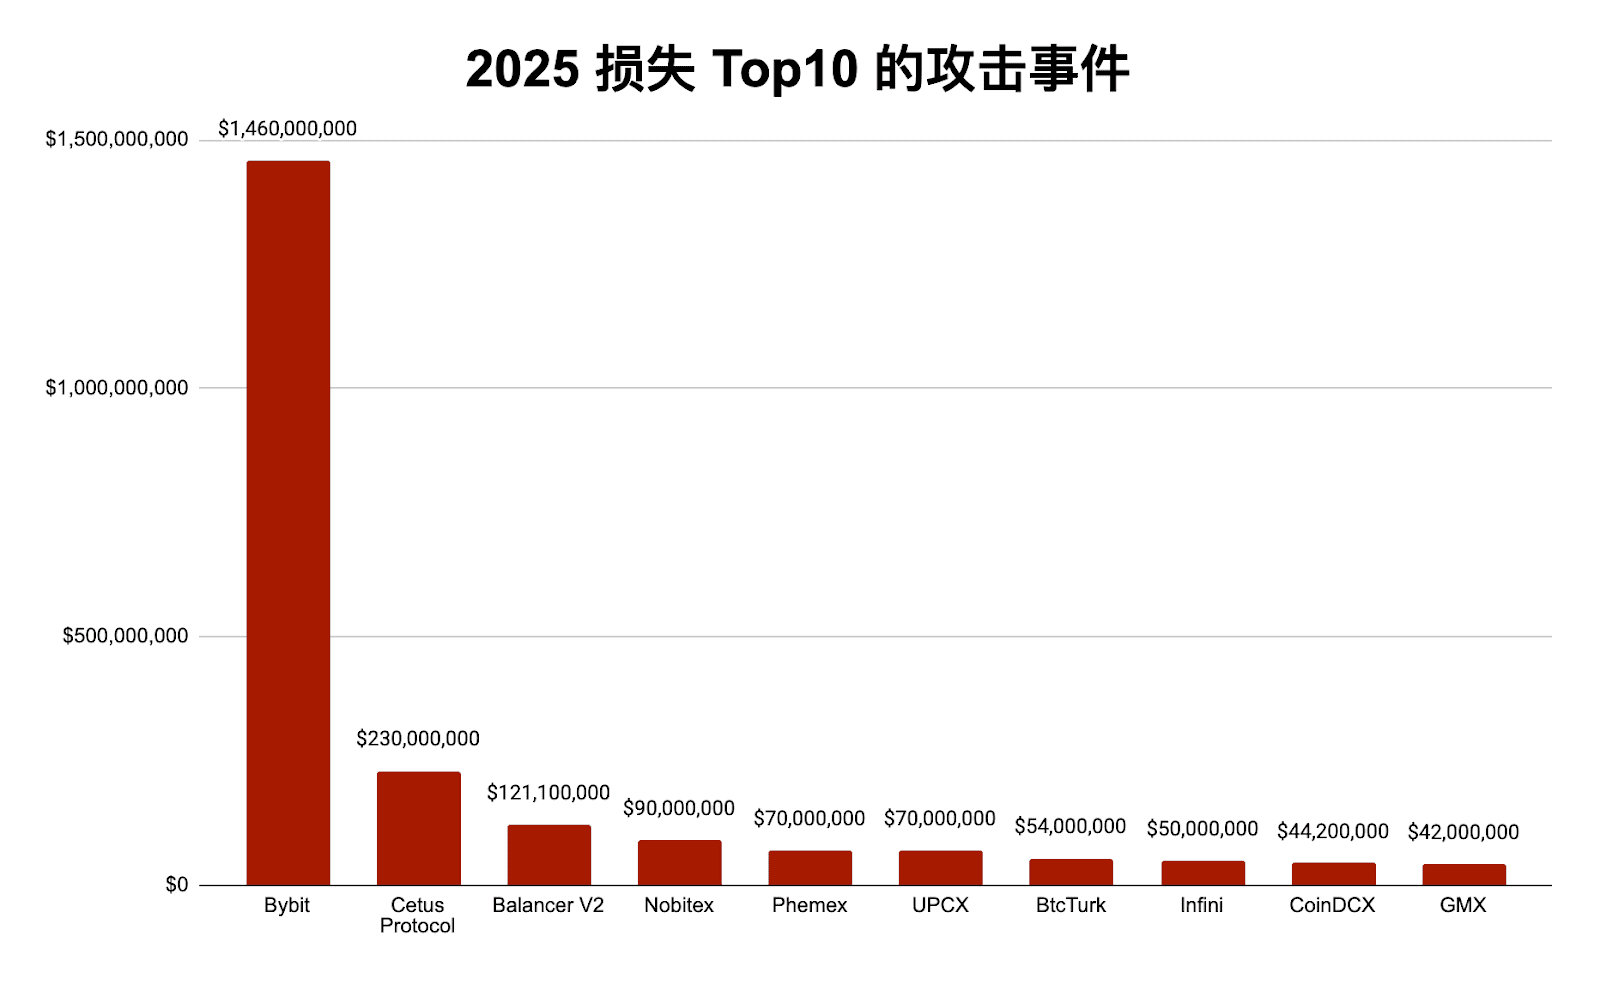
プロジェクト分野別では、DeFiプロジェクトが最も頻繁に攻撃を受けました。2025年には126件のセキュリティインシデントが発生し、年間全体の約63%を占め、損失は約6億4,900万ドルに達しました。これは、2024年(339件、損失額10億2,900万ドル)と比較して約37%減少しています。取引プラットフォームのインシデントはわずか12件でしたが、損失額は18億900万ドルと驚異的な額に達しました。中でもBybitは年間で最も深刻なインシデントに見舞われ、1件のインシデントで約14億6,000万ドルの損失を被りました。
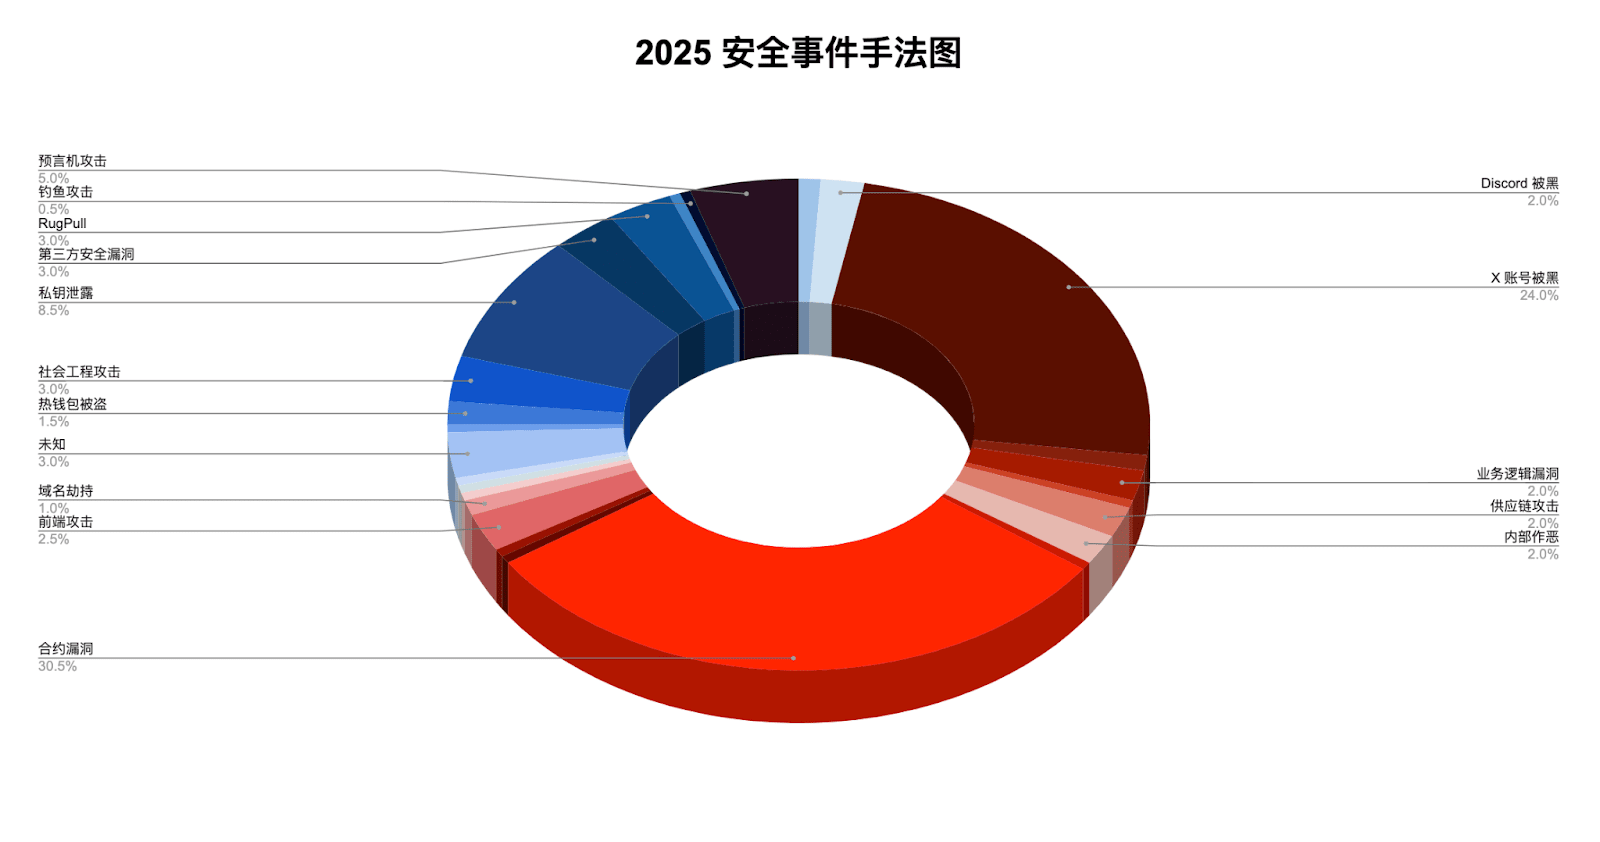
攻撃の原因としては、契約の脆弱性が主なきっかけで61件を占め、次いでXアカウントのハッキングが48件と多かった。
典型的な攻撃事例
このセクションでは、2025 年に損失をもたらしたセキュリティ攻撃インシデントのトップ 10 を紹介します。詳細は、記事末尾の PDF ファイルをご覧ください。
詐欺的な方法
以下は、2025 年に特に注意を払う必要がある典型的な詐欺手法や新たな詐欺手法です。
1. フィッシング攻撃
2025年も、フィッシングは依然として最も活発なリスク要因の一つです。その攻撃手法は、従来のウェブサイトの複製や偽の認証ページから、システムコマンド、ウォレットの権限、プロトコル特性、さらにはデバイス制御を組み合わせた複雑な手法へと進化しています。ニーモニックフレーズを直接要求する過去の攻撃とは異なり、今日の攻撃は「誘導操作」を用いてユーザーに無意識のうちに資産を移転させる傾向があります。これらの手法はより隠蔽性が高く、欺瞞的であり、被害者の範囲を大幅に拡大しています。このセクションでは、ClickFixフィッシング攻撃、Solanaウォレット所有者の権限改ざん、EIP-7702認証の悪用、そしてTelegramの「偽Safeguard」詐欺という、4つの典型的なフィッシングパターンを取り上げます。
2. ソーシャルエンジニアリング攻撃
2025年、ソーシャルエンジニアリング攻撃はブロックチェーンセキュリティインシデントにおいて顕著な増加傾向を示し、フィッシング、マルウェア、資産窃盗につながる重要な侵入経路となりつつあります。これらの攻撃は、「信頼操作」を主眼としており、なりすまし、感情的なプレッシャー、情報の非対称性を用いて、被害者を高リスクな操作に積極的に協力させようとします。攻撃者は多くの場合、資産を直接盗むのではなく、複数回のやり取りを通じて徐々に信頼できるイメージを構築し、最終的に被害者にマルウェアのダウンロード、秘密鍵の開示、または攻撃者が管理するアドレスへの資産の移転を促します。本セクションでは、就職面接詐欺、指導のための「セキュリティ専門家」へのなりすまし、ハードウェアウォレットの偽造という3つの典型的なソーシャルエンジニアリング攻撃手法を分析します。
3. サプライチェーンとオープンソースエコシステムの汚染
2025年も、ブロックチェーンセキュリティ分野においてソフトウェアサプライチェーン攻撃は活発に活動しました。攻撃者は、既知のライブラリやコアインフラへの直接的な侵入に留まらず、オープンソースプロジェクト、開発ツール、依存関係の配布チェーンへと目を向けました。彼らは、ポイズニングされたコードを用いて、間接的に多数の下流ユーザーを攻撃しました。これらの攻撃は、単一の被害者を標的とするのではなく、「信頼できるソフトウェアコンポーネント」を介して拡散することがよくありました。一度攻撃が発生すると、その影響は広範囲に及び、発生源の追跡は困難で、ソーシャルエンジニアリングの手法と組み合わせられる可能性も非常に高かったです。本セクションでは、2025年に頻発したいくつかの種類のポイズニングインシデントについて、詳細な分析を行います。
4. 悪意のあるブラウザ拡張機能と拡張機能エコシステムに関連するリスク
ブラウザ拡張機能は、Web3のユースケースにおいてほぼ普遍的に利用されています。ウォレットプラグイン、プロキシツール、セキュリティ拡張機能、開発者が使用する生産性向上ツールなど、ブラウザ拡張機能は一般的に高い権限、バックグラウンド動作、自動更新といった機能を備えています。改ざんされたり悪意を持って悪用されたりすると、ユーザーの知らないうちにデータが盗まれ、直接的な資産損失につながることもあります。このセクションでは、Web3シナリオにおけるブラウザ拡張機能のセキュリティリスクをまとめ、典型的なケーススタディを用いて分析します。
5. AI技術を活用した攻撃
過去2年間で生成AIが急速に普及するにつれ、攻撃者はそれを詐欺や攻撃チェーンに組み込み始めています。従来のツールと比較して、AIのテキスト、音声合成、画像、動画生成機能は、詐欺のコストを大幅に削減します。攻撃はもはや粗雑なレトリックや明らかに異常な行動に頼るのではなく、非常にリアルなコンテンツ、一貫性のあるインタラクション、そして正確なオブジェクト選択に頼るため、被害者がリスクを察知することは心理的に困難になっています。本セクションでは、暗号資産および企業セキュリティのシナリオにおける生成AIの悪用によるリスクをまとめます。
6. ポンジスキーム詐欺
2025年においても、ポンジスキームは依然としてデジタル資産詐欺の最も蔓延した形態の一つです。従来のポンジスキームとは異なり、新世代のプロジェクトは「ブロックチェーン金融」、「ビッグデータ技術」、「国際取引プラットフォーム」といった名称を装い、階層化された手数料体系を通じて急速に拡大する傾向にあります。本セクションでは、2025年の典型的なデジタル資産ポンジスキーム事例であるXinkangjia DGCXの運用モデルとリスク特性を概説します。
III. マネーロンダリング対策戦略
このセクションでは主に、マネーロンダリング対策と規制の動向、凍結/返還された資金に関するデータ、サイバー犯罪組織とアンダーグラウンドネットワークエコシステムの 3 つの部分を取り上げます。
マネーロンダリング対策と規制の動向
1. 執行および制裁措置
2025年、世界の暗号資産セクターにおける執行および制裁措置は大幅に強化されました。各国の規制当局および執行機関は、単に政策やコンプライアンスガイドラインを策定するだけでなく、資産凍結、企業制裁、刑事訴追、国境を越えた共同作戦を通じて、暗号資産マネーロンダリング、詐欺、制裁回避、不正資金調達といった主要分野に直接介入しました。執行対象は拡大・深化し、取引所からインフラサービスプロバイダー、さらには個々のオンチェーンアドレスにまで及んでいます。本セクションでは、2025年における4つの主要な執行動向に焦点を当てます。マルウェア、ダークウェブ、サイバー犯罪インフラへの対策、暗号資産取引所Garantexに対する主要な規制および刑事訴追、詐欺、ポンジスキーム、および「豚の屠殺」ネットワークに対する共同作戦、そして暗号資産サービスにおけるコンプライアンス違反および違法行為に対する罰則事例です。
2. 規制政策
2025年、世界の暗号資産規制は構造的かつ体系的な進展の段階に入りました。各国の政策は、従来の「試行的な規制」から「明確なルールの導入と統一的な枠組みの構築」へと徐々に移行しました。コンプライアンスは暗号資産市場の発展の前提条件と広く認識され、税の透明性、AML/KYC、保管の安全性、情報開示が政策の焦点となることが多くなりました。本セクションでは、2025年における各国の規制政策の動向を概説します。詳細は、本稿末尾の付録PDFをご覧ください。
資金凍結/返還データ
SlowMist は、InMist Lab の脅威インテリジェンス パートナーシップ ネットワークの強力なサポートを受けて、クライアント、パートナー、および公表されたハッキング インシデントを支援し、2025 年に約 1,929 万ドルの凍結/回復を実現しました。
2025年に、Tetherは576のETHアドレスのUSDT-ERC20資産を凍結し、Circleは214のETHアドレスのUSDC-ERC20資産を凍結しました。
2025年には、攻撃後に盗難資金が回収または凍結された事件が18件発生しました。これらの18件の盗難総額は約19億5,700万米ドルで、そのうち約3億8,700万米ドルが返還または凍結され、2025年の総損失の13.2%を占めました。
サイバー犯罪組織と地下サイバーエコシステム
1. 北朝鮮のハッカー
MSMTが2025年に発表した調査レポートによると、2024年1月から2025年9月にかけて、北朝鮮関連のハッキンググループは、世界中の暗号資産取引所、ウォレットサービスプロバイダー、マルチシグネチャインフラ、Web3エコシステム企業を攻撃し、少なくとも28億3,700万ドル相当の暗号資産を盗みました。このうち、約16億4,500万ドルは2025年の最初の9か月だけで盗まれ、新たな記録を樹立しました。
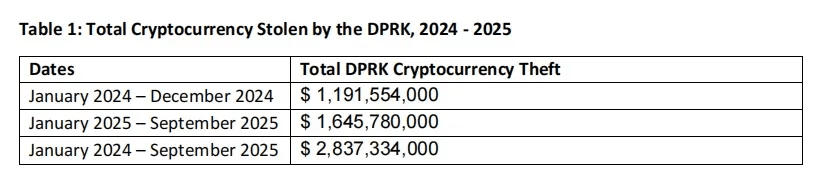
本セクションでは、2025年の北朝鮮ハッカーの活動の特徴、主要な組織構造と役割分担、主要な攻撃手法と主要標的、そしてマネーロンダリングとオンチェーン流通の「産業化プロセス」について概説します。さらに、ITアウトソーシングと「合法的な雇用によるマネーロンダリング」を利用した彼らの秘密資金流入モデルを明らかにします。
2. 釣り用水切り
このセクションは、当社のパートナーであるWeb3詐欺対策プラットフォームScam Snifferによって執筆されました。感謝の意を表します。このセクションでは、EVMエコシステムにおけるWallet Drainerフィッシング攻撃の最新動向のみを分析し、実務家とユーザーが資産をより効果的に保護できるよう支援します。
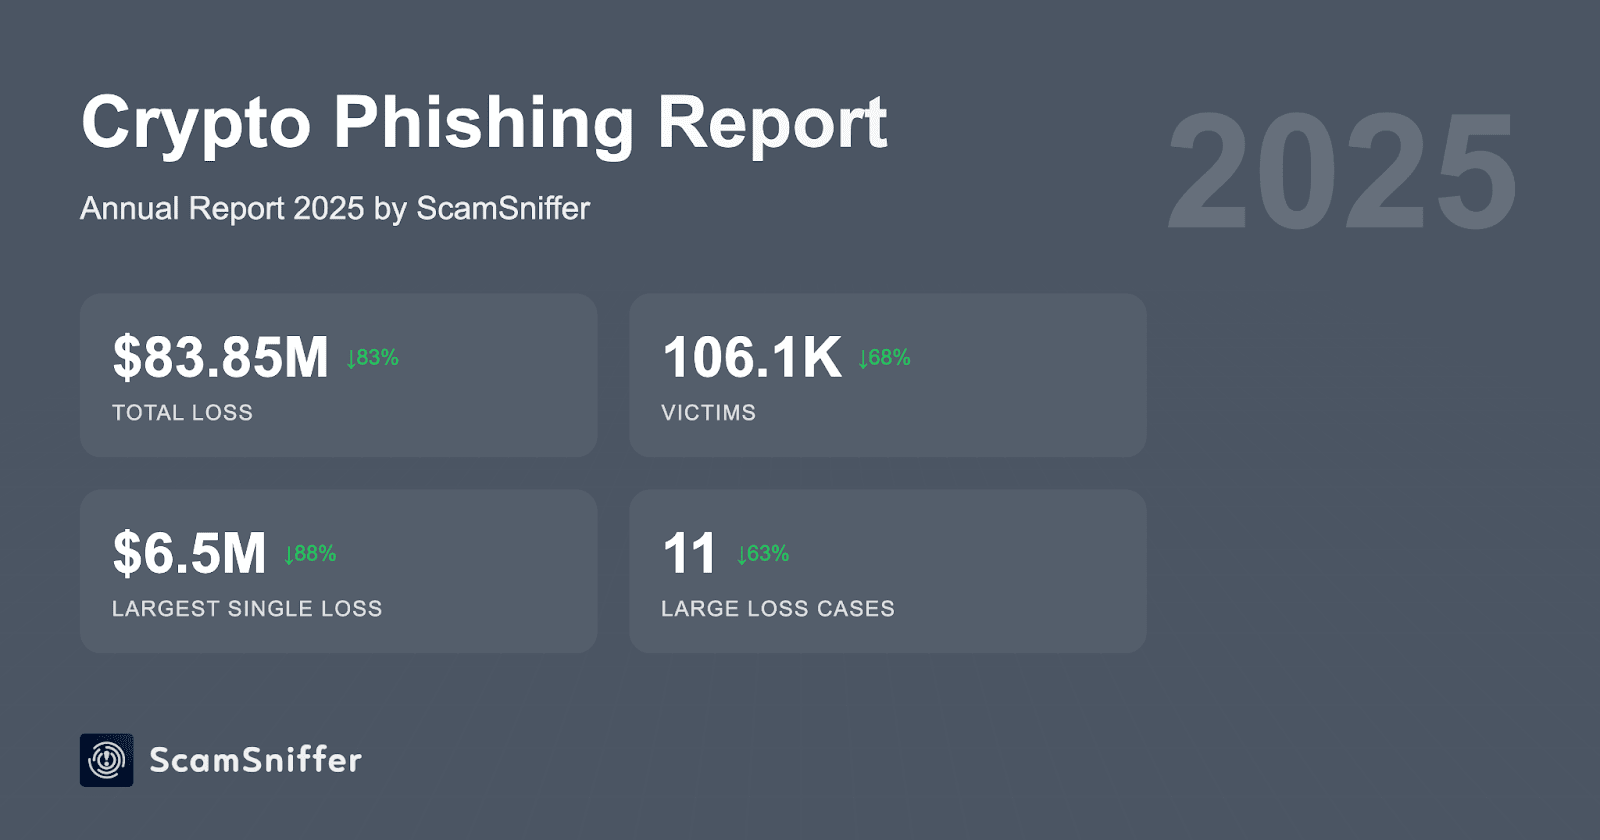
総損失:8,385万ドル、被害者数106,106人 – 2024年と比較してそれぞれ83%と68%減少。
最大の単一窃盗:許可証署名による 650 万ドル(9 月)。
主なシグネチャの種類: Permit が依然として主流。EIP-7702 の悪意のあるシグネチャは Pectra のアップグレード後に出現し、8 月には 2 件の大規模な事例が発生しました。
3. フイオングループ
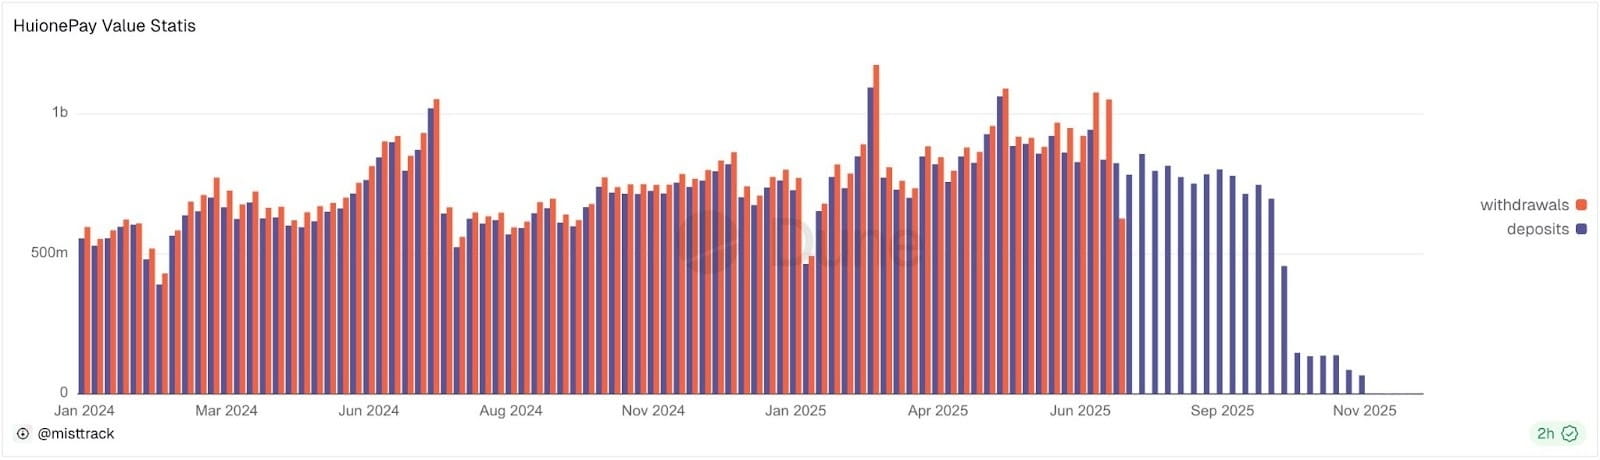
東南アジアにおけるオンライン詐欺や国境を越えたマネーロンダリング活動の拡大が続く中、Huione Groupとその子会社であるHuionePay、Huione Guaranteeは、世界的な規制当局や法執行機関の重要な標的となり、複数の情報機関の注目を集めています。本セクションでは、Huioneエコシステムのサービス拡大の軌跡、オンチェーンファンド活動の現状を概説し、Huioneが直面している国境を越えた共同法執行および規制上の圧力について説明します。
4. ランサムウェア/マルウェア
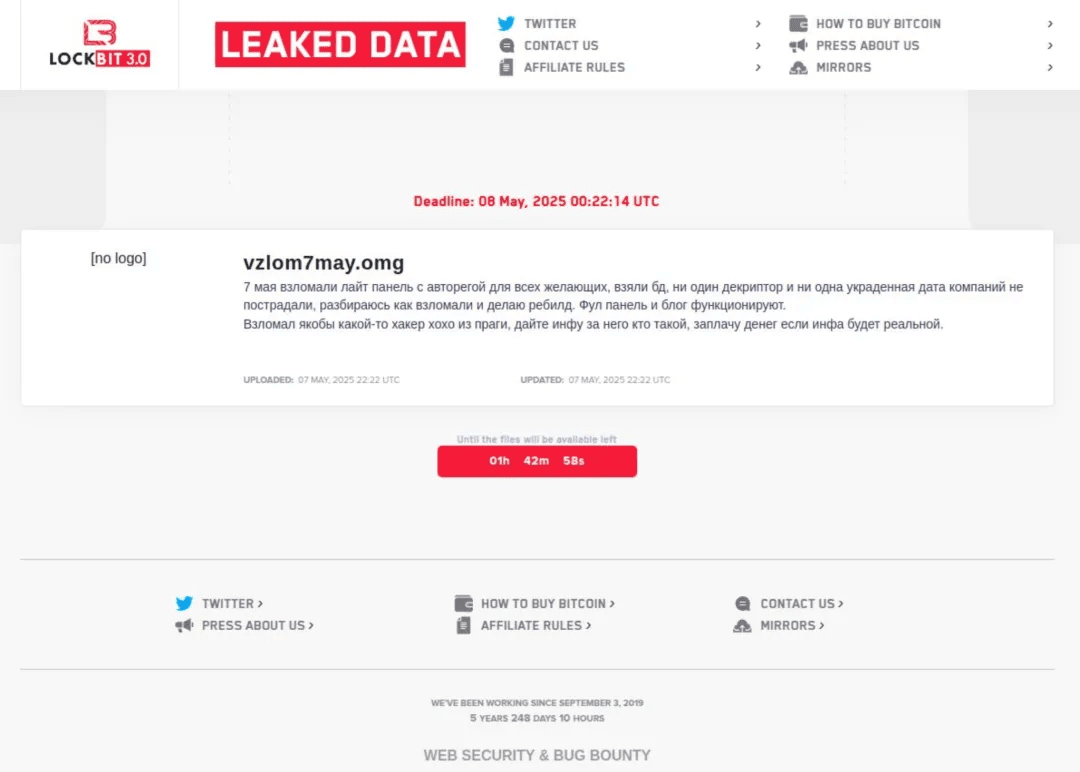
ランサムウェアと情報窃取型マルウェアは、2025年においても暗号資産の窃取と利益獲得における主要な手法であり続けています。MaaS/RaaS(マルウェア/ランサムウェア・アズ・ア・サービス)の商用化モデルは、攻撃者の参入障壁をさらに低下させ、技術系ではない多くの犯罪者がバンドルサービスを利用して攻撃を仕掛けることを可能にし、サイバー犯罪のサプライチェーンを継続的に拡大させています。過去1年間、複数の国の法執行機関は、関連するコアグループに対して複数の重要な作戦を実施しました。本セクションでは、LockBitとLummaC2という2つの代表的な事例について詳細な分析を行います。
5. プライバシー / コインミキシングツール
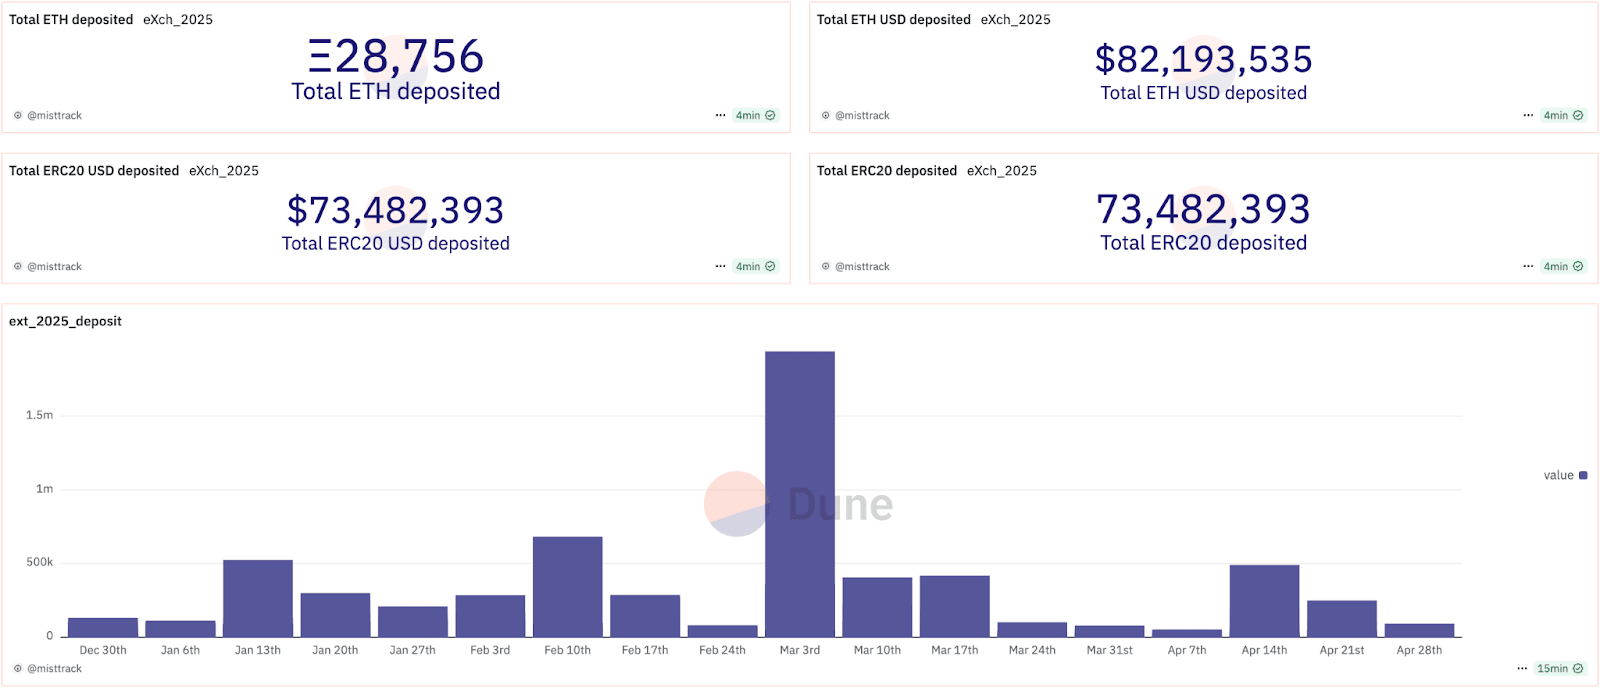
暗号通貨マネーロンダリングのエコシステムにおいて、プライバシープロトコルとミキシングツールは長きにわたり重要な役割を果たしてきました。プライバシーを重視する正当なユーザーだけでなく、ハッカーグループ、ランサムウェア集団、アンダーグラウンドのマネーロンダリングネットワークなど、規制を回避するための重要なチャネルとしてそれらを利用するユーザーにも役立っています。本セクションでは、2025年の典型的な規制および執行事例の分析に基づき、プライバシー技術と違法な悪用の境界が再定義されつつあり、規制アプローチが「画一的な」アプローチから「目的と責任に基づく階層型ガバナンス」へと徐々に移行していることを明らかにします。
IV. 要約
2025年を振り返ると、ブロックチェーンセキュリティとマネーロンダリング対策のエコシステムは、主に3つの特徴を示しました。それは、より専門的な攻撃手法、より隠蔽的な犯罪チェーン、そしてより強力な規制執行です。セキュリティインシデント数は安定している一方で、アクセス制御、ソーシャルエンジニアリング攻撃、秘密鍵漏洩に関連するリスクが引き続き増加するなど、構造的な変化が顕著でした。ブラックマーケットツールの「サービス指向」の性質により、プラグアンドプレイ攻撃が現実のものとなり、技術面からユーザーやサプライチェーンへのリスクが波及しました。マネーロンダリングネットワークは、東南アジアの詐欺、北朝鮮による攻撃、そしてプライバシーを重視した仮想通貨ミキシングツールを軸に活動を続け、規制は国境を越えた協調的な抑制の段階に入りました。複数の国がAML/FATFの導入を同時に推進し、アドレスの差し押さえ、資産の凍結、仮想通貨ミキシング事業者の責任追及などを通じて、こうした活動の場を狭めました。セキュリティとコンプライアンスは「追加機能」から「商業的生存基準」へと移行しており、業界の競争の焦点はもはや技術的な物語ではなく、継続的に機能する安全な内部統制とコンプライアンス システムを誰が構築できるかに移っています。
このトレンドに対応するため、SlowMistはAIを活用したセキュリティとコンプライアンス機能を継続的に強化しています。セキュリティとは、単なる単発の「プロジェクト監査」や「緊急追跡」ではなく、インシデント発生前、発生中、発生後の脅威の発見と防御を網羅する統合的なクローズドループシステムであると確信しています。インシデント発生前にはセキュリティ監査とトレーニング、インシデント発生中にはオンチェーン監視とハッカー行動のリアルタイム検知、インシデント発生後には追跡とインシデント対応が含まれます。SlowMistは、MistEye(脅威インテリジェンスモデルに基づくWeb3脅威早期警告および動的監視システム)、MistTrack(AML/KYTコンプライアンスとリスク管理機能を含むオンチェーン分析およびマネーロンダリング対策追跡プラットフォーム)、InMist Lab(グローバルな脅威インテリジェンス協力ネットワーク)、攻撃防御、監査サービスなど、製品とサービスを通じてこのクローズドループ機能を体現しています。 AI を活用したこれらの機能は、脅威の特定、追跡、コンプライアンス サポートを自動化し、インテリジェントに管理して、リアルタイムの対応を可能にし、業界に長期にわたる堅牢な基盤となるセキュリティ機能を提供します。
V. 免責事項
本レポートは、ブロックチェーン業界に関する当社の知見、SlowMistのハッキングアーカイブデータ、およびMistTrackアンチマネーロンダリング追跡システムのデータに基づいています。しかしながら、ブロックチェーンの匿名性のため、すべてのデータの絶対的な正確性を保証することはできません。また、本レポートの利用に起因するいかなる誤り、欠落、損失についても責任を負いません。さらに、本レポートは投資助言や他の分析の根拠となるものではありません。本レポートの欠落や欠陥に関するご批判や訂正を歓迎いたします。
中国語版: https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(CN).pdf
英文:https://www.slowmist.com/report/2025-Blockchain-Security-and-AML-Annual-Report(EN).pdf