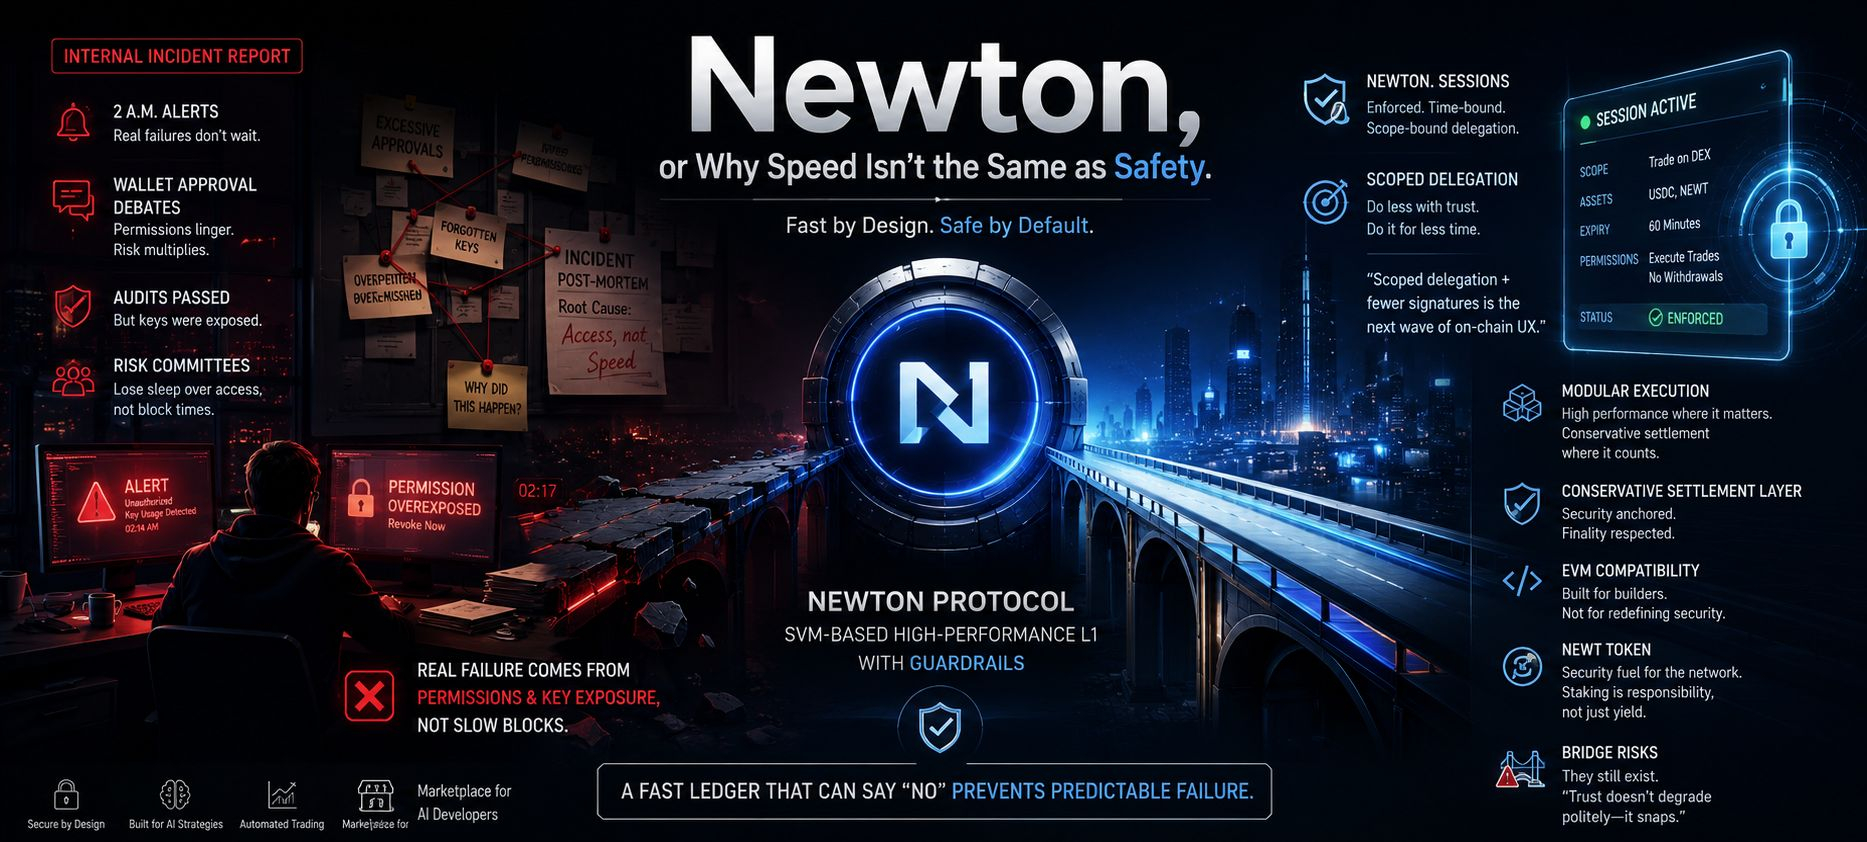
3回目の午前2時のアラート以降は、これを「インシデント」と呼ぶのをやめようと思った。監査は通過し、TPSのチャートも見事に見えたのに、それでも失敗はずっと同じ場所に突き当たっていった。ウォレット承認の議論、露出したキー、そして役目を終えたはずの権限だ。だから私にはNewtonがしっくりきた。SVMベースの高性能L1として、スピードは有用だと考える一方で、ガードレールは不可欠だ。「スコープ付き委任+少ない署名」が次のオンチェーンUXの波になる。Newton Sessionsは、時間制限とスコープ制限のある委任を強制し、自動化ができる範囲を絞ることで、信頼が静かにリスクへと膨らむのを抑える。モジュール式の実行は保守的な決済レイヤーの上にあり、EVM互換性は主にセキュリティを作り直すためではなく、ツールの摩擦を減らすために存在する。ネイティブトークンNEWTは設計上、セキュリティの燃料として一度だけ登場し、ステーキングは利回りというより責任のように感じられる。ブリッジのリスクは残る。なぜなら「信頼は丁寧には劣化せず、いきなり壊れる」からだ。ブロックタイムが本当のインシデントを引き起こすことは稀だと学んだ。問題は露出した権限と、忘れられた承認にある。最も安全なシステムは最速ではない——危険な操作を拒否できるものだ。『ノー』と言える高速台帳は、私たちがすでに予測できる失敗を防ぐ。
@NewtonProtocol #Newt $NEWT
@NewtonProtocol #Newt $NEWT