

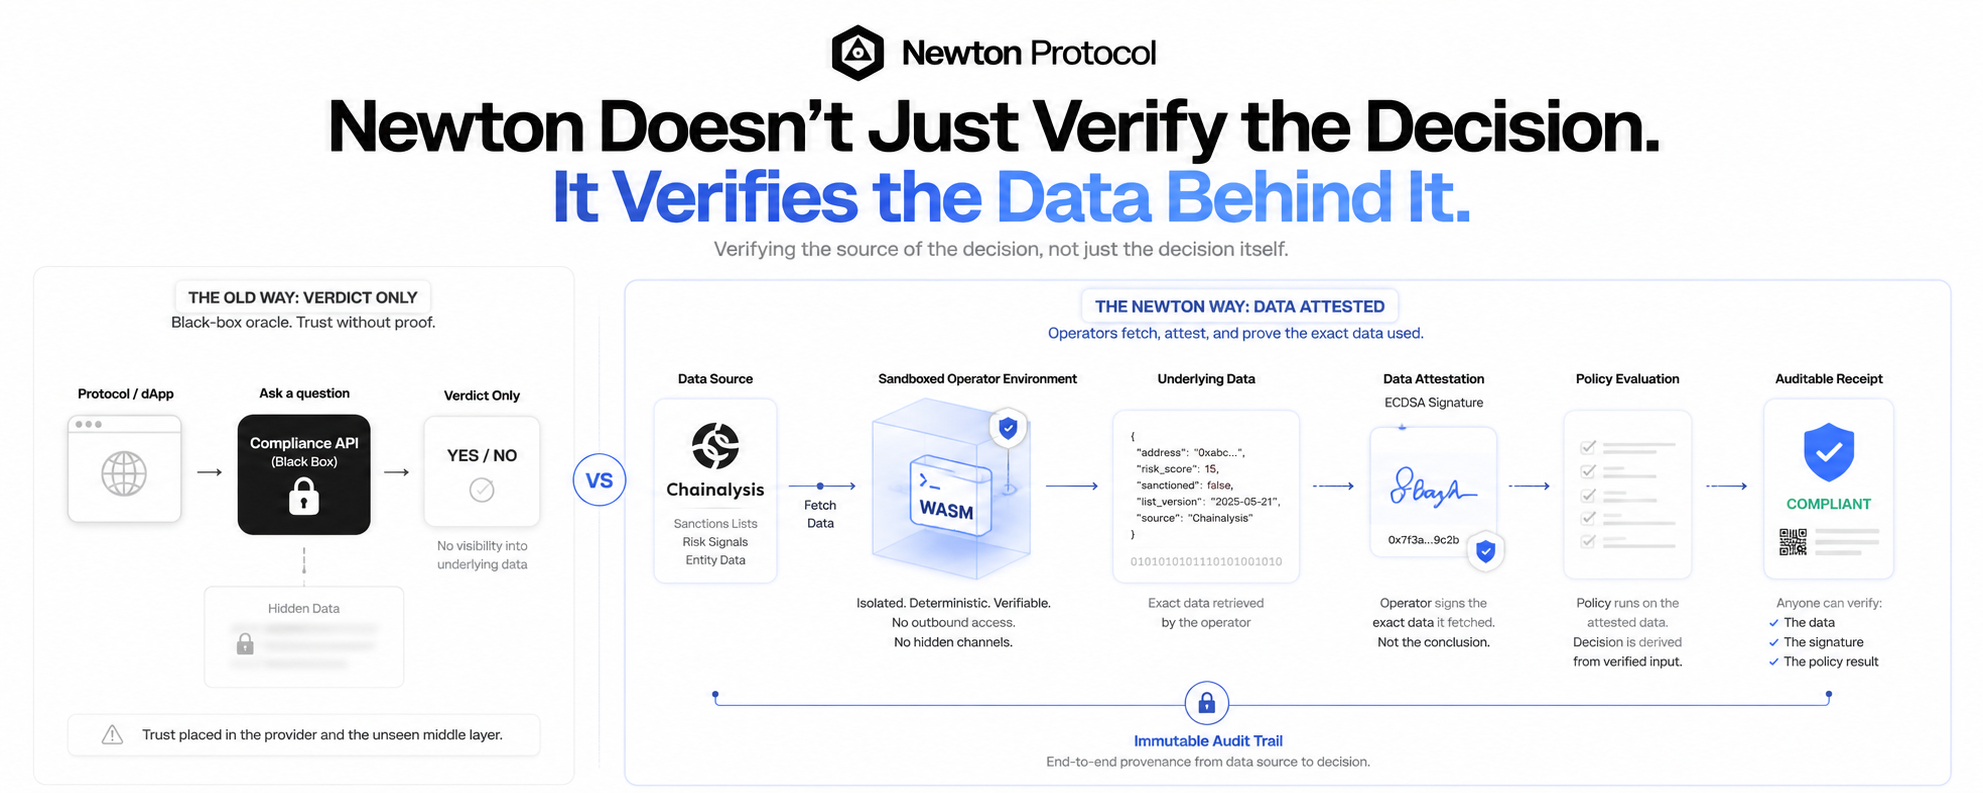

ニュートン・プロトコルが実際にチェイナリシスをどのように使っているかを調べに行きました。通常のオラクルの関係を想定していたんです。質問する→答えが返る→その答えを真実として扱う、という形です。
それが、仮想通貨におけるほとんどのコンプライアンス連携の仕組みです。プロトコルがAPIを呼びます。APIは「はい」か「いいえ」を返します。プロトコルはそれを受け入れて先へ進みます。下流の誰も、そのAPIが実際に何を返したのかは確認できません。確認できるのは、誰かが「返したのはこうだ」と主張した内容だけです。
ニュートンは、そのような形でチェイナリシス連携を構築していません。
ニュートンの内部では、チェイナリシスのようなデータ提供者が、サンドボックス化されたコンポーネントとして動き、オペレーターがそれを直接実行します。オペレーターは単に判断(ヴァーディクト)を受け取るだけではありません。オペレーター自身が、その特定のデータを実際に取得し、そのデータに対してアテステーション(証明)に署名します。実際に引き出した内容に紐づいたECDSA署名であって、そこから導かれた結論だけに基づくものではありません。
それは小さく聞こえる細部です。しかし小さな違いではありません。
制裁チェックが本来、何から守るためのものかを考えてみてください。誰かが心配するのは、APIが間違っているかもしれない、古くなっているかもしれない、あるいは静かに誤って報告されているかもしれない、ということです。この心配への通常の答えは「プロバイダーを信頼しよう」です。Chainalysisは評価が高いので、業界はその出力について、根拠を見ようとせずに受け入れています。
NEWTはプロトコルが変更されたことで、記録される内容が変わります。もはや「Chainalysisが明確だと言った」というだけではありません。 「オペレーターがChainalysisからこの特定のデータを取得し、それに署名し、ポリシーがその正確なデータを評価した」になるのです。
後で誰かが取引を確認したい場合、「チェックが行われた」ということを信じるだけではありません。オペレーターがコミットした特定のデータまで追跡でき、取得されたデータに対するポリシー結果が実際に一致していることを確認できます。誰かがその後に書き下ろした要約を信頼するのではなく、です。
ここは、僕は行ったり来たりし続けています。
Chainalysis自体は依然として中央集権的です。その制裁リストも依然として一つの情報源です。オペレーターが受け取ったデータにNewtonが保証を与えたからといって、その当日にChainalysisのリストが正しかったかどうかをNewtonが保証しているわけではありません。そうではなく、「その瞬間にChainalysisが返したものが、ポリシーが使ったものとまったく同じである」ことをNewtonが保証しているのです。追加もされず、落とされず、別のオペレーターによって静かに別の意味で解釈されることもありません。
つまり、Chainalysisへの信頼は消えていません。変わったのは、Chainalysisと最終判断の間にあるあらゆるものへの信頼です。
以前は、この中間層は見えませんでした。オペレーターは、データソースが言った内容を要約したり単純化したりでき、下流の誰もそれを知ることはなかったのです。いまは、その中間層が独自の署名付き記録を生成します。もしオペレーターの保証(attestation)が、Chainalysisが実際に返した内容と一致しないなら、その不一致は立証可能になります。
最初に聞こえるよりも、主張はもっと狭い。そしてその狭さこそがポイントです。Newtonは、自分が接続するすべての外部ソースが正確であることを約束しているわけではありません。約束しているのは、判断に到達するためにオペレーターが使ったものが、Newtonが言うところの「使ったもの」そのものである、という点です。
規制当局が最終的に見に来るコンプライアンスの領収書にとって、それは「見た目の問題」ではありません。「チェックに合格した」とだけ示す領収書は、後で誰かが異議を唱えたとき、監査人にとってほとんど何の価値もありません。「この正確なデータが使われ、このオペレーターによって署名された」と示す領収書は、彼らが実際に元の情報源と照合して確認できる材料を提供します。
制裁チェックは、依然としてChainalysisが正しいことに依存しています。Newtonがその部分を直すつもりは最初からありませんでした。
変わったのは、オペレーターがChainalysisの言ったことについて誤っていたときに、それを誰かが捕まえられるかどうかです。
