
ニュートン・プロトコルは、ほとんどのプロトコルがオラクルを信頼するように、Chainalysisをただ信頼しているだけだと思い込んでいた。
質問する、答えを受ける、先へ進む。
でもそれは起きていない。
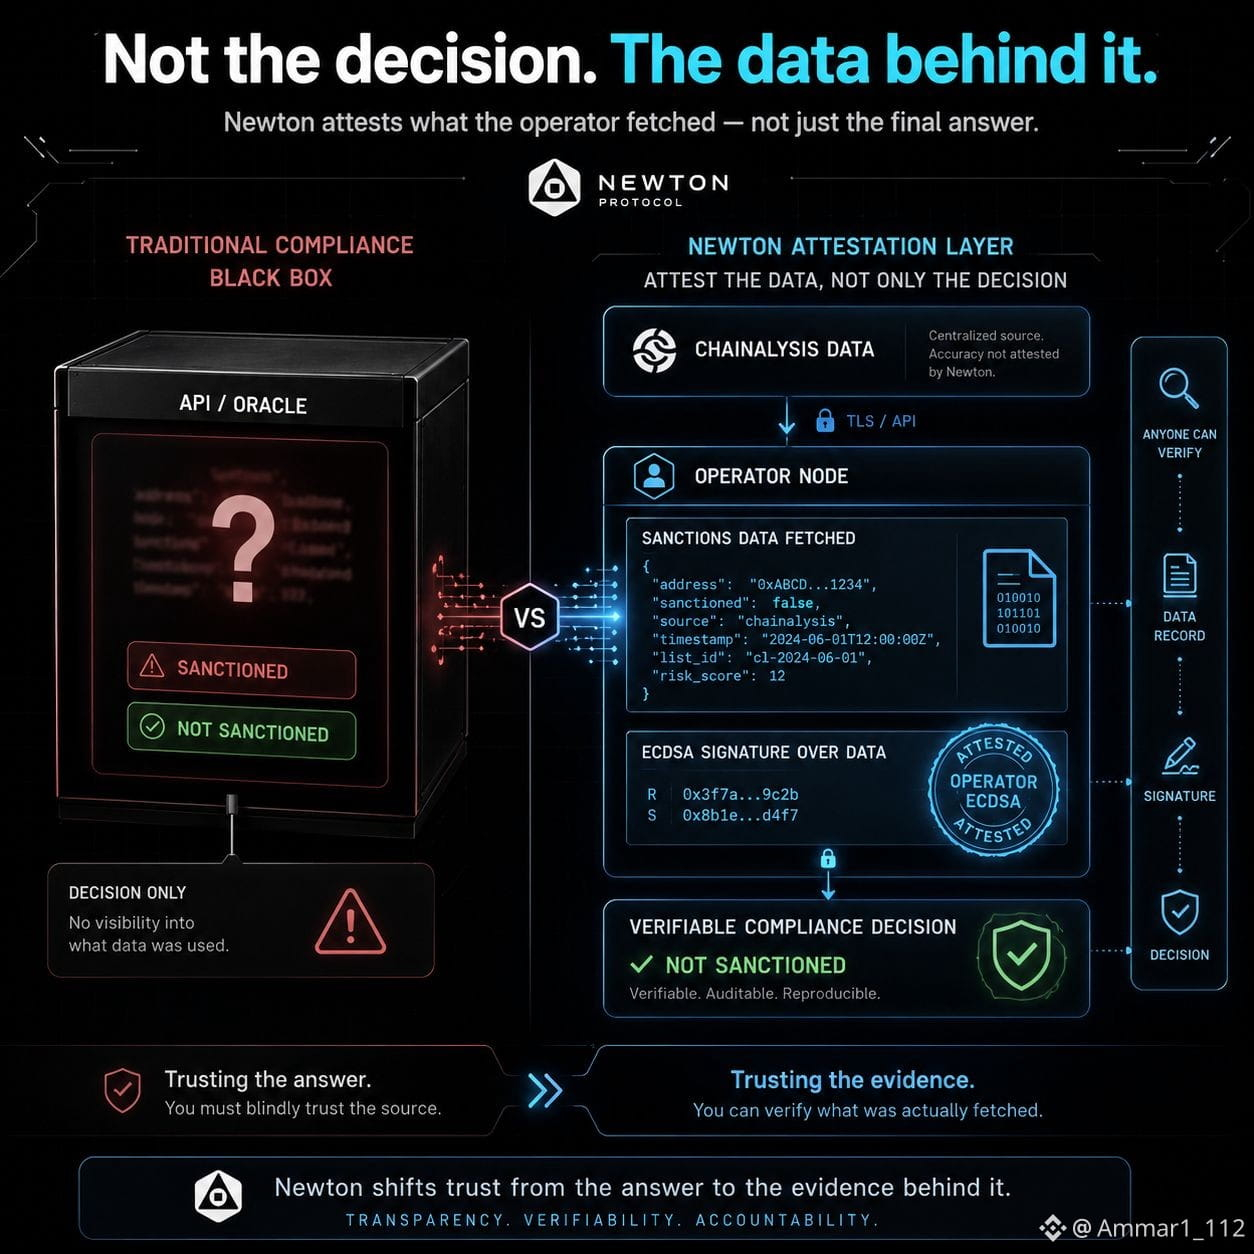
NEWTonプロトコルのオペレーターがウォレットをChainalysisのデータと照合するとき、単に「制裁対象」か「対象外」かを渡すだけではない。オペレーターは、参照して取得した実際のデータに対してアテステーション(証明)へ署名する。つまり、到達した結論だけに紐づくのではなく、取得した特定のデータに結び付けられたECDSA署名である。
その違いは、思った以上に私の中に残った。
暗号資産における多くのコンプライアンス・チェックは、ブラックボックスのように機能する。APIは「はい」か「いいえ」を返し、下流の誰もがその答えを受け入れる。誰も、そのAPIが実際に何を返したのかを検証できない。検証できるのは、「そう返したとAPIが主張している内容」だけだ。
ニュートンは、それを許さない。
オペレーターが「このアドレスは制裁チェックに合格した」と言うなら、その答えに至るためにオペレーターが見たデータを、暗号的に正確に証明しなければならない。判断と、その判断の根拠となるデータの両方が記録される。
だから本当の問いは「チェックは通ったか?」ではなくなる。
「その答えを生んだデータを、誰もが独立して確認できるか?」になる。
私はChainalysis固有の話として、これが何を意味するのかについて、まだ考え続けている。なぜならChainalysis自体は分散化されていないからだ。私の言うNEWT(ニュートン・プロトコル)は、オペレーターが受け取ったデータが何だったかを証明できる。しかし、当日のChainalysis自身のリストが正確だったかどうかまでは証明できない。
信頼は移った。消えたわけではない。
では「決定」をアテストするのではなく「データ」をアテストするとは、実際にはどういうことなのか。
@NewtonProtocol #Newt $NEWT