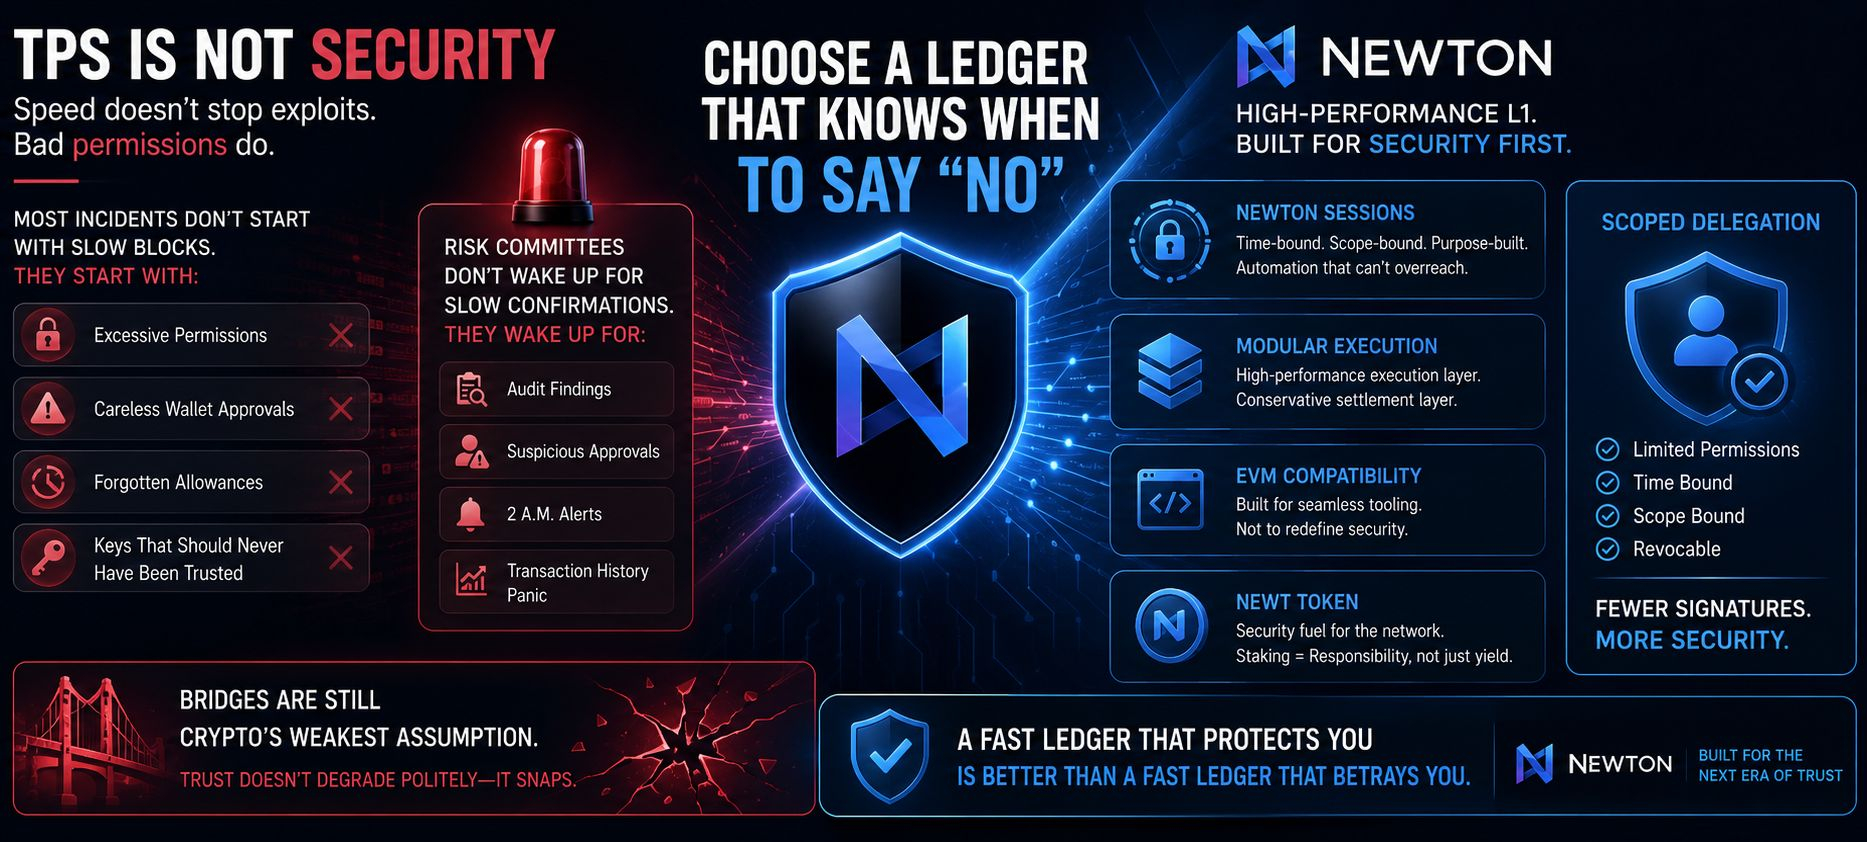
TPSについて「最速のチェーン=自動的に最も安全」だと言わんばかりの議論を、私はずっと見かけます。でもそれは違います。私が見てきた多くのインシデントの発端は、ブロックが遅すぎたせいで起きていないものがほとんどでした。実際に始まっていたのは、過剰な権限、うっかり許可してしまったウォレット承認、忘れられた許可(アローワンス)、そしてそもそも信頼してはいけない鍵です。リスク委員会は、確認(コンファーム)時間が遅いからといって目を覚ましません。彼らが目を覚ますのは、監査での指摘、怪しい承認、そして全員が取引履歴を読み直したくなるような午前2時のアラートが出たときです。
だからこそNewtonは、より成熟した方向性に感じます。パフォーマンスを唯一の目的として扱うのではなく、ガードレール付きのSVMベースのハイパフォーマンスなLayer 1を構築しています。Newton Sessionsは、委任を「時間制限」と「範囲制限」の両方で縛り、信頼が静かに常識の範囲を超えて拡大する前に、オートメーションが実際に何をできるかを制限します。範囲を絞った委任+署名数の削減が、次のオンチェーンUXの波です。プロトコルのモジュール式実行は、保守的な決済レイヤーの上に位置し、EVM互換性は主にセキュリティを作り直すためではなく、ツール面での摩擦を減らすためにあります。ネイティブのNEWTトークンはセキュリティ燃料として機能し、ステーキングは「利回りを追いかける」よりも「ネットワークへの責任を引き受ける」感覚に近いです。
また、Newtonがブリッジを魔法のように安全だと見せかけていない点も評価しています。ブリッジは、暗号資産の中でも最も弱い前提のひとつです。信頼は丁寧に劣化していくのではなく、ある瞬間にバッと壊れるからです。予測可能な失敗が避けられなくなるまで「はい」と言い続けるものより、どこで「いいえ」を言うべきかを知っている高速な台帳を使いたいと思います。
@NewtonProtocol #Newt $NEWT