CreatorPadのタスクでしばらく時間を使い、@NewtonProtocolのRedStoneによる解説を読んだところ、ある部分がシステムの見方を完全に変えてくれました。
最初はアーキテクチャはシンプルに見えます:
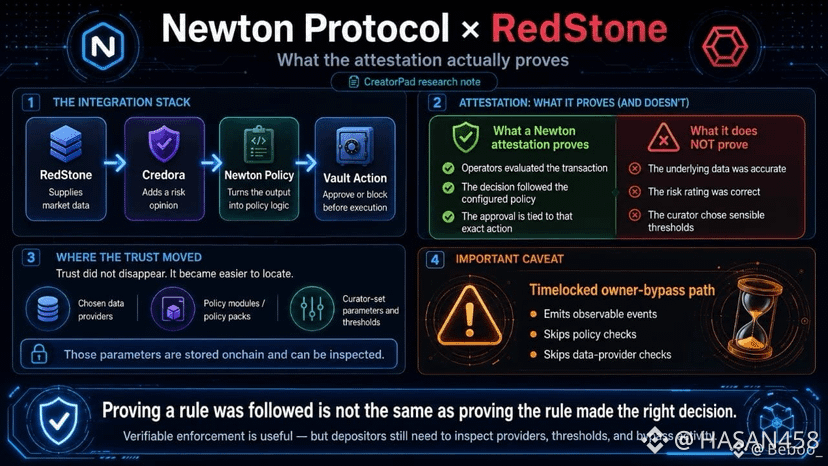
* RedStoneが市場データを提供する。
* Credoraがリスク評価を追加する。
* Newtonが、実行前にバンク(ボールト)アクションを承認すべきかどうかを判断するためのポリシーロジックを適用する。
十分シンプルです。
でも、私が注目したのはここからです。
Newtonのアテステーションは、そのトランザクションが設定されたポリシーのもとで評価されたこと、そしてその承認がまさにそのトランザクションに紐づいていることを証明します。ですが、それは underlying の市場データが正しかったこと、リスク評価が正確だったこと、あるいはキュレーターが適切なプロバイダーと閾値を選んだことまでは証明しません。
つまり、信頼は消えたのではなく、単に形を変えただけです。
誰かが手作業でリスクを管理することを信じるのではなく、ユーザーは、キュレーターが選んだデータプロバイダー、ポリシーモジュール、そして設定を信頼することになります。良い点は、これらの設定が透明でオンチェーンに保存されているため、隠された内部プロセスよりもはるかに検証しやすいことです。
さらに、タイムロック付きのオーナー・バイパスメカニズムもあります。これはオンチェーンのイベントを通じて公開的に見える一方で、その経路で実行されるアクションは、通常のポリシーとデータ検証チェックを完全にバイパスします。
私はモデルを批判しているわけではありません。検証可能なポリシーの強制は、重要な改善です。
ただ、「ルールが守られたことを証明する」ことは「そのルールが正しい判断を導いたことを証明する」と同じではない、という点を覚えておくことが大切だと思っています。
本当の問いはこれです:Newtonのアテステーションが自動的に完璧なリスク管理を保証する、と思い込むのではなく、実際に何人のユーザーがプロバイダー、閾値、そしてバイパスのアクティビティ自体を自分で確認するのでしょうか?
$NEWT
$BASEDUSDT
$ESPORTS
$VANRY
以下は、ドキュメントを読んだうえでの私個人の理解と意見です。必ず自分で調べてください。
最初はアーキテクチャはシンプルに見えます:
* RedStoneが市場データを提供する。
* Credoraがリスク評価を追加する。
* Newtonが、実行前にバンク(ボールト)アクションを承認すべきかどうかを判断するためのポリシーロジックを適用する。
十分シンプルです。
でも、私が注目したのはここからです。
Newtonのアテステーションは、そのトランザクションが設定されたポリシーのもとで評価されたこと、そしてその承認がまさにそのトランザクションに紐づいていることを証明します。ですが、それは underlying の市場データが正しかったこと、リスク評価が正確だったこと、あるいはキュレーターが適切なプロバイダーと閾値を選んだことまでは証明しません。
つまり、信頼は消えたのではなく、単に形を変えただけです。
誰かが手作業でリスクを管理することを信じるのではなく、ユーザーは、キュレーターが選んだデータプロバイダー、ポリシーモジュール、そして設定を信頼することになります。良い点は、これらの設定が透明でオンチェーンに保存されているため、隠された内部プロセスよりもはるかに検証しやすいことです。
さらに、タイムロック付きのオーナー・バイパスメカニズムもあります。これはオンチェーンのイベントを通じて公開的に見える一方で、その経路で実行されるアクションは、通常のポリシーとデータ検証チェックを完全にバイパスします。
私はモデルを批判しているわけではありません。検証可能なポリシーの強制は、重要な改善です。
ただ、「ルールが守られたことを証明する」ことは「そのルールが正しい判断を導いたことを証明する」と同じではない、という点を覚えておくことが大切だと思っています。
本当の問いはこれです:Newtonのアテステーションが自動的に完璧なリスク管理を保証する、と思い込むのではなく、実際に何人のユーザーがプロバイダー、閾値、そしてバイパスのアクティビティ自体を自分で確認するのでしょうか?
$NEWT
$BASEDUSDT
$ESPORTS
$VANRY
以下は、ドキュメントを読んだうえでの私個人の理解と意見です。必ず自分で調べてください。