数日前、私はオープンソースソフトウェアのセキュリティに関する記事を読んでいました。ある指摘が強く心に残りました。何千人もの開発者が同じコード片に依存しているとき、最大の利点は明らかです。誰もが最初から車輪を作り直す必要がない。ですが、その共有コードに、まだ誰も気づいていない脆弱性が隠れていると、問題は局所的なままでは済みません。そこから、それを使うすべての人へと広がっていきます。
それで私は、@NewtonProtocol のことを別の観点で考えるようになりました。
そのPolicy Economyをめぐる多くの議論は、スピードと効率に焦点を当てています。それはもっともです。信頼できるポリシーがすでに存在するなら、開発者は同じロジックを最初から書く必要はありません。時間が節約され、コストが下がり、AIシステムの一貫性も高まりやすくなります。
しかし、もう一つの問いが頭に浮かびました。
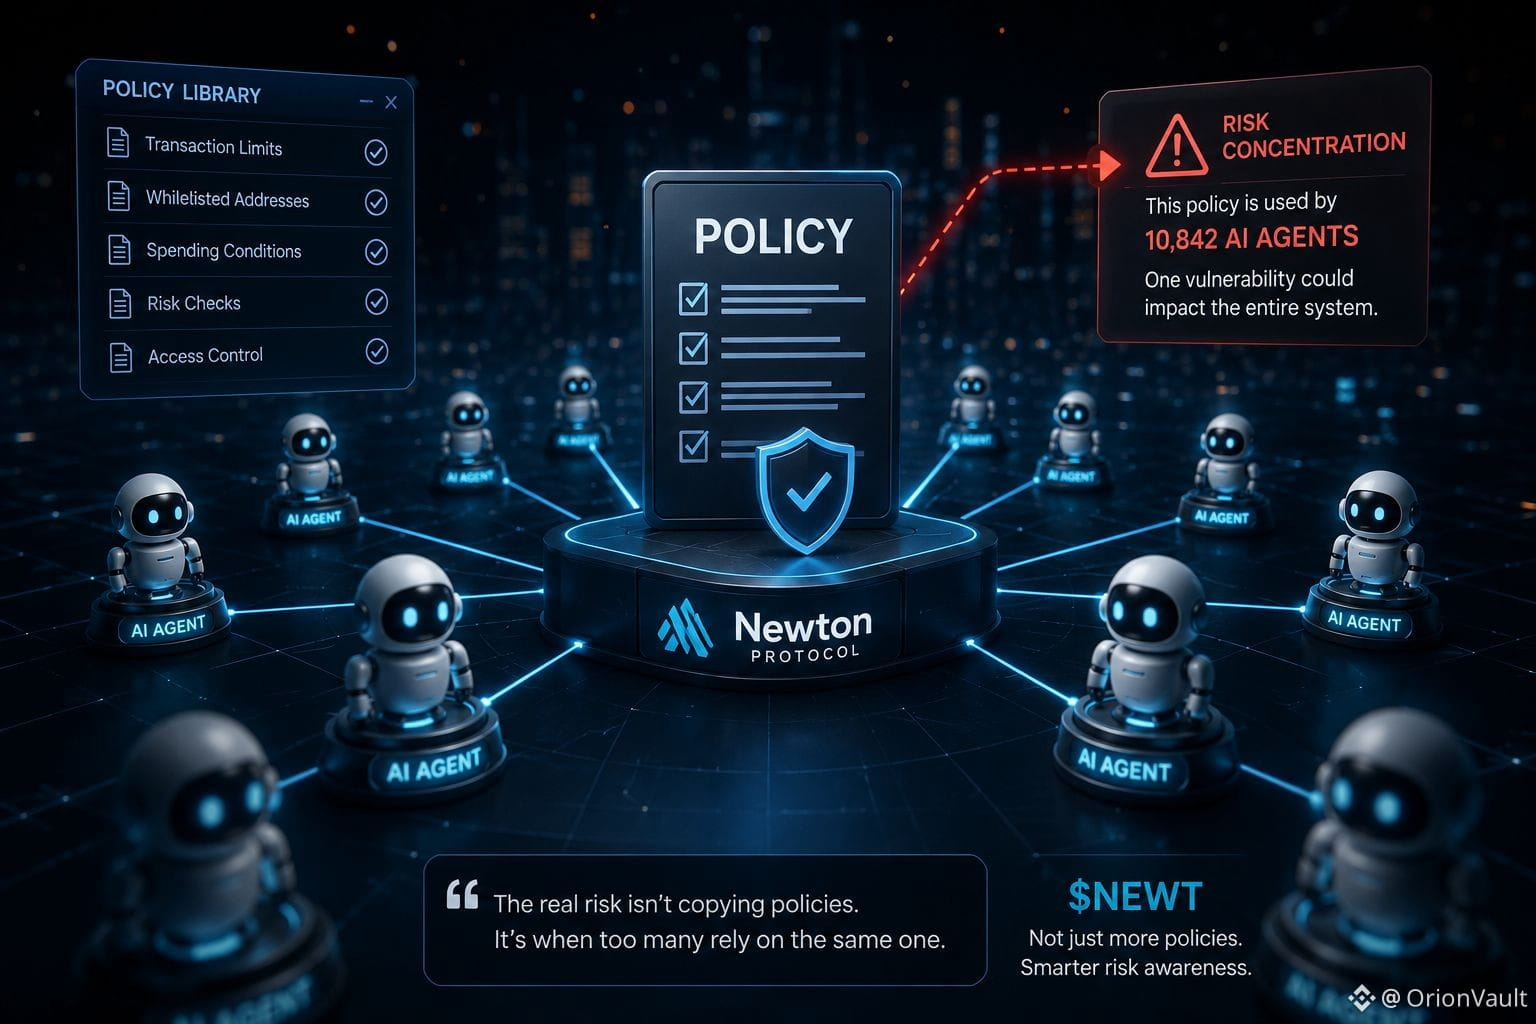
何千ものAIエージェントが、まさに同じポリシーに依存し始めたらどうなるのでしょうか?
何も問題が起きないかもしれません。でも、そのポリシーにまだ発見されていない欠陥が含まれていた場合、その問題はもはや、単一のユーザーや単一のアプリケーションに限定されません。ある時点で、まるごと一つのエコシステム全体に同時に影響を及ぼす可能性があります。私たちはこれまで、ソフトウェアの世界でもよく似た状況を見てきました。広く使われているライブラリの単一の脆弱性が、数え切れないほどのプロジェクトに影響してしまったのです。
私にとって本当の議論は、ポリシーの複製を防ぐことではありません。もしすべての開発者が最初からすべてを作り直さなければならないのなら、Policy Economyという発想そのものが持つ価値が大きく失われてしまいます。
より重要なのは、そのネットワークが、ポリシーがあまりに広く採用されて、リスクの集中を表すようになったとき、それを認識できるかどうかです。
だから私は、$NEWT をネットワーク上に存在するポリシーの数だけで判断すべきではないと思います。より良い尺度は、多すぎるAIエージェントが同じポリシーに依存したとき、プロトコルが体系的なリスクを特定し、監視できるかどうかです。
それこそが、スケーラブルなPolicy Economyをレジリエントなものとを分ける資質の一つになるかもしれません。#Newt
$ESPORTS
$TAG
それで私は、@NewtonProtocol のことを別の観点で考えるようになりました。
そのPolicy Economyをめぐる多くの議論は、スピードと効率に焦点を当てています。それはもっともです。信頼できるポリシーがすでに存在するなら、開発者は同じロジックを最初から書く必要はありません。時間が節約され、コストが下がり、AIシステムの一貫性も高まりやすくなります。
しかし、もう一つの問いが頭に浮かびました。
何千ものAIエージェントが、まさに同じポリシーに依存し始めたらどうなるのでしょうか?
何も問題が起きないかもしれません。でも、そのポリシーにまだ発見されていない欠陥が含まれていた場合、その問題はもはや、単一のユーザーや単一のアプリケーションに限定されません。ある時点で、まるごと一つのエコシステム全体に同時に影響を及ぼす可能性があります。私たちはこれまで、ソフトウェアの世界でもよく似た状況を見てきました。広く使われているライブラリの単一の脆弱性が、数え切れないほどのプロジェクトに影響してしまったのです。
私にとって本当の議論は、ポリシーの複製を防ぐことではありません。もしすべての開発者が最初からすべてを作り直さなければならないのなら、Policy Economyという発想そのものが持つ価値が大きく失われてしまいます。
より重要なのは、そのネットワークが、ポリシーがあまりに広く採用されて、リスクの集中を表すようになったとき、それを認識できるかどうかです。
だから私は、$NEWT をネットワーク上に存在するポリシーの数だけで判断すべきではないと思います。より良い尺度は、多すぎるAIエージェントが同じポリシーに依存したとき、プロトコルが体系的なリスクを特定し、監視できるかどうかです。
それこそが、スケーラブルなPolicy Economyをレジリエントなものとを分ける資質の一つになるかもしれません。#Newt
$ESPORTS
$TAG