#newt $NEWT
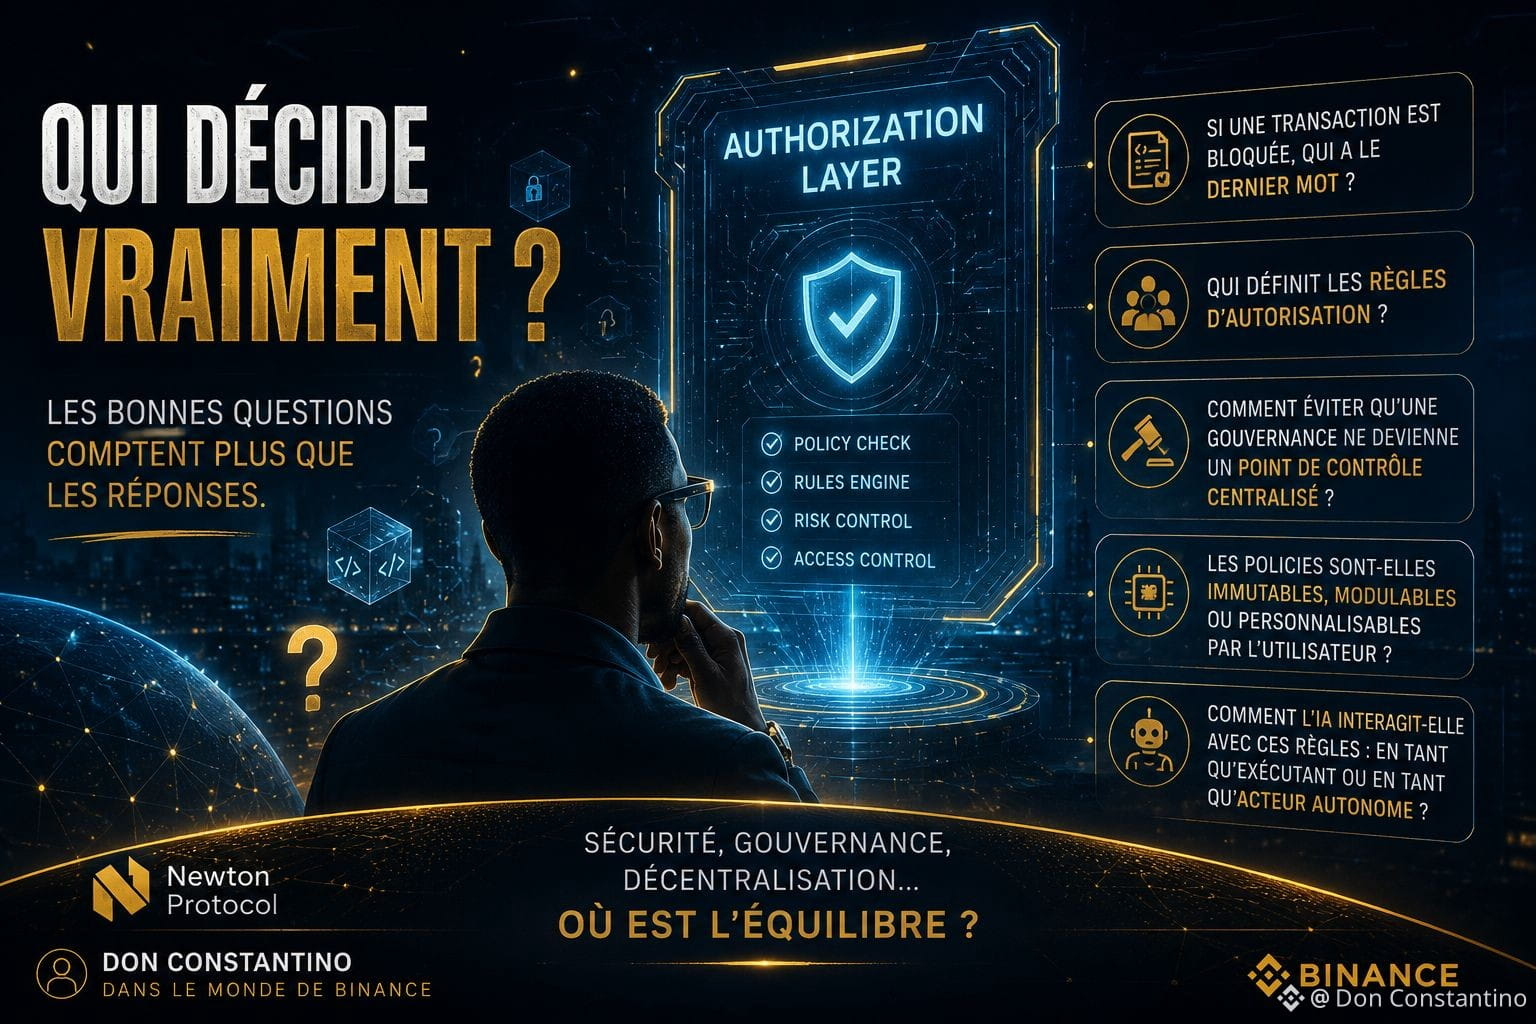
ニュートン・プロトコルの「Authorization Layer(認可レイヤー)」は問題を解決するのか…それとも新たな権力の層を作るのか?
ここ数日、私はスローガンの向こう側でニュートン・プロトコルを理解しようと努めてきました。
Authorization Layerという発想は魅力的です。つまり、トランザクションが実行される前にルールを適用する。紙の上では、セキュリティ、コンプライアンス、リスク管理の強化につながり得ます。
しかし調べ進めるほど、新しい疑問が次々と湧いてきます。
トランザクションが技術的には有効でも、あるpolicy(ポリシー)がそれをブロックするとしたら、実際に最後の決定権を持つのは誰でしょう?
スマートコントラクト?
認可レイヤー?
ポリシーを変更できるガバナンス?
そして、そのルールが時間とともに変化していくとしたら、ユーザーはどうやって「今日の条件」が「明日も予測可能なまま」であると保証できるのでしょうか?
一例を考えてみましょう。
あるルールは、特定の送金を制限したり、追加の検証を要求したりできます。ですが、そのルールがガバナンスの投票によって変更されるなら、信頼の問題が中心になります。
本当の難しさは、おそらくトランザクションを許可するか拒否するかではありません。問題は、誰がルールを定義し…そしてそれがどのように変化していくのかを理解することです。
だからこそ、ニュートン・プロトコルは分析する価値があります。このプロジェクトは単に技術的な機能を追加するだけではなく、セキュリティ、ガバナンス、分散化のバランスについて考えることを私たちに迫ります。
AIエージェントが自律性を高めるにつれ、この問いはさらに重要になります。AIは固定のルールに従うべきなのでしょうか?コミュニティが投票で決めたルールに従うのでしょうか?それとも、ユーザーごとにカスタマイズされたルールに従うのでしょうか?
私はまだすべての答えを持っていません。ですが確かなことが1つあります。ニュートン・プロトコルのAuthorization Layerは、単にトランザクションを実行するだけの議論よりもはるかに深い論点を開くということです。
そしてあなたは、オンチェーンの認可システムにおいて最後の決定権を持つべきなのは、コードでしょうか、ガバナンスでしょうか、それともユーザーでしょうか?
$NEWT #Newt
ニュートン・プロトコルの「Authorization Layer(認可レイヤー)」は問題を解決するのか…それとも新たな権力の層を作るのか?
ここ数日、私はスローガンの向こう側でニュートン・プロトコルを理解しようと努めてきました。
Authorization Layerという発想は魅力的です。つまり、トランザクションが実行される前にルールを適用する。紙の上では、セキュリティ、コンプライアンス、リスク管理の強化につながり得ます。
しかし調べ進めるほど、新しい疑問が次々と湧いてきます。
トランザクションが技術的には有効でも、あるpolicy(ポリシー)がそれをブロックするとしたら、実際に最後の決定権を持つのは誰でしょう?
スマートコントラクト?
認可レイヤー?
ポリシーを変更できるガバナンス?
そして、そのルールが時間とともに変化していくとしたら、ユーザーはどうやって「今日の条件」が「明日も予測可能なまま」であると保証できるのでしょうか?
一例を考えてみましょう。
あるルールは、特定の送金を制限したり、追加の検証を要求したりできます。ですが、そのルールがガバナンスの投票によって変更されるなら、信頼の問題が中心になります。
本当の難しさは、おそらくトランザクションを許可するか拒否するかではありません。問題は、誰がルールを定義し…そしてそれがどのように変化していくのかを理解することです。
だからこそ、ニュートン・プロトコルは分析する価値があります。このプロジェクトは単に技術的な機能を追加するだけではなく、セキュリティ、ガバナンス、分散化のバランスについて考えることを私たちに迫ります。
AIエージェントが自律性を高めるにつれ、この問いはさらに重要になります。AIは固定のルールに従うべきなのでしょうか?コミュニティが投票で決めたルールに従うのでしょうか?それとも、ユーザーごとにカスタマイズされたルールに従うのでしょうか?
私はまだすべての答えを持っていません。ですが確かなことが1つあります。ニュートン・プロトコルのAuthorization Layerは、単にトランザクションを実行するだけの議論よりもはるかに深い論点を開くということです。
そしてあなたは、オンチェーンの認可システムにおいて最後の決定権を持つべきなのは、コードでしょうか、ガバナンスでしょうか、それともユーザーでしょうか?
$NEWT #Newt