#newt $NEWT
自律型暗号における最も見過ごされているボトルネックはスループットではありません。許可(permission)のオーバーヘッドです。
AIエージェントがオンチェーンで行動するたびに、誰かがそれに権限を付与する必要があります。多くのシステムでは、選択肢は主に次のいずれかです:
· 秘密鍵を渡す(自滅的)
· スマートコントラクトの許可(allowance)を使う(硬直的)
· 取引ごとに手動で承認する(自動化を無効化する)
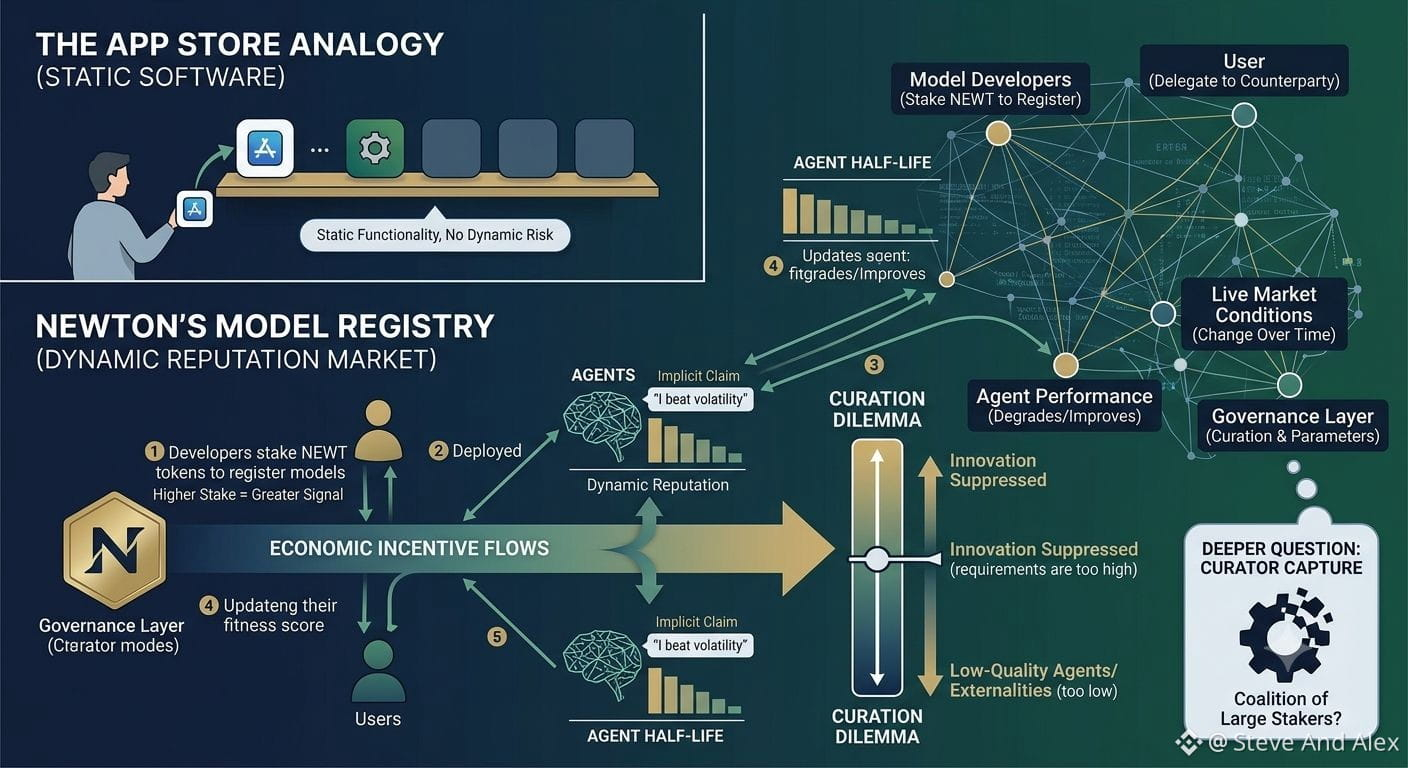
NewtonのKeystore Rollupは、許可を「一度きりの署名」ではなく「状態を持つリソース」として扱うことで、この問題を反転させます。エージェントが何を、どんな条件で、どれくらいの期間まで実行できるのかを、常に更新され取り消し可能なレジストリとして管理します。
しかし、ここに緊張感があります。このロールアップは、いまや許可ロジックの単一ポイントになっています。状態が改ざんされたり、バリデータが結託したりした場合、プロトコル全体で委任されたすべての行動が危うくなります。権限の集中は、プログラマビリティとの引き換えです。
私は「許可の粒度(permission granularity)」をプロトコルの健全性指標として測定することを提案します。具体的には、「ユニークな許可条件」の数を「稼働中のエージェント数」で割った比率です。比率が高いほど、ユーザーが単に盲目的に委任しているのではなく、実際に境界(制約)を定義できていることを示唆します。
Keystoreは技術的な機能ではありません。状態に符号化された社会契約です。つまり、コードが完璧だから信頼するのではなく、エージェントが不正行為をするよりも速く許可を取り消せるから信頼できる、と宣言しているのです。