
🛡️ 「信頼不要の委任」セキュリティモデル
Newton Protocolのセキュリティは、核心となる原則に基づいています。プロジェクトやAIエージェントの誠実さを信頼する必要はありません。代わりに、このシステムは高度な数学(暗号)と安全なハードウェアを活用して、厳格なルール遵守を強制します。
資産を守るための3つの中核となるセキュリティ層は以下のとおりです:
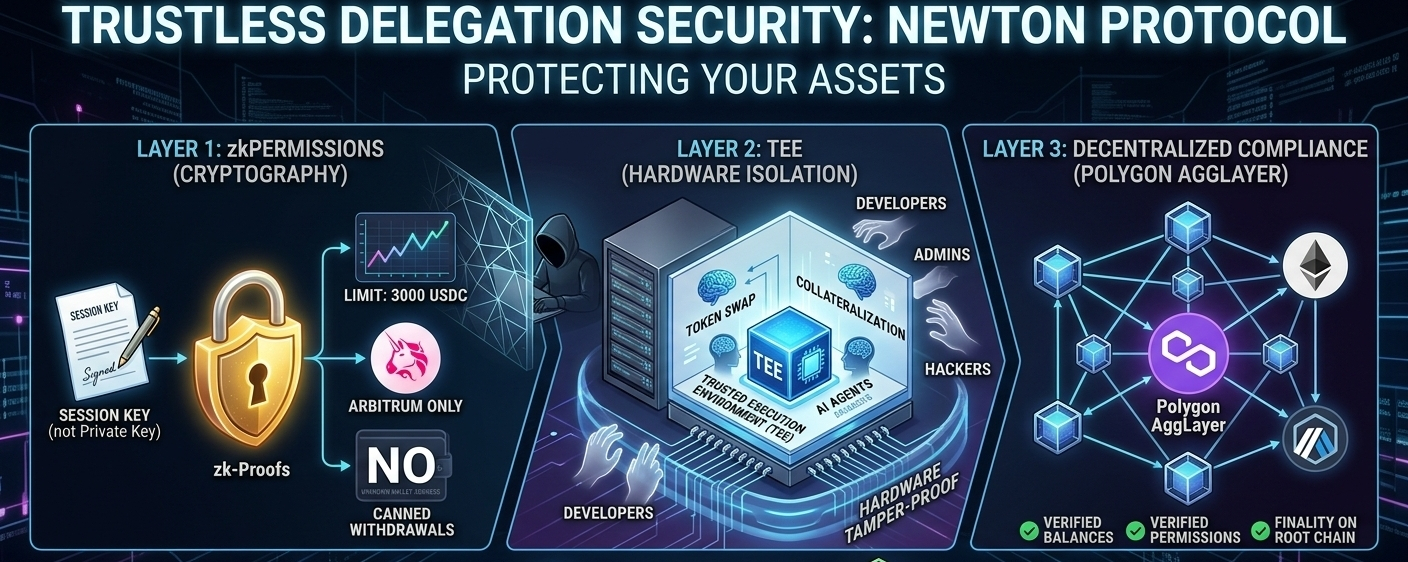
1. zkPermissions:スマートな支出上限(暗号)
プライベートキー露出の根本原因を排除します。従来の自動化ボットでは、ユーザーが自分のプライベートキーを入力する必要がありました。つまり、ボットが侵害されるとすべてを失うことになります。Newtonはゲームを完全に変えます:
権限の分離:あなたは決して秘密鍵を渡しません。その代わり、あなたが定義した厳密な一連のルールに結び付けられたセッションキーに対してのみ署名します。
カスタマイズ可能なルールブック:指定した制約について、あなたは完全な制御権を持っています。たとえば:
"AIは最大3,000 USDCまでしか使用できず、Arbitrumネットワーク上のUniswapに制限されており、未知のウォレットへの資金引き出しは禁止されています。""AIは最大3,000 USDCまでしか使用できず、Arbitrumネットワーク上のUniswapに制限されており、未知のウォレットへの資金引き出しは禁止されています。"
不変の強制:このルールブックは暗号学的証明(zk-Proofs)としてハードコードされています。仮にAIエージェントが誤作動したり、Newtonのサーバーが侵害されたとしても、ハッカーはこれらのルールを改変してあなたの資金を盗むことはできません。
2. TEE:隔離された実行環境(ハードウェア)
AIエージェントがコマンドを処理し戦略を計算する際(例:トークン交換、担保化など)、すべてのデータ処理はTEE(Trusted Execution Environment:信頼された実行環境)へ移されます。
ハードウェア・ブラックボックス:TEEは、(Intel SGXのような)ハードウェア・プロセッサの内部に直接埋め込まれた、完全に隔離された安全なエンクレーブです。
改ざんの排除:データがTEEの中に入ると、実行中のコマンドを誰も(Newton Protocolの開発者、サーバ管理者、あるいはルート権限を持つハッカーを含む)閲覧したり変更したりできません。
結論:これにより、AIエージェントが取引を正直に実行することが保証されます。取引中にウォレット・アドレスをすり替えたり、トークン量を操作したりするリスクはゼロです。
3. Polygon CDK&AggLayer:分散型のコンプライアンス(インフラ)
Newtonは、中央集権的なトランザクション処理を拒否することで、DDoS攻撃のリスクと単一障害点(SPoF)を完全に排除します。
このプロトコルは、PolygonのAggLayerアーキテクチャを活用し、クロスチェーン取引を完全に分散された形で検証します。
すべての残高状態、権限レベル、そして取引は、基盤となるブロックチェーンに最終確定される前に、ノードのネットワーク全体で相互検証されなければなりません。
📌要点:"最小特権"の原則
💡たとえ話:AIエージェントを、あなたが雇う配達員だと考えてください。荷物を施錠し、配達先アドレスへのアクセスだけを許可し、必要な正確な数量を指定します。彼らは荷物を開けたり、迂回してあなたの資産を盗んだりできません。