

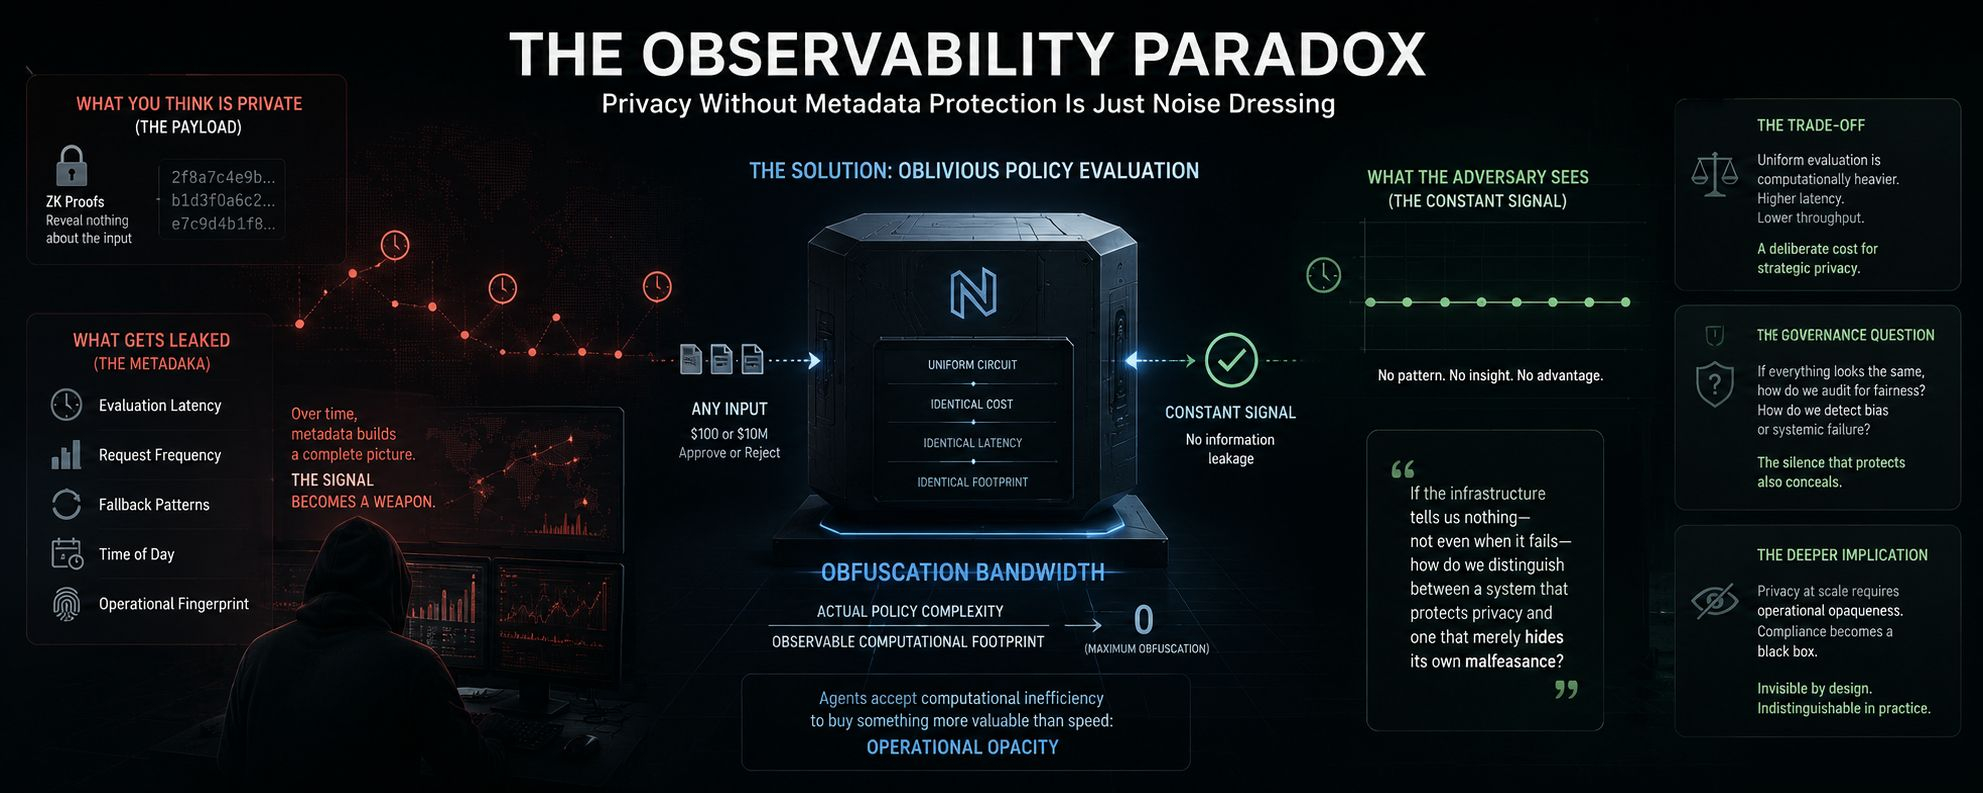
プライバシー保護プロトコルはペイロードに過剰に執着します。彼らはデータをハッシュ化し、オフチェーンでそれにコミットします。入力に関する何も明らかにしないZK(ゼロ知識)証明でそれを包み込みます。これは正統的なアプローチです――しかし、いまやますます不十分になっています。なぜなら、インフラそのものがシグナルになり、そのシグナルが武器になるからです。
複数のチェーンにまたがって自律エージェントを展開する機関投資家を考えてみましょう。エージェントは厳格なポリシーの枠内で動作します。つまり、支出上限、管轄(司法)によるフィルタ、安全ガードレールです。すべての取引リクエストはポリシーエンジンを通過し、そこでコンプライアンスを評価し、証明を生成し、オンチェーンで決済されます。この証明には、取引規模、相手先、戦略に関する情報は何も含まれていません。しかし、攻撃者はパターンを観測します。各評価にかかるレイテンシ、フォールバック機構が発動する頻度、拒否が集まりやすい時間帯です。1か月の間に、これらのメタデータはエージェントのリスク許容度、運用上の境界、さらにはアルファ(超過収益)を求める挙動までもを指紋のように形作ります。
これが“観測可能性の逆説”です。通信内容を保護するプライバシー解決策は、しばしば通信の文脈を漏らします。そして文脈もまた、同様に推測材料になり得ます。
ニュートンのアーキテクチャは、これを“秘匿ポリシー評価(Oblivious Policy Evaluation)”によって解決します。このプロトコルでは、すべてのポリシーチェックを一様な回路を通して強制し、入力の複雑さにかかわらず、計算コスト、メモリアクセス、証明生成時間を同一にします。$100の送金と$10百万の送金は、同じ観測上の痕跡を生みます。管轄ルールの不承認と、通常の支出の承認は、同一のレイテンシー・パターンを生みます。攻撃者が見えるのは一定の信号だけであり、一定の信号は情報を運びません。
トレードオフは意図的な非効率さです。均一な評価は、違反があれば早々に抜けるショートサーキット評価よりも計算量が大きくなります。エージェントはすべての要求ごとにこのコストを支払うため、より少ないプライバシー代替手段と比べてスループットが下がります。しかし、重大な局面を担う制度的な環境では、運用上の不透明性の価値がレイテンシーの“税”を上回り得ます。
ここで有用な枠組みを提示します。遮蔽帯域(Obfuscation Bandwidth)――実際のポリシー複雑性と、観測可能な計算上のフットプリントの比率です。最大限の遮蔽では、この比率はゼロに近づきます。観測者は、エージェントの制約や、入力が違反からどれだけ離れているかについて何も学べません。ニュートンのアーキテクチャはこの漸近線を狙います。計算上の“割増”を受け入れるのは、代替として考えられる――メタデータ漏えい――という、到底許容できない戦略的リスクがあるからです。
しかし、このアプローチはガバナンス上の問いを提起します。つまり、ポリシーエンジンの振る舞いがすべての問い合わせで区別できないのであれば、公平性をどう監査し、システム的なバイアスをどう検出するのでしょうか。エージェントを守る沈黙は、同時にエンジンを監視からも守ってしまいます。
より深い含意はこうです。プライバシーを大規模に実現するには、暗号学的な健全性だけでなく、運用上の不透明性が必要です。観測可能性の逆説は、コンプライアンスそのものを捉え直すよう迫ります。透明な検証レイヤーではなく、内部状態がそれを構築した人でさえも永続的に観測不能な“ブラックボックス”としてです。
インフラが何も教えてくれない――失敗したときさえも――なら、プライバシーを守るシステムと、単に自らの不正を隠しているだけのシステムをどう区別すればよいのでしょうか?