きれいな川を保つ方法は2つある。
1つは、ゴミを流して最後の方で回収すること。
2つ目は、取水口のすぐ始めに網を張っておくこと。ゴミが流れてくる前に、それを遮る。
Cryptoも同じだが、今のところは前者のやり方をしている。
取引は先に進めて、ハッキングやマネーロンダリングは後から処理する。
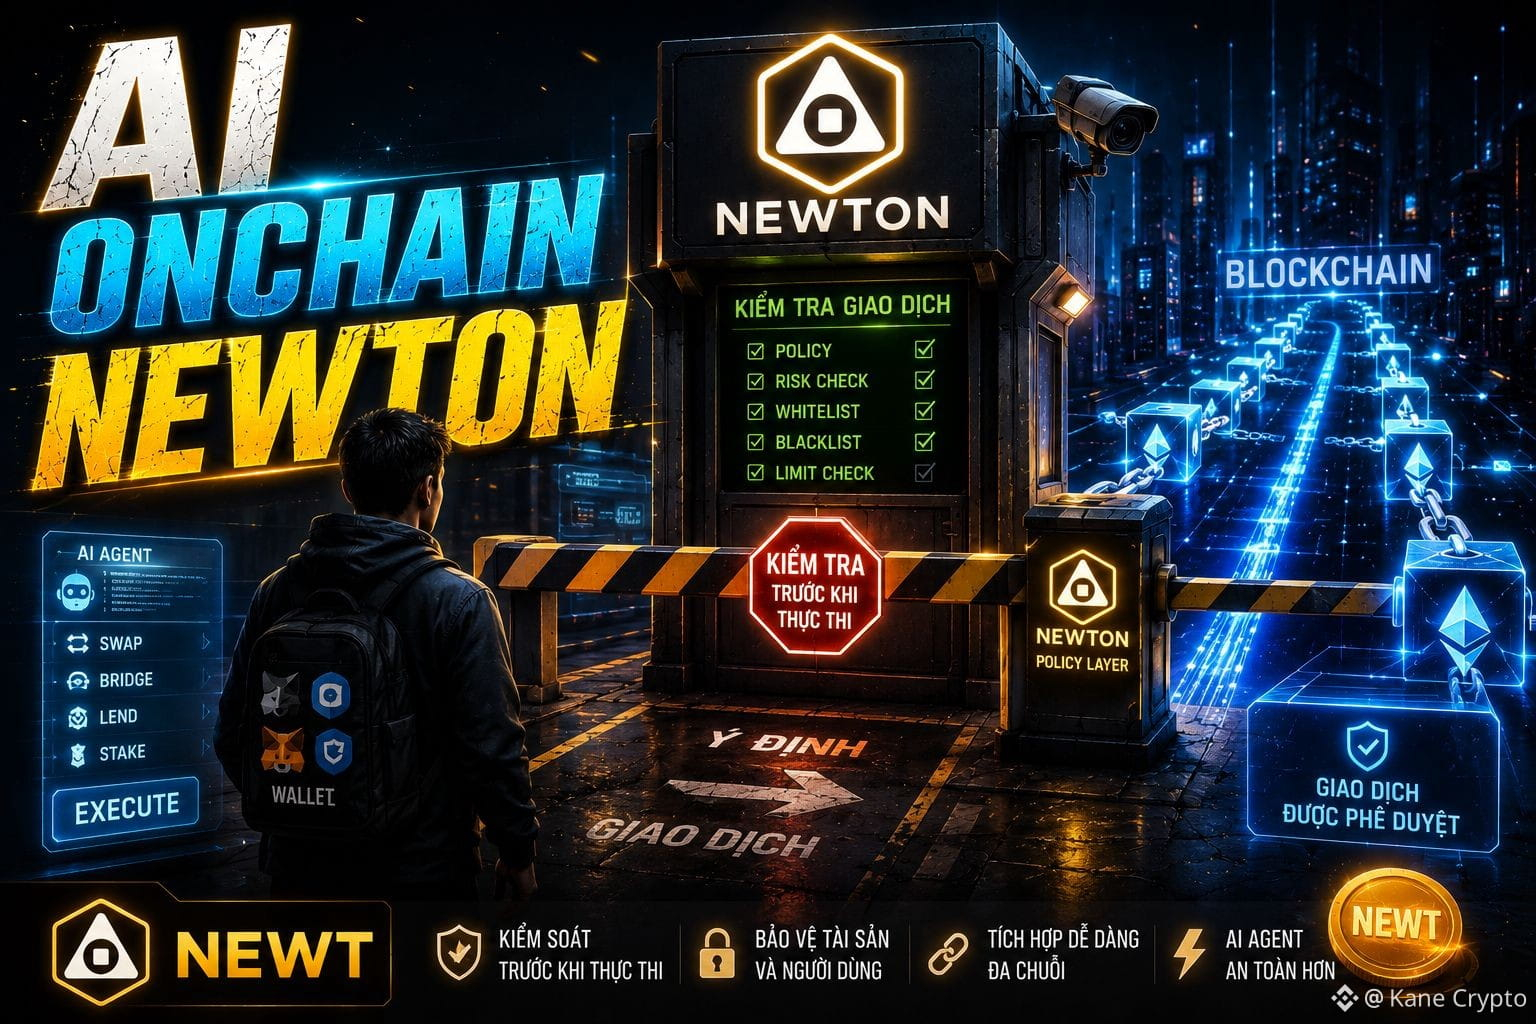
@NewtonProtocol lは、逆のやり方を選んでいる。
取引が走り終わってから確認するのではない。
むしろ、先に必ず聞く。
「この命令は実行してよいのか?」
僕の考えでは、これこそがニュートンの価値だ。
ニュートンは、ユーザーとブロックチェーンの間にある“栓”のようなもの。
送金したい?
スワップしたい?
その栓を通りたい?
いいよ。
ただし、事前に確認する。
違反していなければ通す
違反していればその場で止める。
後から「火消し」する必要がない。
それと、僕がかなり良いと思うのは...
ここ数年のCryptoは、ずっとスマートコントラクトのバグ修正に集中している。
でも、多くの資金流出事件はコードのバグが原因ではない。
原因は...
正しい人が、正しいコードを書いているのに、判断が間違っていること。
ニュートンはブロックチェーンを直さない。
ブロックチェーンが動く前に、「許可されるか/されないか」という層を追加する。
小さく見えるけれど、これこそが最も必要なものだと思う。
とはいえ、まだ問題はある。
ポリシーが作りやすいほど、悪用されるリスクも高くなる。
今日はハッカーを止める。
明日は国Aのユーザーをさらに止める。
明後日は、さらに数十の条件を追加する。
そのころにはブロックチェーンは相変わらず分散しているが...
権限は“1つのゲート”に握られている。
僕が重要だと思う質問は、ニュートンがどれだけ素早くフィルタできるかではない。
むしろ:
誰がポリシーを書いているのか?
それを修正する権限を誰が持っているのか?
そして、ポリシーが間違っていた場合、誰が責任を負うのか?
僕はまだ、ニュートンの進む方向性がかなり好きだ。
彼らは、どのチェーンでも使える“認可(authorization)”の層になりたい。
#Newt $NEWT $M $TLM