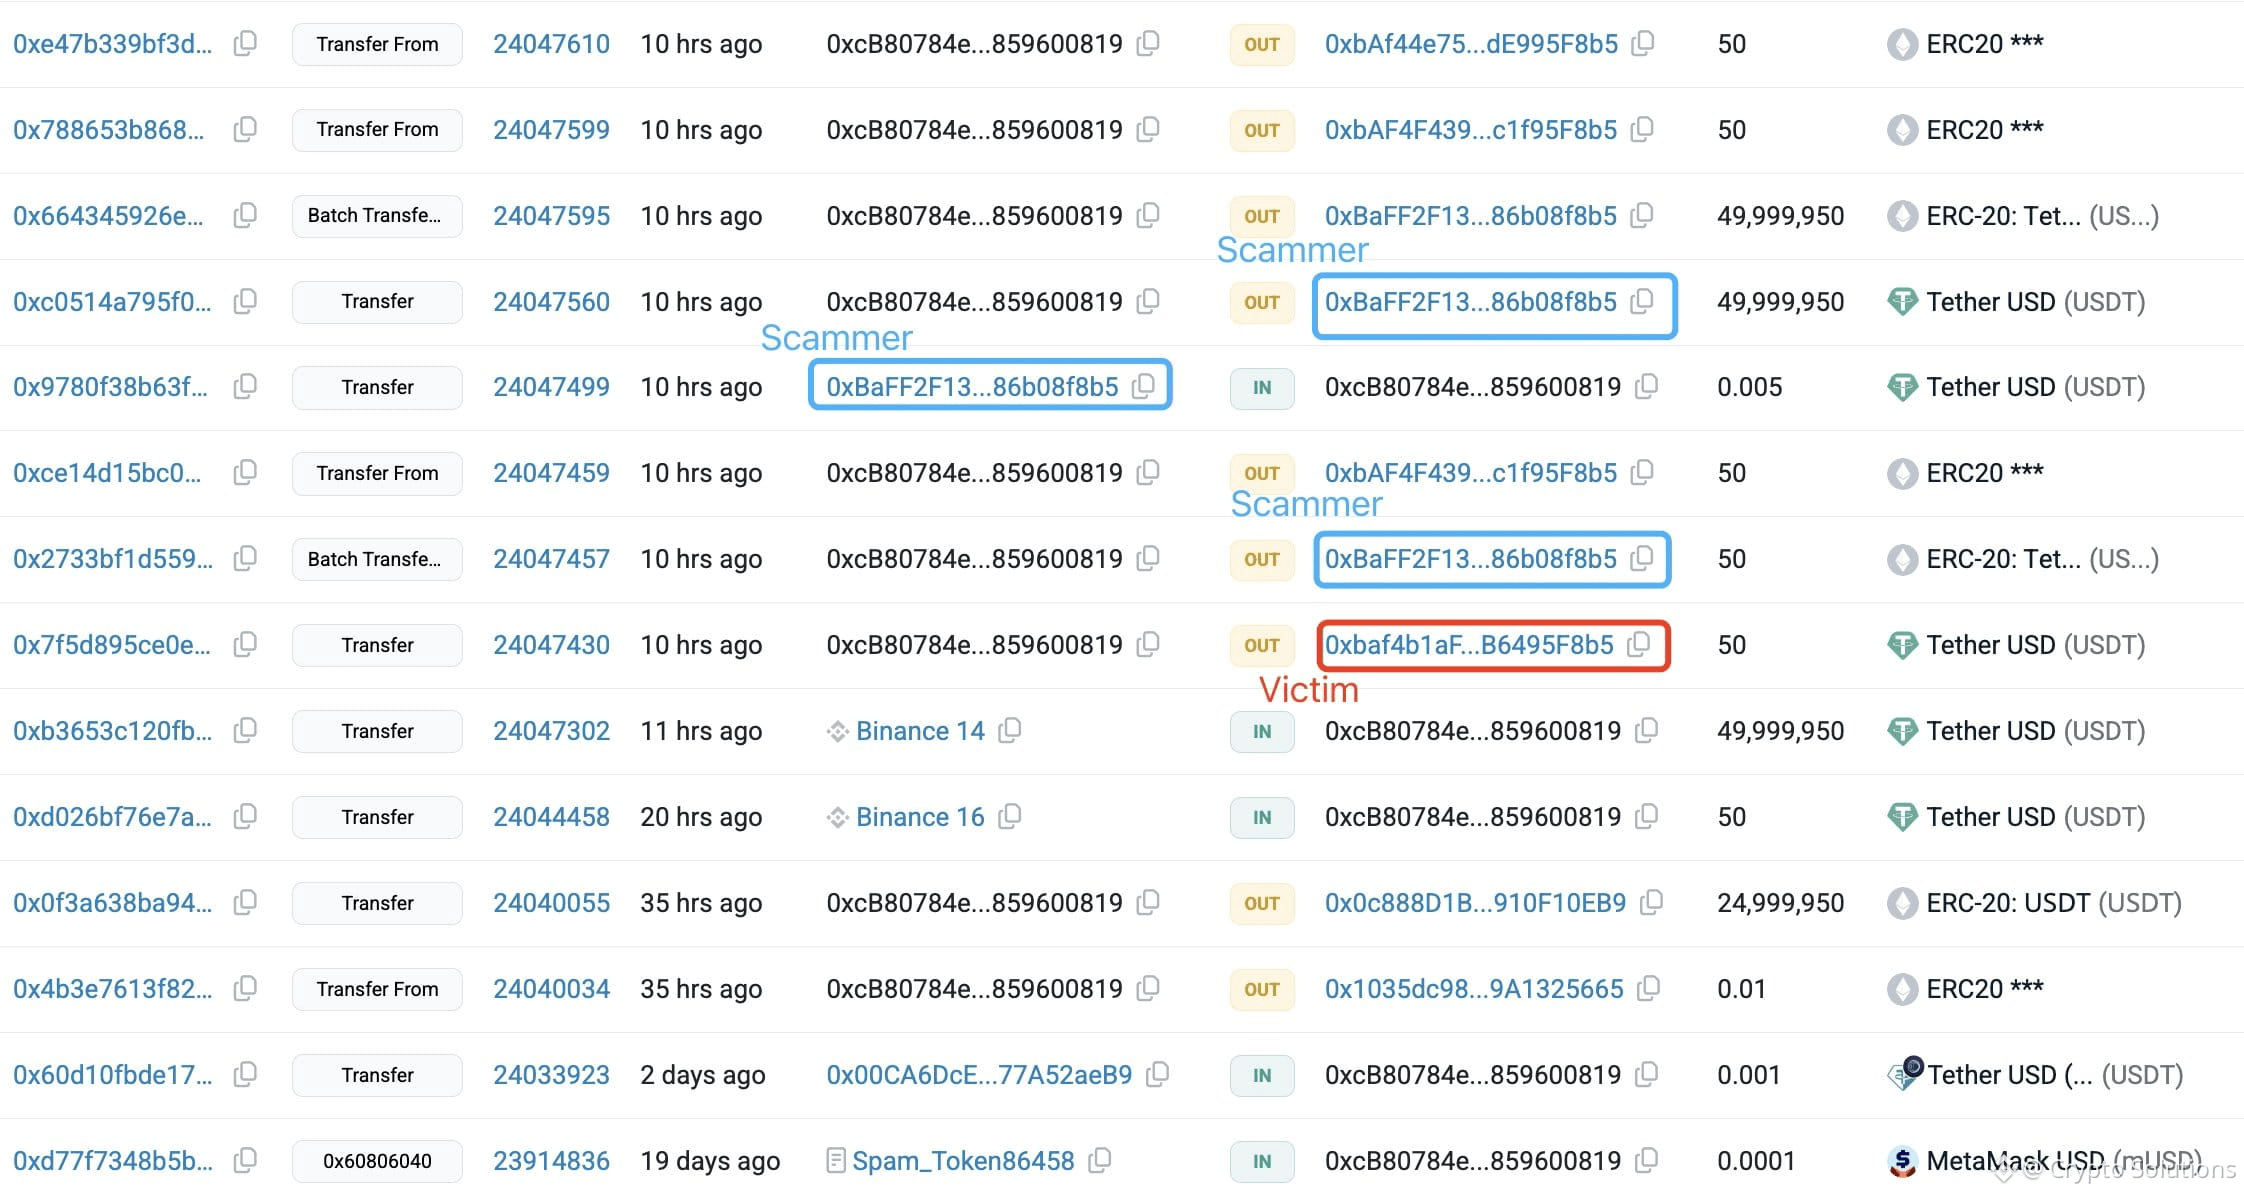
被害者 (0xcB80) は、コピー&ペーストのアドレスの間違いにより、5,000万ドルを失いました。
50M $USDTを転送する前に、被害者は自分のアドレス 0xbaf4b1aF...B6495F8b5 にテストとして50 $USDTを送信しました。
詐欺師はすぐに同じ最初と最後の4文字を持つウォレットを偽装し、アドレスポイズニング攻撃を行いました。
多くのウォレットは、UIを良く見せるためにアドレスの真ん中の部分を「...」で隠します。
多くのユーザーはしばしば取引履歴からアドレスをコピーし、通常は最初と最後の文字だけを確認します。
この被害者も同じことをするのが好きです。
残りの49,999,950 $USDTを転送する際、被害者は取引履歴から偽のアドレスをコピーしました。
その結果、49,999,950 $USDTは詐欺師に直送されました。
痛ましい教訓!
転送する前にアドレスを必ず再確認してください。
便宜上、取引履歴からアドレスをコピーしないでください。
50M $USDTを転送する前に、被害者は自分のアドレス 0xbaf4b1aF...B6495F8b5 にテストとして50 $USDTを送信しました。
詐欺師はすぐに同じ最初と最後の4文字を持つウォレットを偽装し、アドレスポイズニング攻撃を行いました。
多くのウォレットは、UIを良く見せるためにアドレスの真ん中の部分を「...」で隠します。
多くのユーザーはしばしば取引履歴からアドレスをコピーし、通常は最初と最後の文字だけを確認します。
この被害者も同じことをするのが好きです。
残りの49,999,950 $USDTを転送する際、被害者は取引履歴から偽のアドレスをコピーしました。
その結果、49,999,950 $USDTは詐欺師に直送されました。
痛ましい教訓!
転送する前にアドレスを必ず再確認してください。
便宜上、取引履歴からアドレスをコピーしないでください。