


今年の最大の攻撃の一つで、著名な投資家—クリプトウエールと呼ばれる—が、ハッカーがマルチシグ(マルチシグネチャ)ウォレットを掌握した後、2700万ドル以上のデジタル資産を失いました。この事件は再びDeFiの世界におけるセキュリティについての議論を引き起こしました。
災害への一つの鍵
ブロックチェーンセキュリティ会社PeckShieldは、攻撃者が1-of-1マルチシグウォレットを侵害したと報告しました。これにより、マルチシグネチャ保護の利点は実質的に失われました。プライベートキーへのアクセスを得た後、ハッカーは体系的に資金を引き出し始めました。
Etherscanによると、合計2730万ドルが盗まれ、資金は100 ETHのバッチでトルネードキャッシュを通じてマネーロンダリングされました。合計で、ハッカーはプライバシーツールを通じて約1260万ドル相当の4100 ETHを送信しました。攻撃者のウォレットには約200万ドルの流動資産が残っています。
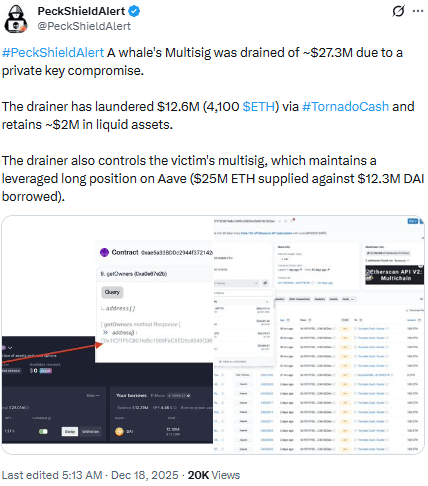
ハッカーはAaveで担保を保持
PeckShieldや他のアナリストは、侵害されたウォレットが約2500万ドルのETHを担保にした大きなレバレッジポジションをAaveに持っており、借入金額は1230万ドルのDAIであることに気づきました。
ハッカーはアドレス0x1fCf...367d23Acから操作しており、イーサ、ラップドイーサ、OKB、トラストウォレットトークン、ビットフィネックスLEO、フェッチ、ネクソトークンを保有しています。彼らは4100盗まれたETHをそれぞれ100 ETHの41回のトランザクションに分割し、すべてトルネードキャッシュを通じてルーティングしました。
調査官スペクターがセットアップエラーを明らかにする
オンチェーン調査官スペクターは、侵害のタイムラインを発表し、ウォレットが2025年4月11日07:48:11に1-of-1のマルチシグシステムとして作成されたことを明らかにしました。わずか35分後の08:23:23に、メイン署名アドレスから大規模な流出が発生しました。
スペクターは、プライベートキーがウォレットのセットアップ中に侵害された可能性があると推測しています。これは、セキュリティのないツールを介してまたは悪意のあるアクターからの助けによるものです。
クジラはすでに赤字だった
プラットフォームOnchainlensによれば、同じウォレットは5月にOKXから2500以上のETHを引き出してKiln Financeに転送した後、損失を被った。
7月までに、クジラは合計9918 ETH(2250万ドル相当)をステーキングし、わずか105.5 ETHのステーキング報酬を得ました。最近の攻撃の前に、彼らはすでに426万ドルの赤字に陥っていました。
マルチシグウォレットは完璧ではない
マルチシグウォレットは一般的により安全と見なされており、通常は2-of-3または3-of-5の設定で構成され、複数の署名者が取引の承認を必要とします。しかし、1-of-1の設定ではこの利点が失われ、単一のキーの侵害は完全な資産の損失につながる可能性があります。この事件で示されたように。
類似の攻撃が続く
別の9月のケースでは、未知の投資家が悪意のある契約を知らずに承認したため、300万ドル以上を失いました。盗まれた資金はETHに変換され、トルネードキャッシュを介してルーティングされました。
SlowMistの創設者ユウ・シアンは、影響を受けたウォレットがSafe 2-of-4マルチシグであったことを後に説明しました。詐欺師は似たような外観のアドレスを使用して悪意のある契約を偽装し、標準的なルーチン内に承認を隠すためにSafeのマルチ送信機能を悪用しました。
「この異常な承認は、標準的な取引ではなかったため検出が難しかった」とシアンはXに書いています。
結論:技術だけでは不十分
この事件は、マルチシグウォレットでさえも完璧ではないことを証明しています。特にユーザーがセットアップで重大なミスを犯した場合には。適切なキー保護、信頼できるツール、ウォレットシステムの理解は、ブロックチェーン技術そのものと同様に重要です。
#CryptoSecurity , #ETH , #CryptoNews , #blockchain , #defi
一歩先を行く – 私たちのプロフィールをフォローして、暗号通貨の世界で重要なすべての情報を把握してください!
お知らせ:
,,この記事に掲載されている情報と見解は、教育目的のみを意図しており、いかなる状況においても投資アドバイスとして受け取るべきではありません。これらのページの内容は、財務、投資、または他の形式のアドバイスと見なされるべきではありません。暗号通貨への投資はリスクが伴い、財務的損失を引き起こす可能性があることに注意してください。