

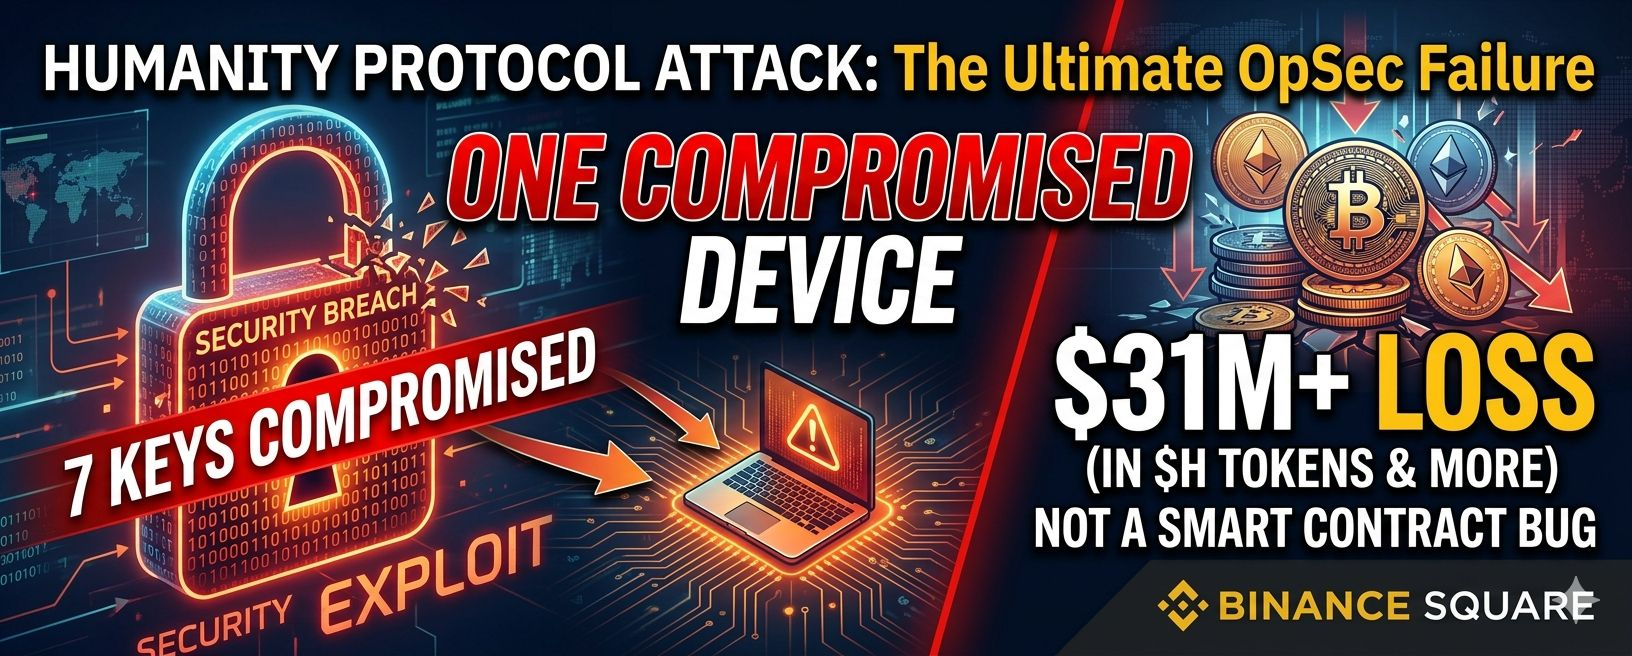
ヒューマニティプロトコルが、6月8日の壊滅的な攻撃に関する公式調査報告書をリリースしました。この攻撃により3100万ドル以上の損失が発生しました。
これが高度に洗練されたスマートコントラクトの悪用だと思っているなら、考え直してください。
ゼロバグ、純粋なオペレーショナルセキュリティの失敗
報告書は明示的に、ブリッジ、トークン、またはセーフスマートコントラクトにバグはなかったと述べています。コードは完璧に機能していました。
攻撃者は、正当なプライベートキーを使って前門を堂々と通り抜けました。
どうやって起こったのか?
マルウェア感染:
開発者のマシンがマルウェアに感染し、ハッカーに完全なルートアクセスを与えました。
致命的なミス:
プロジェクトのメインネットローンチ中の2025年6月頃、いくつかの重要なプライベートキーがまさにそのデバイスに誤ってバックアップされました。
ジャックポット:
このローカルバックアップのおかげで、攻撃者はすべての7つの重要なキーを引き出すことに成功しました。
単一の妥協点:
管理者ホットウォレットキー
Ethereum (ETH) セーフオーナーキー
BSC セーフオーナーキー
これらのキーを手に入れたことで、ハッカーは簡単に送金、セーフなトランザクション、プロキシのアップグレードを承認しました。
重要なポイント
マルチシグウォレットは権力を分散させることを目的としているため、単一の人物やデバイスが資金を危険にさらすことができないようにするべきです。インターネットに接続された開発マシンに複数のオーナーキーを保存することは、分散型の目的を完全に無効にします。
メインネットのローンチ時にスピードと便利さが基本的なオペレーションセキュリティ(OpSec)のコストで犠牲になってはいけません。
皆さんどう思いますか?開発者のワークフローに対するセキュリティ監査を強化する時期ではありませんか?下に教えてください!👇