SatLayerのスラッシングの扱いについて読んでいるとき、何かが私を止めました。各ビットコイン検証サービスは、自身の脅威モデルに合わせたスラッシング条件を記述します。共有ルールブックはありません。各サービスは、それぞれ独自のものです。
brBTCは、Bedrockからのビットコイン流動性リステーキングトークンで、BTC担保を複数のイールドレイヤーにルーティングします。SatLayerはそのレイヤーの一つです。ここでは、BTCがビットコイン検証サービスと呼ばれるサービスを積極的に保護し、クロスチェーンブリッジ、オラクルネットワーク、AI推論インフラなどを含みます。イールドは、これらのシステムが生成するサービス手数料から生まれ、ブロック報酬からではありません。
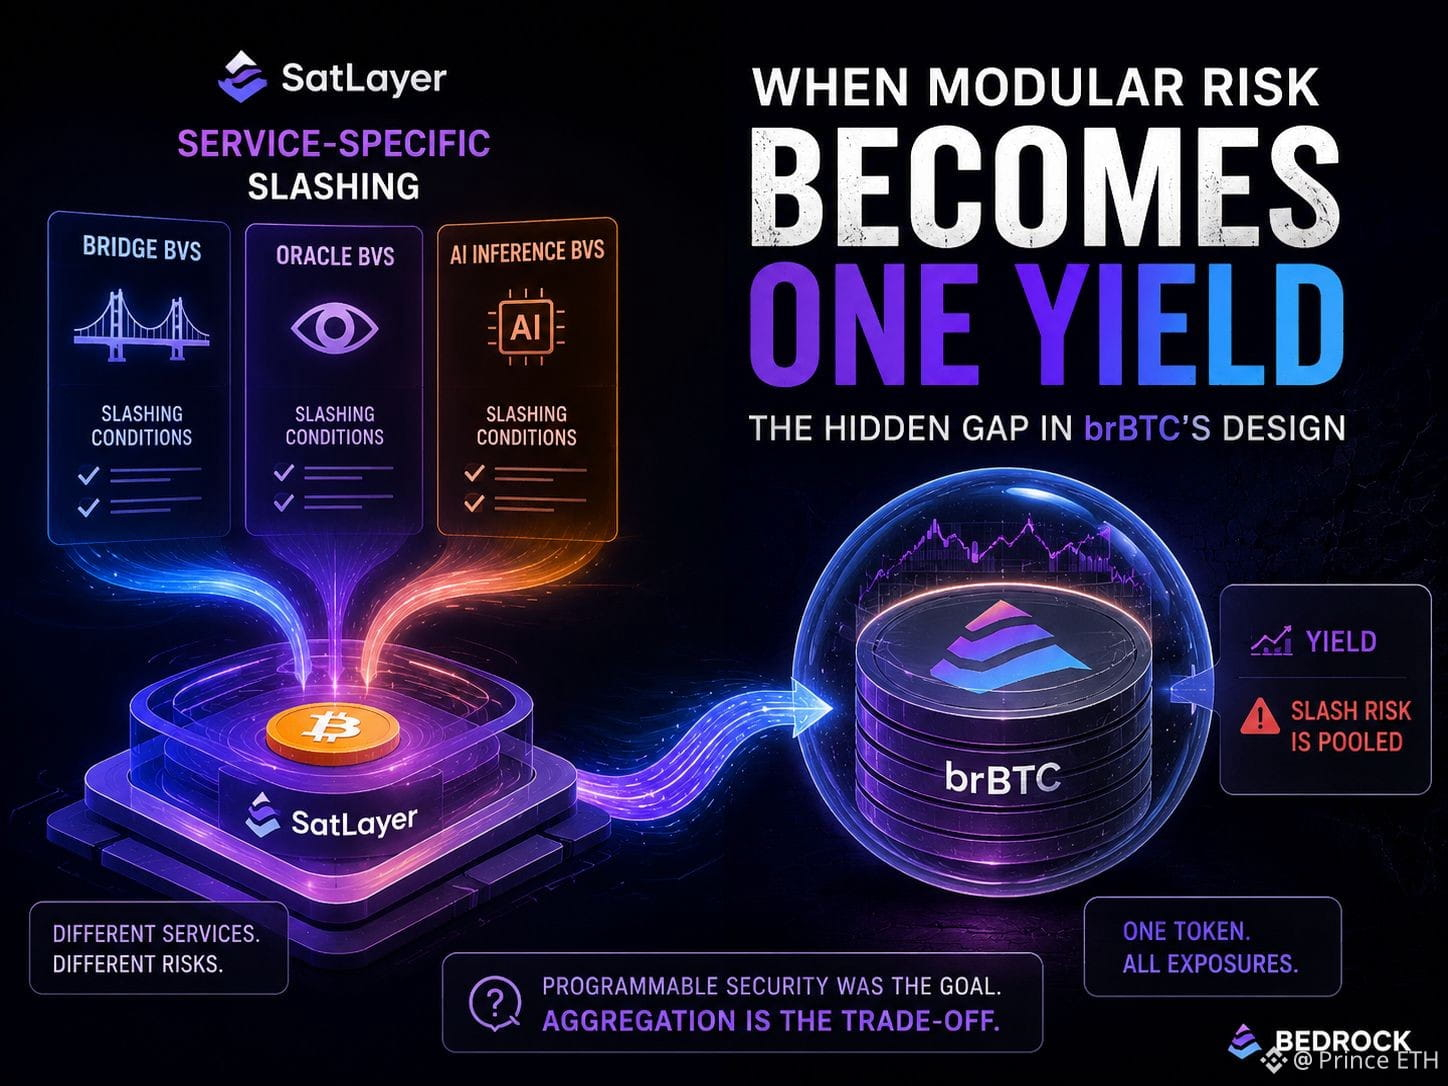
私の注意を引いたのはこれです。SatLayerの設計は明示的にサービス特有です。各BVSは独自のスラッシングロジックを定義しており、ブリッジBVSはオラクルBVSやデータ可用性サービスとは全く異なるペナルティ条件の下で運営されます。リスクフレームワークは意図的にモジュラーです。
しかし、brBTCを保有していると、そのモジュール性は消えます。プロトコルはBVSタイプ間で担保を動的にルーティングし、あなたのBTC部分がどの特定のサービスをサポートしているかは、リアルタイムで選択したり見ることができません。イールドはプールされます。スラッシュエクスポージャーも同様です。
これにより、構造的なギャップが生まれます。SatLayerはプログラム可能なスラッシングを設計したので、異なるサービスが異なるリスクプロファイルを持つことができました。しかし、brBTCレイヤーでは、これらのプロファイルは一つのイールド数に圧縮されます。ブリッジBVSがスラッシュイベントを引き起こすと、その結果は保有者が元々どのようにエクスポージャーをフレーミングしたかを気にしません。
このパターンは、すべての集約レイヤーに現れます。複雑さを一つのトークンに圧縮することで、BTCのイールドがアクセス可能になります。また、アーキテクチャが保存することを意図していたリスクの責任も再配置されます。このメカニズムは、製品が保有者に見せる以上のことを表現できます。
考える価値があるのは、プログラム可能なBTCセキュリティが技術的に健全かどうかではありません。おそらくそうです。問題は、「生産的」という言葉がBTC保有者が暗黙的に同意していることを変えたのか、そしてそのほとんどが気付いているのかどうかです。
@Bedrock $BR #Bedrock #brBTC #BTCFi
$BTW $STG
brBTCは、Bedrockからのビットコイン流動性リステーキングトークンで、BTC担保を複数のイールドレイヤーにルーティングします。SatLayerはそのレイヤーの一つです。ここでは、BTCがビットコイン検証サービスと呼ばれるサービスを積極的に保護し、クロスチェーンブリッジ、オラクルネットワーク、AI推論インフラなどを含みます。イールドは、これらのシステムが生成するサービス手数料から生まれ、ブロック報酬からではありません。
私の注意を引いたのはこれです。SatLayerの設計は明示的にサービス特有です。各BVSは独自のスラッシングロジックを定義しており、ブリッジBVSはオラクルBVSやデータ可用性サービスとは全く異なるペナルティ条件の下で運営されます。リスクフレームワークは意図的にモジュラーです。
しかし、brBTCを保有していると、そのモジュール性は消えます。プロトコルはBVSタイプ間で担保を動的にルーティングし、あなたのBTC部分がどの特定のサービスをサポートしているかは、リアルタイムで選択したり見ることができません。イールドはプールされます。スラッシュエクスポージャーも同様です。
これにより、構造的なギャップが生まれます。SatLayerはプログラム可能なスラッシングを設計したので、異なるサービスが異なるリスクプロファイルを持つことができました。しかし、brBTCレイヤーでは、これらのプロファイルは一つのイールド数に圧縮されます。ブリッジBVSがスラッシュイベントを引き起こすと、その結果は保有者が元々どのようにエクスポージャーをフレーミングしたかを気にしません。
このパターンは、すべての集約レイヤーに現れます。複雑さを一つのトークンに圧縮することで、BTCのイールドがアクセス可能になります。また、アーキテクチャが保存することを意図していたリスクの責任も再配置されます。このメカニズムは、製品が保有者に見せる以上のことを表現できます。
考える価値があるのは、プログラム可能なBTCセキュリティが技術的に健全かどうかではありません。おそらくそうです。問題は、「生産的」という言葉がBTC保有者が暗黙的に同意していることを変えたのか、そしてそのほとんどが気付いているのかどうかです。
@Bedrock $BR #Bedrock #brBTC #BTCFi
$BTW $STG