

11月,Web3 因主要安全事故造成的经济损失达 183,981,395 美元。安全事件类型包括智能合约漏洞、社会工程学攻击、钓鱼攻击、貔恘盘、Rugpull等。
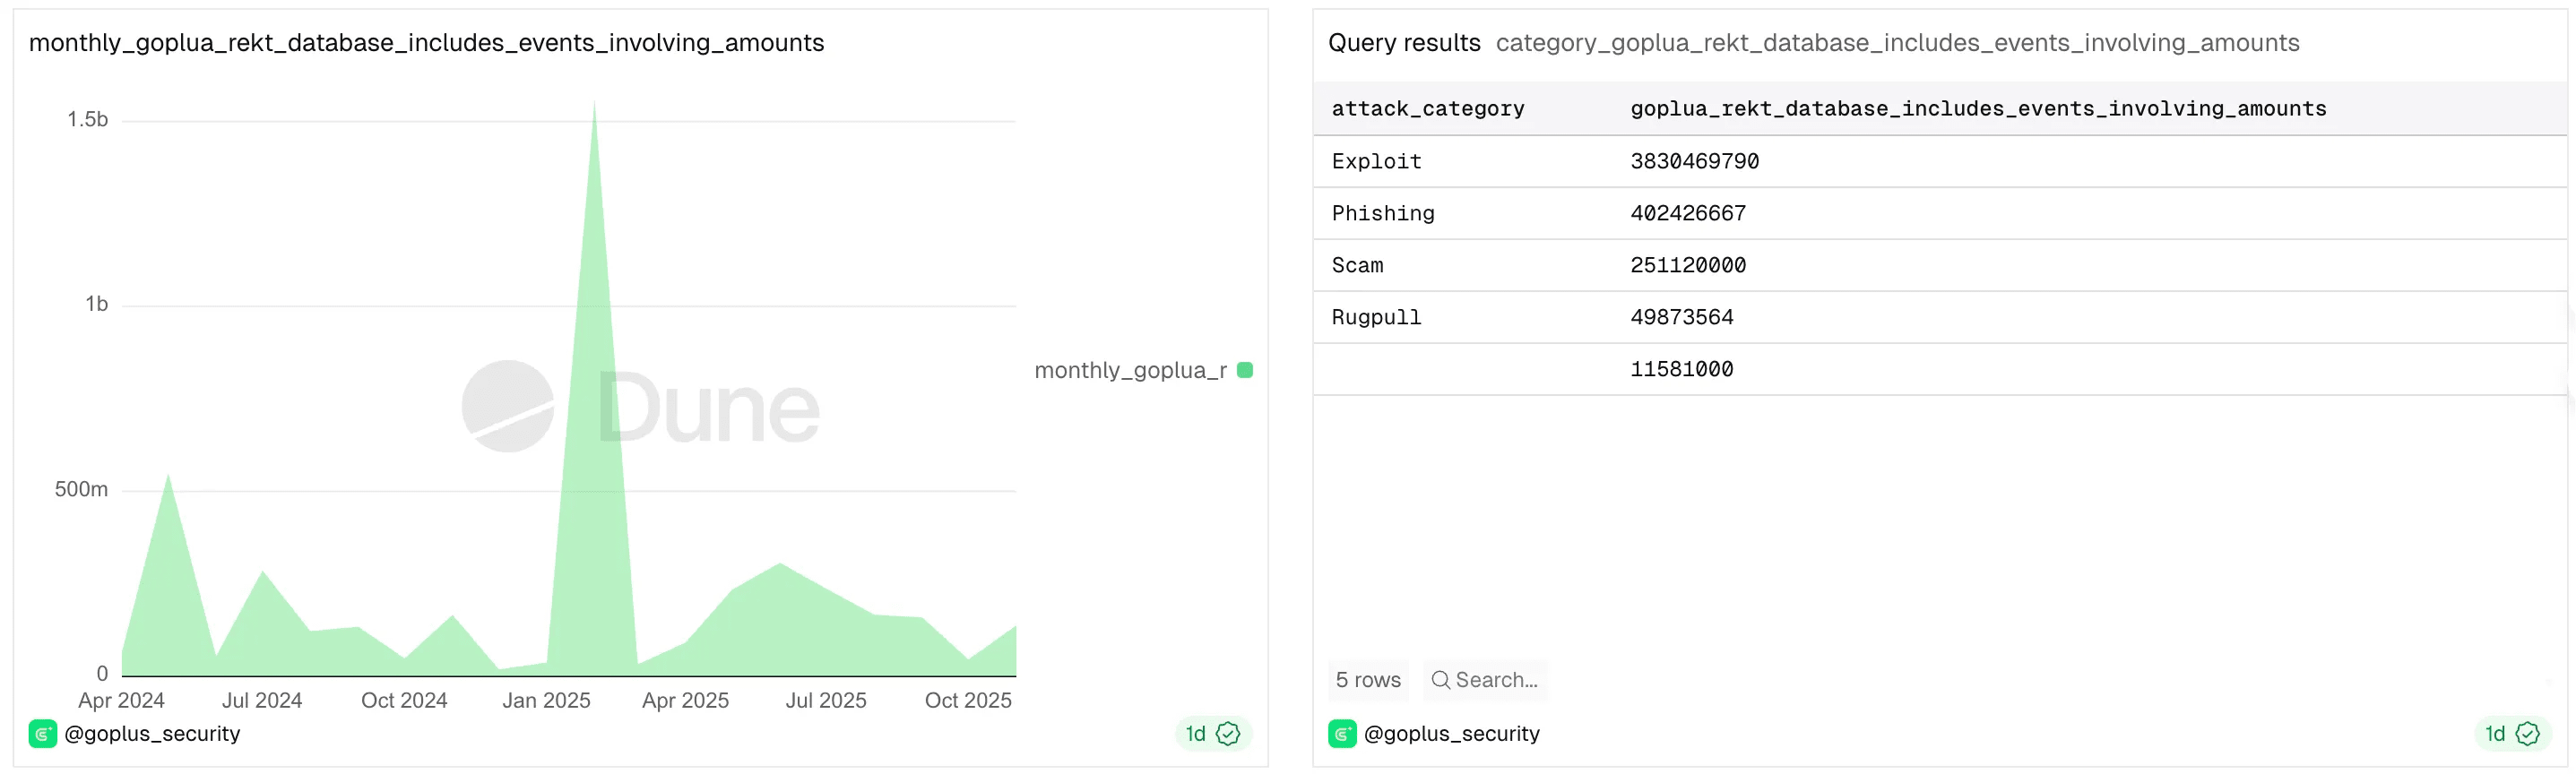
Exploit
11月,Exploit (包括合约攻击,社工欺诈,私钥泄露等)因 15 起主要事件,造成 $175,031,395 的损失。典型事件包括:
11月3日,Balancer(@Balancer)遭攻击,因智能合约业务计算漏洞,损失超 1.28 億美元,包括 WETH、osETH 和 wstETH 等资产,疑似朝鲜黑客所为
11月4日, @VenusProtocol (BSC)@TakaraLend (SEI)@MoonwellDeFi (Base)@orbiterone(MoonbeamNetwork)等多个借贷市场遭受“予言機の価格フィード脱鉤”攻撃,总损失超200万美元
11月20日、GANA PayFi(@GANA_PayFi)が攻撃を受け、#BSCで約315万ドルBUSDを失い、$GANAトークンの価格が90%以上暴落しました。
11月7日、韓国最大の暗号通貨取引所Upbit(@Official_Upbit)のホットウォレットがハッキングされ、#Solanaで約540億ウォン(3680万ドル)が盗まれました。盗まれた資産にはSOL、USDC、DOOD、SONIC、SOONおよびTRUMPなど24種類の暗号資産が含まれています。
11月30日、Yearn(@yearnfi)のyETH LSTスマートコントラクトが業務計算の脆弱性により攻撃を受け、#Ethereumで約900万ドルを失い、そのうち240万ドルが救済されました。
フィッシング
11月はフィッシング攻撃により、総損失は約800万ドルで、被害者数は約7000人です。
11月7日、あるユーザーが悪意のある「permit」承認に署名し、約$1.22MのUSDCとaPlaUSDT0を失いました。
11月24日、あるユーザーが悪意のある「approve」承認に署名し、約$838KのPT-LP tUSDeを失いました。
攻撃者は「フィッシング・アズ・ア・サービス(Phishing-as-a-Service)」とAI技術を利用し、フィッシングサイトの制作コストを大幅に削減し、各エコシステムコミュニティに対して広範なフィッシング攻撃を行っています。
ユーザーにとって、ゼロトラストのセキュリティ意識と操作習慣を身につけることが重要です。#GoPlusのフィッシング防止「四つの不」原則を忘れないでください — — 不クリック、不インストール、不署名、不送金:不明なリンクをクリックしない、不明なソフトウェアをインストールしない、(財布)不明な内容の取引に署名しない、未検証のアドレスに送金しない。
同時にGoPlus安全プラグインをインストールし、リアルタイムでフィッシングリンク、リスク署名、承認および取引を遮断します。
HoneyPot & 詐欺
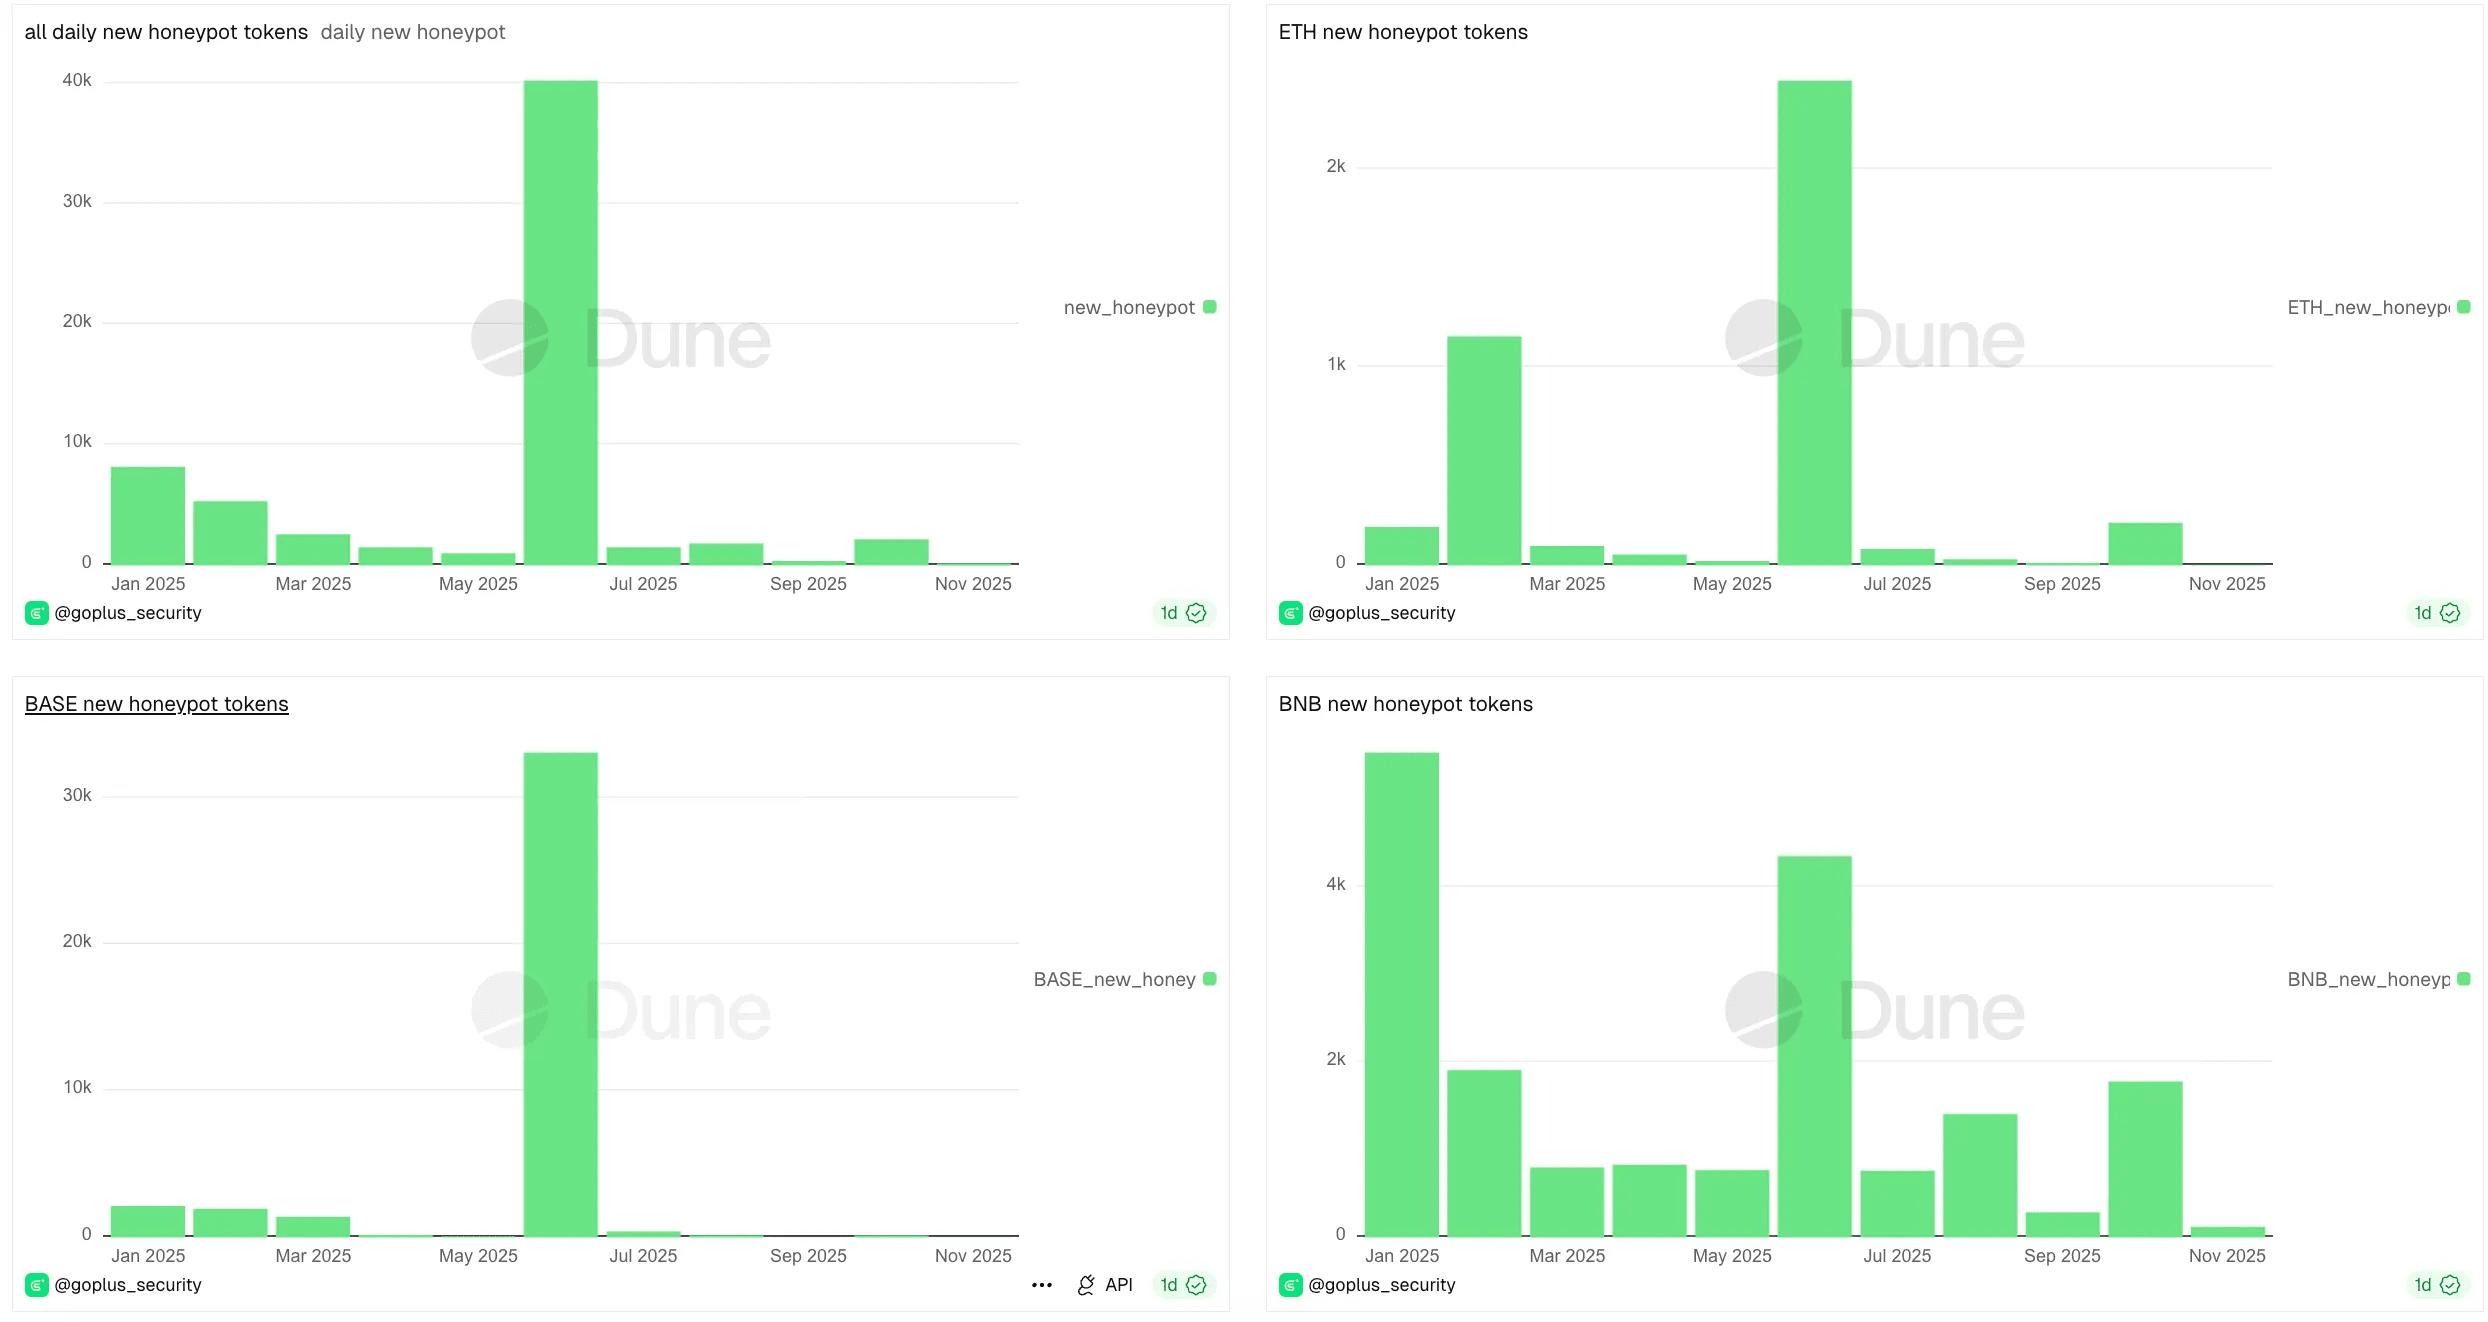
11月にETH、Base、BSCで新たに貔貅トークン(HoneyPot)が836個追加され、10月に比べて減少しました。その中で:
ETH上に新たに貔貅盤トークンの数:21個
Base上に新たに貔貅盤トークンの数:115個
BSC上に新たに貔貅盤トークンの数:710個
11月21日、GoPlusが実際の「貔貅工場」詐欺モデルを暴露しました。詐欺者は次のように行います:トークンを大量に作成 →流動性を追加 →偽の活発な取引を開始 →価格を吊り上げ →流動性を空にする。平均して十数分から半時間で一巡の収穫を行い、11月内に700以上の貔貅盤を展開し、利益は10万ドルを超えました。