

claude opusが暗号の約$9Bプライバシートークンにバグを見つけた。それは空気からお金を印刷できるもので、マジで怖い
zcashにはコードに隠れた欠陥があった。それは何もないところから偽zecを作ることができ、完全に見えなかった。誰もそれが起こったことすら分からなかった
4年間そのままだった。すべてのトップ暗号学者がzcashを見たが、誰もそれに気づかなかった
その後、ホワイトハットがclaude opus 4.8とカスタムセットアップを使い、約1日でそれを見つけた。モデルが出た数日後のことだ。彼はテストネットで偽コインをミントする動作するバージョンも構築した
怖いのは、Zcashがプライベートなためで、修正以前に誰かがすでに使っていなかったことを100%証明する方法がありません
では、こうしたバグがそのまま放置されている他のコインがどれだけあるか考えてみてください
実際にはこう動いていました。Zcashは、数学の証明で「私はこのコインを所有しており、それを使っている」ということを隠しながら示し、他の情報は何も明かさないのです
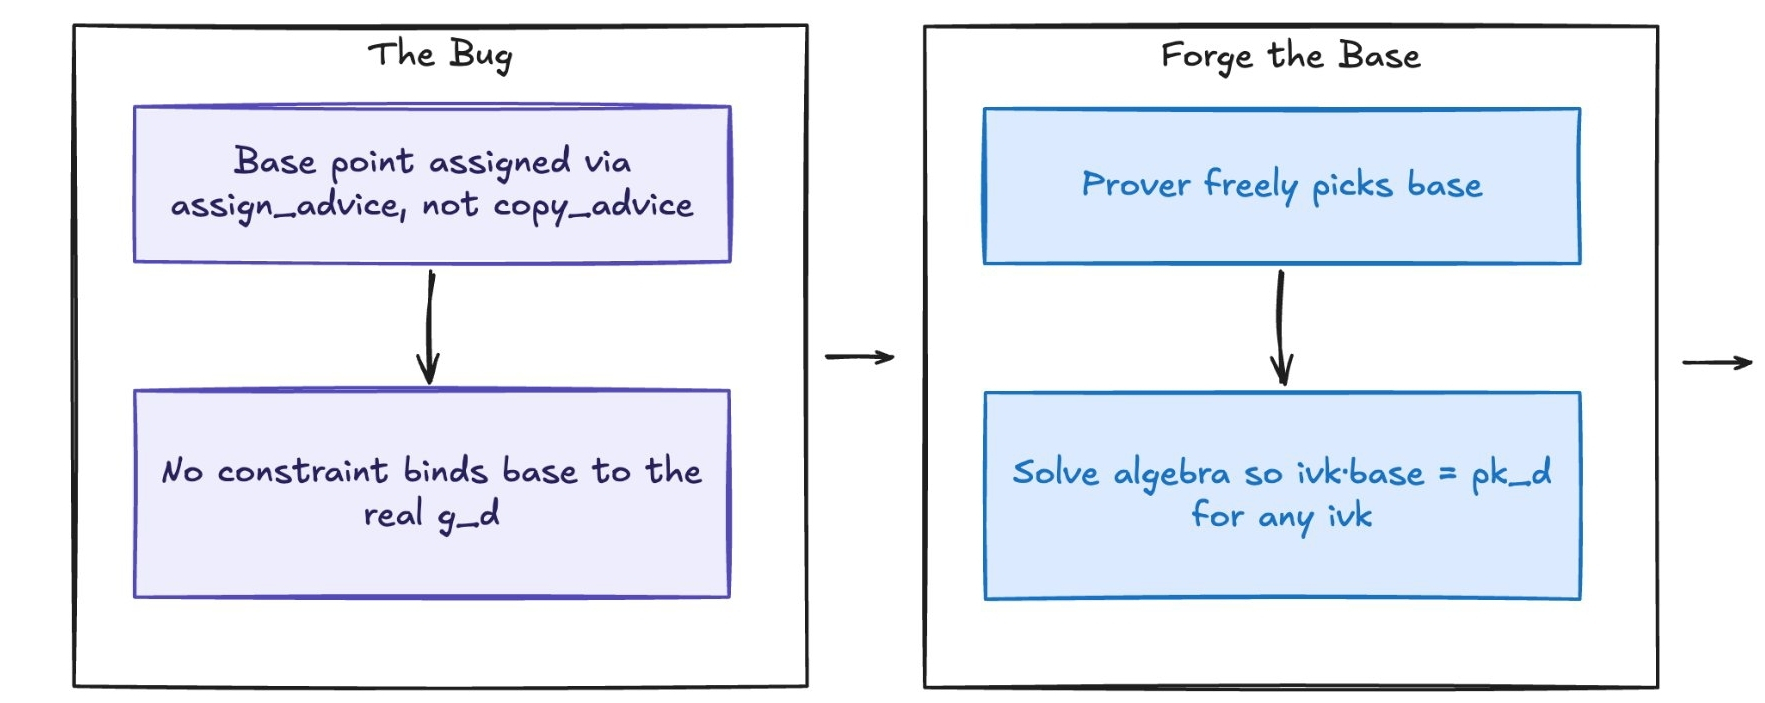
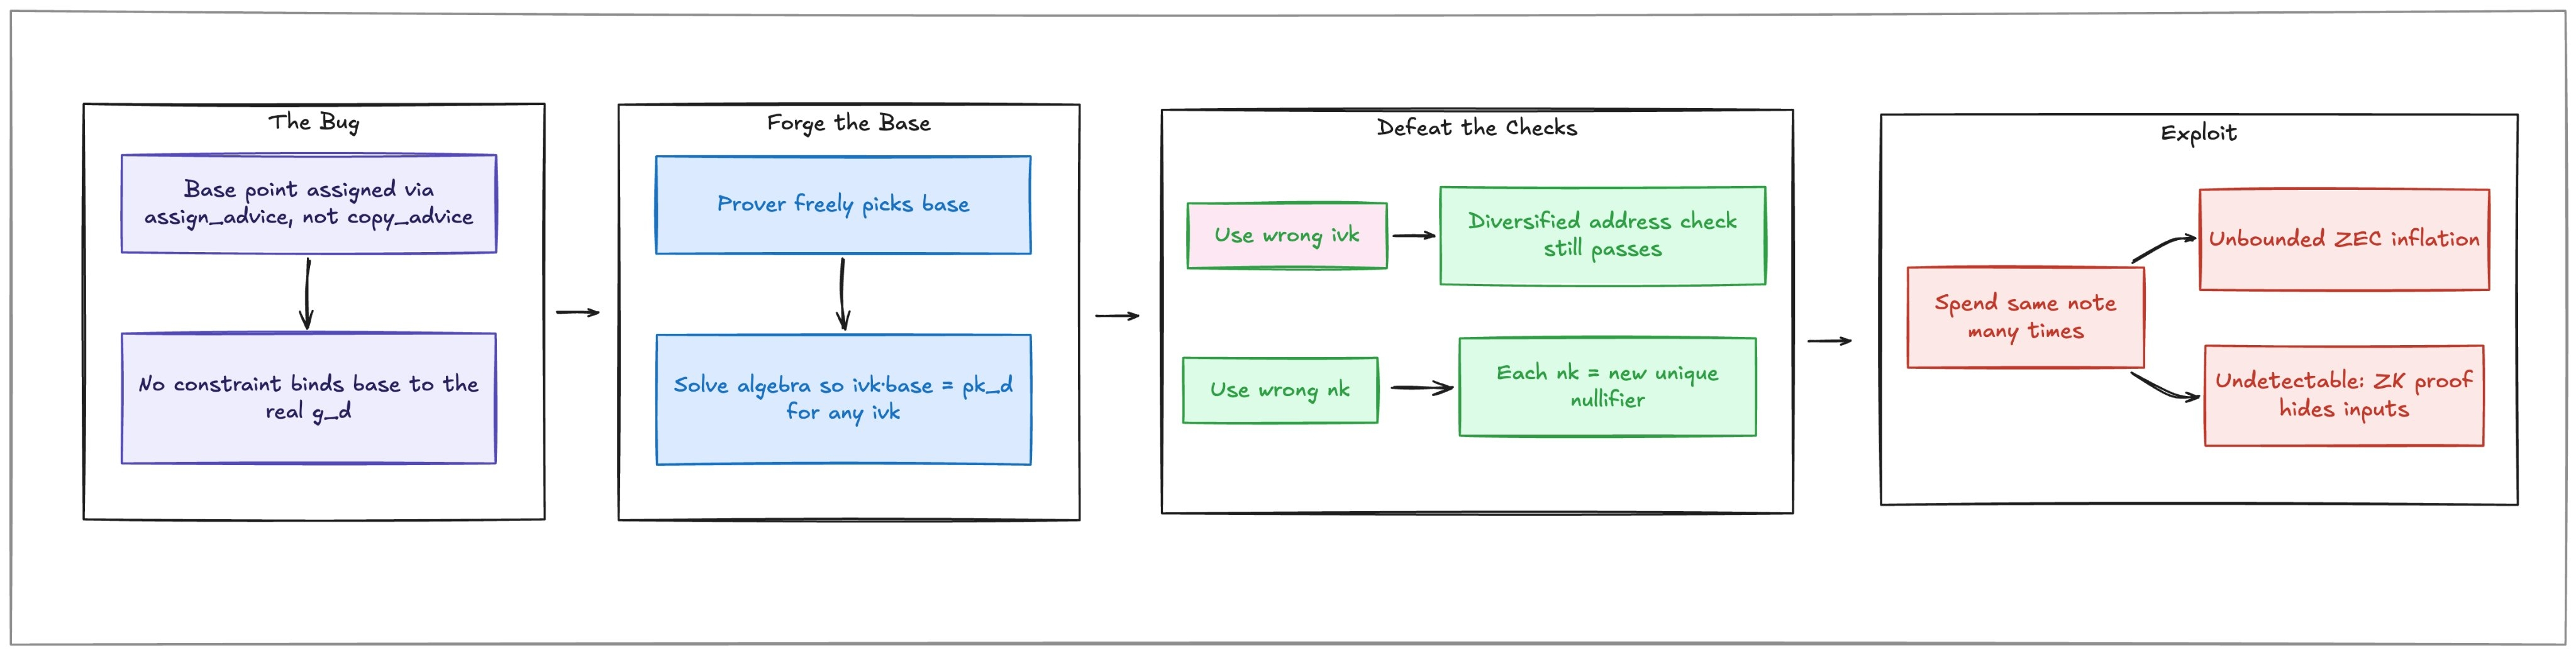
その証明の1ステップでは、楕円曲線上で秘密の数同士を掛け合わせて「あなたの鍵がそのコインに一致する」ことを確認します。バグは、そのステップが最初に使うべき数を固定していなかったことでした
だから攻撃者はこっそり偽の数を差し替えても、証明は「問題なし」と判定されてしまう。たとえそのコインがそもそも攻撃者のものではなかったとしても
その確認がだまされてしまうと、同じコインを何度でも使い回せるようになります。そのたびに新しい「spend(使用済み)」の目印を付けることで、ネットワークは毎回まったく新しいコインが出てきたかのように見えてしまうのです
Zecは何もないところから生まれたかのように、完全に暗号化され、完全に見えない。チェーンを監視している誰も、それが起きたことすら分からなかった
修正は緊急のネットワークアップグレードでした。悪用された形跡は見つかっていませんが、悪用されていなかったことを完全に証明する方法はありません