
寝ている間に47,000€のクリプトが盗まれました。正確にこうでした。
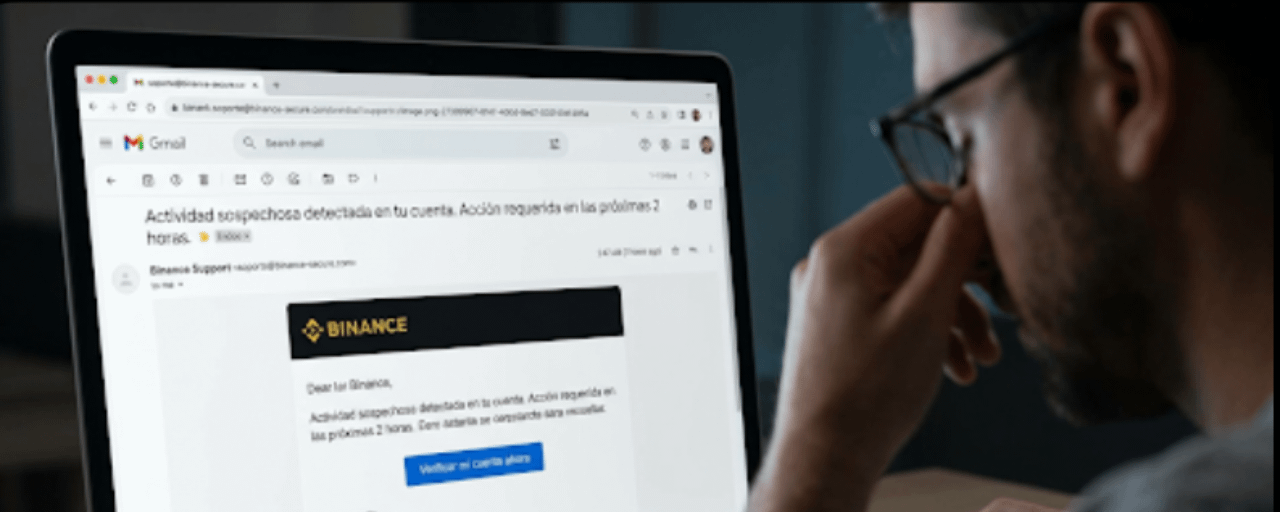
午前2時47分です。6年の経験を持つトレーダーのミゲルが「soporte@binance-secure.com」からのメールを受け取ります。
件名: "あなたのアカウントで不審な活動が検出されました。2時間以内にアクションが必要です。"
ロゴは完璧です。デザインはバイナンスと同じです。「今すぐアカウントを確認する」という青いボタンがあります。
ミゲルは2018年から取引をしています。彼は何百ものフィッシングを見てきました。しかし、午前3時、彼は市場が赤いことを確認し、メールには彼の本名が書かれています。
クリック。
ミゲルが知らなかったこと
ドメイン binance-secure.com は11日前に登録されました。
その時間、どのスキャナーも危険だと示しませんでした。SPFとDMARCは正しく設定済み。SSL証明書も有効でした。ページはBinanceポータルのピクセル完全コピーでした。
ミゲルは自分のパスワードを入力しました。その後、2FAコード。
でも、本当の攻撃はBinanceアカウントを盗むことではありませんでした。
誰も読まなかった契約書
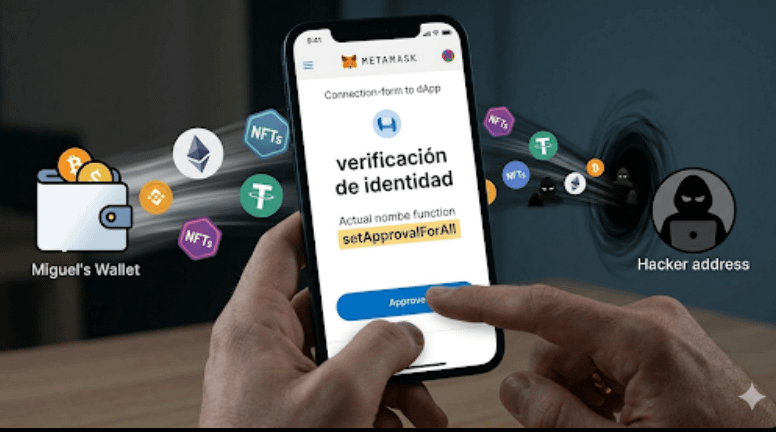
ページには「ウォレットを確認してください」と表示されていました。MetaMaskの接続フォームでした。
接続すると、署名ウィンドウが表示されました。「本人確認」と書かれていました。ミゲルは承認しました。
彼が承認したのは setApprovalForAll — 追加の確認なしで、あなたのNFTとトークンをすべて移動できる権限です。
4分後、あなたのウォレットは空っぽでした。
いつも使われる3つのベクトル
🔴 1. 購入したばかりの偽ドメイン(存続11日)。見た目では脳が気づかない。
🔴 2. 人工的な緊急性。「2時間で行動しろ」が批判的思考を無効にします。
🔴 3. MetaMaskでの署名は1回だけ。上限なし。期限なし。
どうやって身を守るか
✅ 資格情報を入力する前に、必ずドメインの登録経過期間を確認してください。90日未満=アウト。
✅ 本当の送信元は、受信箱の“いい感じの名前”ではありません。@の後にあるドメインです。soporte@binance-secure.com は Binance ではありません。
✅ MetaMaskで署名する前に、何を承認しているのかを正確に読みましょう。上限なしの setApprovalForAll は、ほぼ確実に罠です。
群れの掟:焦り+見た目の信頼+1つの署名=盗み。
3つのうちのどれかを崩せば、攻撃は失敗します。
怪しいものがありますか?Wolfsferaでは無料で分析します:
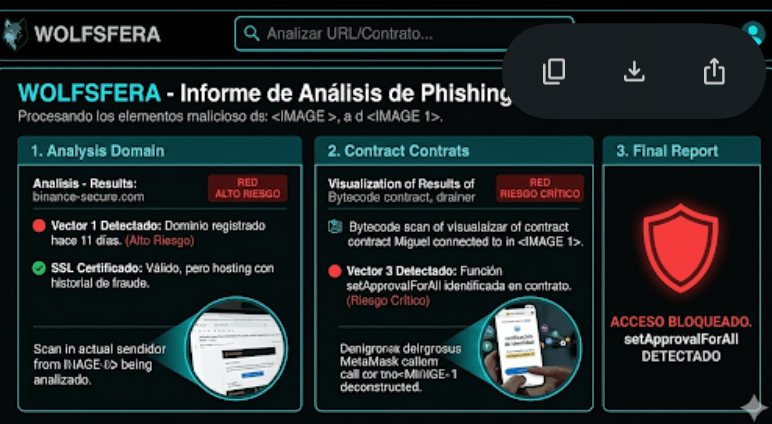
🔍 ドメインとURL—クローンかどうか、稼働日数、SSL証明書が偽物かどうか、ホスティングに詐欺の履歴があるかを検出します。
📧 メール—送信元ドメインを分析します。SPF/DMARCが設定されているか、そしてBinance、Ledger、MetaMaskのような有名ブランドを装っていないかを確認します。
📄 スマートコントラクト—bytecodeをスキャンし、setApprovalForAll、無制限ミント、既知のdrainerパターンのような危険な関数を探します。
すべて数秒で。登録不要。費用なし。
コメントかDMで、分析したい内容を送ってください。完全なレポートで返信します。🐺
ミゲルは実在の人物ではありませんが、その物語は毎日起きています。経験のある人たちに。
#WolfsferaSecurity#WolfsferaSentimiento $BTC $XRP $ETH